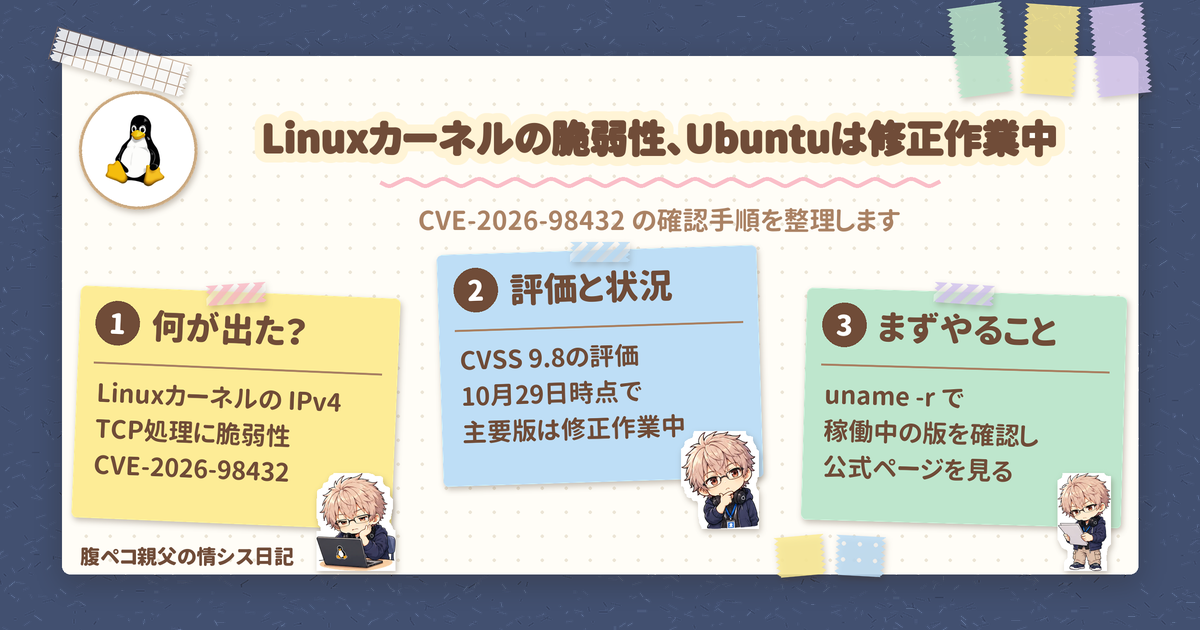
Linuxカーネルの IPv4 TCP 処理に見つかった脆弱性 CVE-2026-98432 について、Ubuntu が2026年10月15日に情報を公開し、10月29日に修正状況を更新しました。Linuxサーバー、VPS、クラウド上の仮想マシンを運用している方は、使っている Linuxカーネルの更新状況を確認しておきたい内容です。詳細は Ubuntu Security の CVE-2026-98432 のページ で読めます。
Linuxカーネルの脆弱性 CVE-2026-98432 とは
Ubuntu のページによると、CVE-2026-98432 は Linuxカーネルの IPv4 TCP 処理にある Use-After-Free(解放済みメモリの再利用)です。接続要求のオプションが RCU の猶予期間を待たずに解放され、並行して処理される再送 SYN が SYN-ACK を組み立てる際に、解放済みのメモリを読む可能性があるとされています。SYN の再送処理と、リクエストソケットの移行(request socket migration)の際に起きうる問題です。移行は、net.ipv4.tcp_migrate_req=1 を設定している場合、または BPF_SK_REUSEPORT_SELECT_OR_MIGRATE を使う場合に関わるとされています。
Ubuntu は CVSS 3 スコアを 9.8(Critical)、Ubuntu での優先度を High と評価しています。上流の修正は kfree_rcu() を使うもので、IPv6 は最初の問題の影響を受けないとされています。なお、IPv6 のソケット移行に関する問題は、別のパッチで対応する予定だと Ubuntu のページに書かれています。
Anthropic が説明している Linuxカーネルの攻撃の流れ
この脆弱性は、10月27日付の Anthropic の研究記事 でも取り上げられています。Anthropic は、未公開の社内研究用モデルがこの競合状態の Use-After-Free を連鎖させ、認証もユーザー操作も要らない「ゼロクリック」の遠隔 root 実行に仕立てたと説明しています。対象として挙げられているのは、マルチパス TCP(MPTCP)のリスナーを動かす Linuxサーバーです。
また、Anthropic の記事によれば、競合に負けた場合はハンドシェイクが失敗するだけでシステムは落ちないため、攻撃側は再試行できるとしています。運用側にとって大事なのは、認証なしで遠隔から到達しうる種類の問題として説明されている点です。
Ubuntu の Linuxカーネル修正状況(10月29日更新)
Ubuntu のページで、Linuxカーネル本体(linux パッケージ)は次の状況です。
| Ubuntu のリリース | 状況 |
|---|---|
| 26.10 | Vulnerable(修正作業中) |
| 26.04 LTS | Vulnerable(修正作業中) |
| 24.04 LTS | Vulnerable(修正作業中) |
| 22.04 LTS | Vulnerable(修正作業中) |
| 20.04 / 18.04 / 16.04 | Vulnerable(修正作業中の表記なし) |
| 14.04 | Not affected |
linux-aws、linux-azure、linux-gcp などの派生カーネルは、状況がまちまちです。クラウド向けのカーネルを使っている場合は、自分が使うパッケージ名で Ubuntu のページを確認する必要があります。
Linuxカーネルの更新で情シスがやっておきたい確認
Linuxカーネルについて、おすすめは次の順で確認することです。コマンドは一般的な Linux の確認方法で、修正済みかどうかの最終判断は、各ディストリビューションの公式ページで行います。
- 稼働中のカーネルを確認する
- 使っているディストリビューションの公式ページで、CVE-2026-98432 の状況を見る
- 修正パッケージが出ていれば更新し、再起動する
稼働中のカーネルを確認する
まず、サーバーで動いているカーネルの版を確認します。
uname -r
Linuxカーネルは更新しても再起動するまで古いものが動き続けるため、パッケージの版ではなく、この出力と照らし合わせるのが確実です。
Ubuntu の場合のパッケージ確認
Ubuntu では、更新可能なカーネルのパッケージがあるかを次のコマンドで見られます。
apt list --upgradable 2>/dev/null | grep linux-image
10月29日時点の Ubuntu のページでは、主要リリースの Linuxカーネル修正は作業中です。修正済みのパッケージが出ていない間は、出るまで待つことになります。ページの更新を見逃さないよう、運用チームで確認する担当を決めておくと安心です。
他のディストリビューションの Linuxカーネル対応
RHEL、Debian、Oracle Linux などの対応状況は、各社の公式ページで確認してください。
ほかのITニュースは、ITニュースカテゴリーでも読めます。
参考リンク
ITもごはんも、腹八分目が長続きのコツ!
コメント