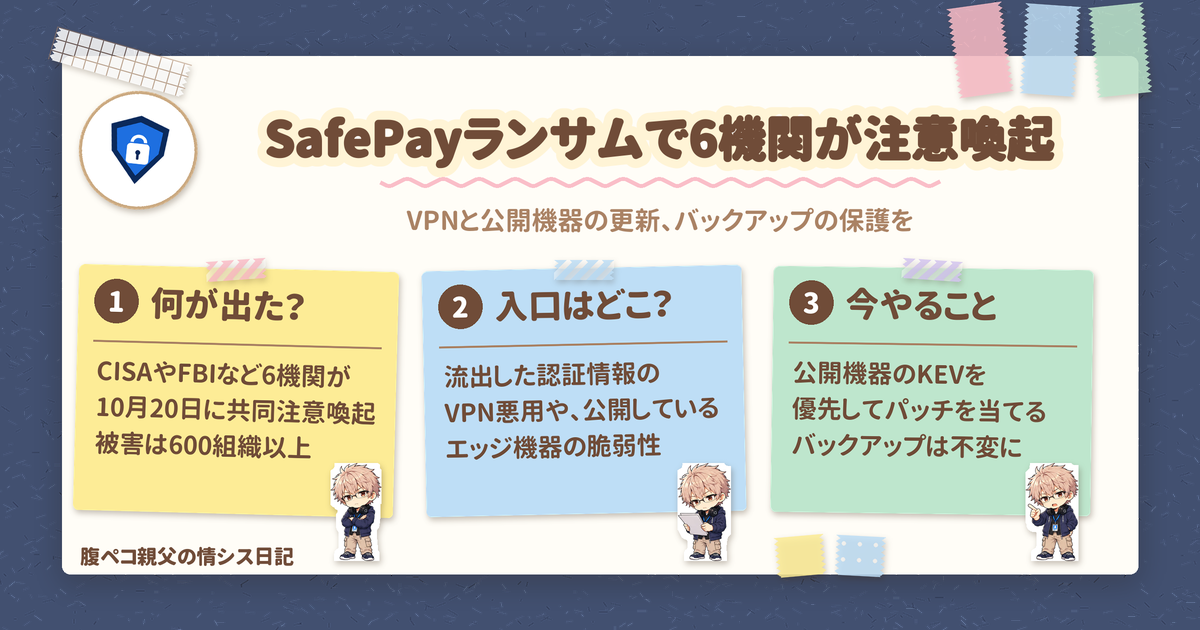
米国のCISAとFBIなど米独英の6機関が、2026年10月20日(米国の日付)に、ランサムウェア集団SafePayの共同注意喚起「AA26-293A」を公表しました。SafePayの被害は少なくとも600組織に及び、VPNやインターネットに公開した機器を足がかりにする手口が目立ちます。VPN・ファイアウォールとバックアップを預かる情シス担当者に、そのまま関係する内容です。出典はCISAの公式ページです。
SafePayランサムウェアの共同注意喚起、結論は「入口と退路を固める」
結論から言うと、SafePay対策は「入口のVPN・公開機器を先に直す」と「バックアップを壊されない形にする」の2本立てで考えるのがおすすめです。公式の注意喚起から、まず全体像を整理します。
| 項目 | 内容 |
|---|---|
| 発表したところ | FBI、CISA、USSS、ドイツのLKAラインラント=プファルツ、英国のNCAとNW ROCU |
| 発表日 | 2026年10月20日(米国の日付) |
| SafePayの活動 | 2024年8月から。北米・南米・欧州・豪州の企業や重要インフラに被害 |
| 被害の規模 | 少なくとも600件の別々の被害者。複数の重要インフラ分野にまたがる |
| 評価 | 2026年に最も活発なランサムウェア集団の一つとされる |
被害は複数の重要インフラ分野にまたがっているので、特定の業種の話と決めつけず、自社にも関係する前提で見ておくのがおすすめです。
SafePayはどこから入ってくるのか
初期侵入の手口は、公式の注意喚起では次のように挙げられています。
- 流出した認証情報を使ったログインと、ブルートフォース(総当たり)攻撃
- VPNアクセスの悪用。Mullvad VPNのIPアドレスや、フィッシングで得たアカウント情報の利用を含みます
- 自動化スクリプトによる、インターネットに公開された機器(エッジ機器)の悪用
- フィッシング
悪用された脆弱性として、CVE-2020-3259、CVE-2023-20269、CVE-2023-27532、CVE-2024-40711、CVE-2024-40766が挙げられています。各CVEの対象製品と修正版は、CISAの助言の本文だけでは分かりません。自社の機器が当てはまるかは、CISAの既知の悪用された脆弱性カタログやベンダーの案内で、CVE番号ごとに確かめてください。
侵入後にSafePayが行うこと
入り込んだあとの動きも、公式に具体的に書かれています。
| 段階 | SafePayの動き |
|---|---|
| 権限の確保 | 既存・新規アカウントに管理者権限を付ける。システムユーザーのパスワードを変更する |
| 防御の無効化 | セキュリティソフトを無効にする |
| 横展開 | PsExec、WinRM、RDP、リモート管理ソフトを使う |
| 認証情報の窃取 | Mimikatzなどを使う |
| データの持ち出し | 7-Zip、WinRAR、RClone、FileZilla、WinSCP、OneDriveなどを使う |
さらに、復旧を邪魔する動きがあります。ボリュームシャドウコピーサービスを止め、バックアップを置いたNASを工場出荷状態に戻し、場合によってはネットワーク上のバックアップを削除します。暗号化されたファイルには「.SafePay」という拡張子が付きます。
脅迫は、Torのチャット窓口つきの身代金メモと、被害者への電話で行われます。支払わなければ被害者の情報を専用の公開サイトに載せる、という流れです。要求は、売上の一部を求めるのが典型とされています。
SafePay対策でやっておきたいこと(入口側)
CISAなどが示す対策のうち、入口側の要点は次のとおりです。
- 公開しているシステムから優先してパッチを当てる: 既知の悪用された脆弱性(KEV)を優先します
- MFAを入れる: 特にウェブメール、VPN、重要システムが対象です
- 管理ツールと権限を絞る: 管理者アカウントを棚卸しし、必要なときだけ管理者権限を使う運用(Just-in-time)を検討します。ADの未使用・不明なアカウントも確認します
- パスワードの考え方を見直す: 15〜64文字、使い回しを避ける、複数回の失敗でロックアウト、変更の強制は年1回より頻繁にしない、とされています
- 見える化する: ネットワークをセグメントに分け、横展開を含む全ネットワーク通信を記録・報告するツールを使い、EDRで異常な接続を検知します
公式は、VPNアクセスの悪用とエッジ機器の脆弱性の悪用を初期侵入の手口に挙げ、定期的な更新を推奨しています。そのうえでおすすめしたいのは、まず公開機器の一覧とバージョンを洗い出し、更新が止まっているものがないか確かめることです。
SafePayにバックアップを壊されないために
SafePayはバックアップまで狙うので、バックアップの作り方が復旧の分かれ目になります。公式が挙げる要点は次のとおりです。
- オフラインで保管し、復元できるかを定期的に試験する
- 暗号化し、不変(イミュータブル)にする
- 物理的に分離した複数の場所に、複数のコピーを置く
同じネットワークにつながったNASだけに置いていると、NASごと初期化される想定に耐えられません。冷蔵庫の中の作り置きだけに頼らず、別の場所に非常食を置いておくイメージです。復元テストまでやって、はじめて「バックアップがある」と言えるので、手順を決めて定期的に回しておきたいところです。
SafePayの被害が疑われるときの動き
暗号化の前に兆候を見つけたら、感染したホストを隔離して調査し、当局に報告し、排除の対策とネットワークの強化を進めます。暗号化されたあとは、CISAの #StopRansomware Guide のチェックリストに従います。
身代金の支払いは、各機関とも推奨していません。復旧が保証されず、さらなる犯罪の資金になりうるためです。
IOC(IPアドレス、ファイル名、ハッシュ、ホスト名)はSTIX形式(XMLとJSON)で提供され、観測期間は2024年11月から2026年8月です。ただし、正規のツールや再割り当てされたクラウドのIPが含まれるので、ブロックする前にIPを確認するよう求められています。
ありがちな失敗:バックアップごと消されていたら
たとえば、「バックアップはNASに毎晩とっているから大丈夫」と思っていたのに、侵入されて管理者権限を奪われ、NASが初期化されていた、という流れが考えられます。復元の試験をしていなければ、そこで初めて困ることになります。バックアップは、取る場所と復元の確認までがセットです。
2026年10月20日付のCISA公式の注意喚起にもとづく情報です。ほかのITの話題は、技術ネタの記事一覧からどうぞ。
ITもごはんも、腹八分目が長続きのコツ!
コメント