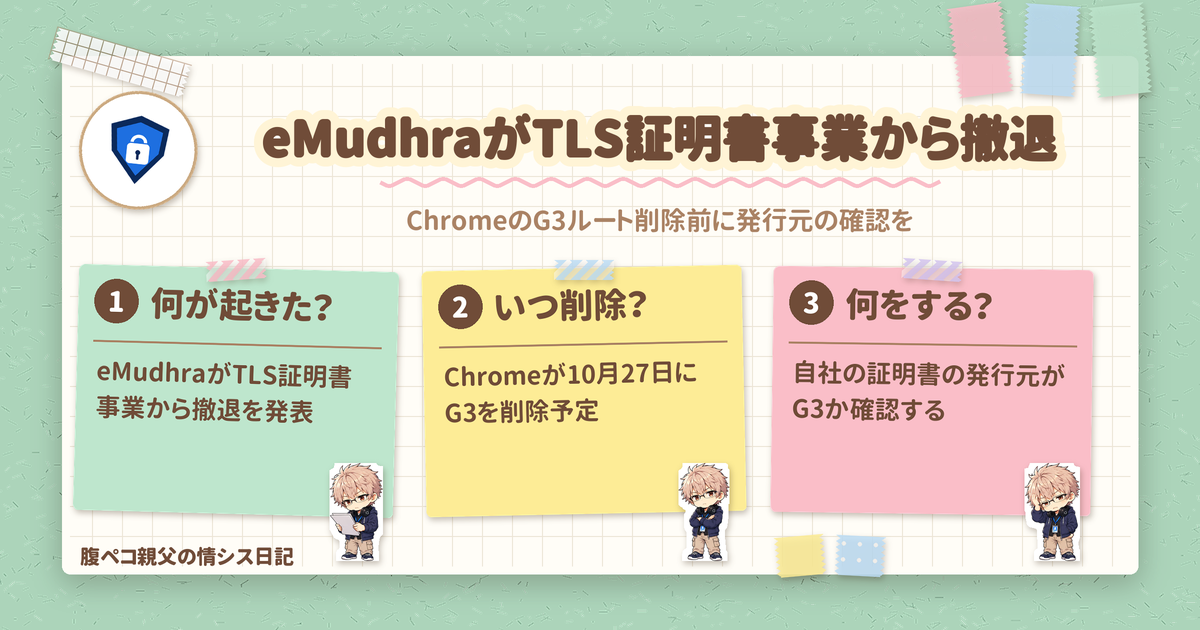
eMudhraが、グローバルなSSL/TLS証明書事業から自主的に撤退すると2026年10月22日に発表しました。あわせてChromeは、eMudhraのルート証明書「emSign ECC Root CA – G3」をChrome Root Storeから削除する予定で、全デバイスへの反映は米国太平洋夏時間(PDT)の2026年10月27日(火)午前とされています。eMudhra(emSign)の証明書を自社サイトやシステムで使っている運営者と、情シスの担当者に関係する話です。出典はeMudhraのプレスリリースと、Google Chrome Securityブログです。
eMudhraの撤退発表で押さえたいこと
結論から書くと、今回の発表は「eMudhraの証明書を使っているなら、発行元のチェーンを確認して、必要なら入れ替えを始める合図」です。eMudhraが示している内容は次のとおりです。
| 項目 | eMudhraの発表 |
|---|---|
| 撤退する事業 | グローバルなSSL/TLS証明書事業(取締役会の決定) |
| 事業の規模感 | SSL/TLSは全社収益の約1% |
| 継続する事業 | インドのデジタル署名証明書(DSC)、eSign、エンタープライズPKI(emCA、CertiNext)、emSignerなど |
| 既存の利用者 | 影響を受ける利用者に連絡し、パートナー経由で証明書を無償で置き換える |
| 移行中の扱い | 移行が完了するまでG1 RSAルートは利用者向けに機能し、失効確認などのステータス関連サービスは、発行済み証明書がすべて期限切れまたは置き換えられるまで続く |
eMudhraは、影響を受けた認証局(CA)は発見から14時間以内に失効済みで、それらのCAからエンドエンティティ証明書は発行されておらず、インフラへの侵害やデータ漏えいはないと説明しています。これはeMudhra自身の説明です。
直前に起きた中間証明書の鍵の危殆化の経緯と、CloudflareのWARPやcloudflaredの更新については、eMudhra中間証明書8枚の鍵が危殆化した件の記事にまとめています。この記事では、撤退の発表と、ブラウザ側のルート削除を前提にした「自社の証明書の確認」に絞ります。
eMudhraのG3ルート削除、Chrome・Mozillaの動き
ブラウザ側の動きは、次のとおりです。
- Chrome: 2026年10月17日の報告を受けて、同日19:45 UTCに対象の中間CAのSPKIハッシュをCRLSetでブロックしました。さらにemSign ECC Root CA – G3をChrome Root Storeから削除します。全デバイスへの反映は10月27日(火)午前PDTの予定で、CanaryとBetaはそれより早く反映されます。日本時間では、10月27日の夕方から28日の未明にあたる時間帯です。
- Mozilla: Bugzilla上で、失効された中間CAをOneCRLで信頼しない扱いにし、emSign ECC Root CA – G3の緊急の信頼削除を決めました。G1は、現時点では信頼を外していません。eMudhraの8つの中間CAは、10月18日09:24〜09:38 UTCにcACompromiseの理由で失効されており、そのうちMozillaが信頼するTLS中間CAは6つ、OneCRLによる失効は配信済みです。
Chromeは、このルートにチェーンするサイトの運営者に、Chrome Root Storeに含まれる別のPKI階層から新しいTLS証明書を直ちに取得して導入するよう求めています。eMudhraの残りのCA証明書(G1など)をChrome Root Storeに残すかどうかは、Chromeが調査中です。
eMudhraの証明書を使っていないか、発行元を確認する
おすすめは、10月27日より前に、次の順番で確認することです。
- 証明書の一覧を作る: 公開サイト、API、ロードバランサー、リバースプロキシ、mTLSを使う連携先、社内向けの業務システムなど、TLS証明書を入れている場所を洗い出します。
- 発行元のチェーンを見る: 各サイトにブラウザでアクセスし、証明書の情報から、中間CAとルートCAの名前を確認します。ルートが「emSign ECC Root CA – G3」ならChromeの削除対象です。
- G3なら入れ替える: Chrome Root Storeに載っている別のCAから新しい証明書を取得して導入します。
- G1の証明書は計画を立てる: eMudhraは、G1 RSAルートは移行が完了するまで機能すると述べています。一方でChromeはG1などを残すかどうかを調査中です。G1だから安心とは言い切れないため、置き換えの段取りは今から考えておくのがおすすめです。
整理すると、状況ごとの動きは次のようになります。
| 状況 | おすすめの動き |
|---|---|
| ルートがemSign ECC Root CA – G3 | 10月27日より前に、別のCAの証明書へ入れ替える |
| ルートがG1 RSA階層 | 現時点で機能するが、Chromeが調査中のため、入れ替えの計画を立てる |
| eMudhraの証明書を使っていない | 対応は不要。念のため一覧で確認しておく |
| 証明書の発行元が分からない | 入れ替えの前に、取得元のベンダーや管理者に確認する |
なお、証明書エラーが出たからといって、検証を無効にして済ませるのは避けたいところです。検証を外すと、今回の対応が守ろうとしている認証そのものが外れてしまいます。この点はCloudflareの公式ブログでも注意されています。
eMudhraの撤退後、利用者への連絡と見通し
無償交換については、eMudhraが影響を受ける利用者へ連絡する方針です。eMudhraは、約3万件の証明書が移行の対象で、そのうち約97%がACME経由、移行先はG1 RSA階層だとMozillaのBugzillaで述べています。
ただし、撤退の最終日と、G1の証明書の移行期限、無償交換を担うパートナーの名前は、eMudhraのプレスリリースには書かれていません。連絡を待つだけにせず、自社で一覧を作っておくと動きやすくなります。
eMudhra対応でおすすめしたいこと
やっておきたいことは、次の3点です。
- 10月27日より前に、TLS証明書の一覧を作り、ルートがemSign ECC Root CA – G3のものがないか確認する
- G3のものは、Chrome Root Storeに載る別のCAの証明書に入れ替える。G1のものは入れ替えの計画を立てる
- eMudhraからの連絡窓口を、証明書の管理者が受け取れるようにしておく
2026年10月22日のeMudhraの発表と、Chromeのブログにもとづく情報です。ほかのITの話題は、技術ネタの記事一覧からどうぞ。
ITもごはんも、腹八分目が長続きのコツ!
コメント