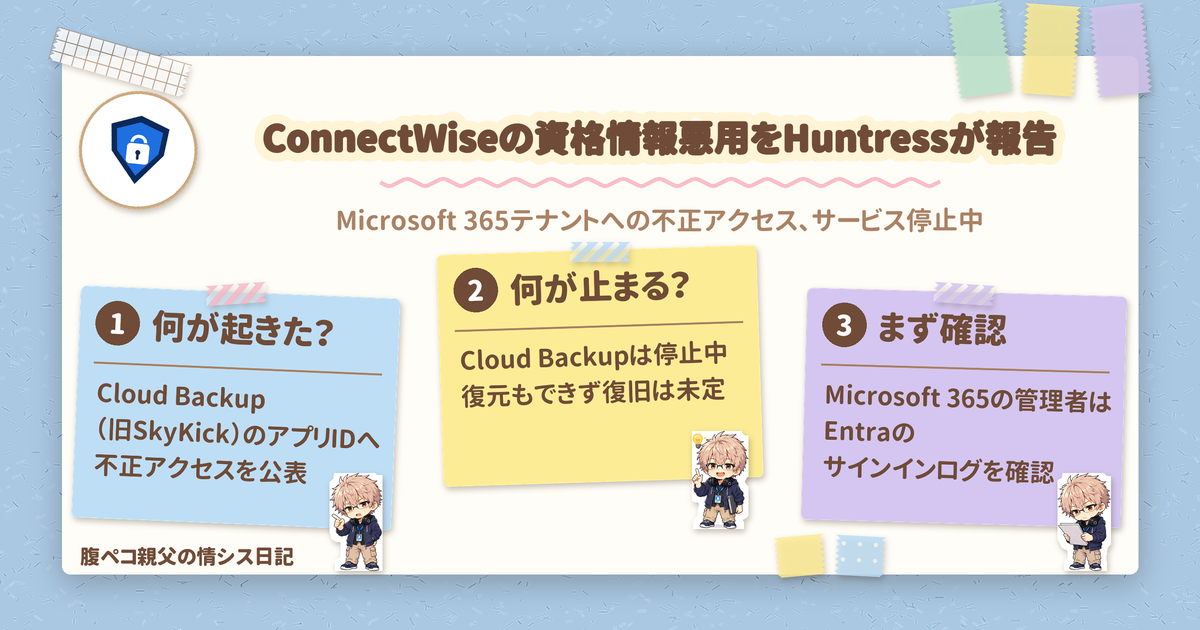
ConnectWiseは2026年10月16日(UTC)、バックアップ製品「Cloud Backup」(旧SkyKick)に関連するアプリケーションIDへの不正アクセスがあったと公表しました。Huntressによると、この資格情報で顧客のMicrosoft 365テナントに不正にサインインされています。これはMicrosoft 365の管理者や、バックアップ連携を委託先に任せている会社に関係する話です。進行中の事案で、続報が出る可能性があります。
ConnectWiseの公表と更新の経緯
- 公式の初回公表: 2026年10月16日17:47(UTC)。その後、10月17日5:01(UTC)と17:00(UTC)に更新されています
- 出典(公式): ConnectWise Trust Center Advisories
- 出典(Huntress): ConnectWise (SkyKick) Vendor Credentials Abused in M365 Attacks(2026年10月16日公開、10月17日にも更新あり)
- 出典(二次報道): BleepingComputer
ConnectWiseで何が起きたのか
結論から書くと、Huntressは、ConnectWiseのCloud Backupに紐づくアプリの資格情報が悪用され、顧客のMicrosoft 365テナントに不正にサインインされたと報告しています。ConnectWiseは、認証情報が漏れた経路は調査中で、製品の脆弱性が関わったかどうかも確定していないと説明しています。
Huntressの報告では、2026年10月15日のUTC 06:13〜08:34に、攻撃者がこのアプリを使って顧客テナントのMicrosoft Graphトークンを取得しました。アプリの通常の通信はAzureのプライベートIP空間から来ますが、今回の攻撃は別のホスティング事業者のIPアドレスからでした。
Huntressが挙げている数字は、次のとおり、定義が違います。
| 数字 | 内容 |
|---|---|
| 162テナント | 不正サインインを確認できたテナント(10月16日19:00 UTC時点) |
| 1,000近く | 攻撃元IPからのサインイン活動があったEntraテナント |
| 300超 | そのうち、サインインが成功したテナント |
3つは同じ時点の数字ではない点に注意してください。また、Huntressが監視している約50のテナントでは、ConnectWise Cloud Managementのアプリが、自分自身にディレクトリロール(主にExchange Administrator)を付与していました。別の1テナントでは、Microsoft TeamsのアプリがGlobal Administratorに自分を追加しています。
さらにHuntressは、10月17日の更新で、Cloud Managementの追加の3アプリ(Exchange Online、Microsoft Teams、SharePoint Online)の悪用も、高い確度で確認したと報告しました。その後の更新では、ConnectWiseから関連アプリを無効化したと伝えられた、と書かれています(どのアプリかは示されていません)。
ConnectWiseのCloud Backup停止で、バックアップはどうなるか
ConnectWiseは予防措置として、Cloud Backupのサービスを停止しました。影響した接続で使われていた証明書を失効させ、以前の共有認証情報も無効化しています。他のConnectWise製品への影響は、現時点では確認していないとのことです。
バックアップのデータについて、公式は次のように説明しています。
- Cloud Backupのアーカイブは暗号化・隔離されており、アクセスされた証拠はない
- ただし、停止中はアーカイブへのアクセスと復元ができない
- 予定されているバックアップも実行されない
つまり、Cloud Backupでバックアップを取っている組織は、サービスが止まっている間、復元の手段を失っている状態です。復旧の時期は未定とされています。
ConnectWise関連アプリのMicrosoft 365で、やっておきたい確認
ConnectWiseは顧客のMicrosoft 365環境を観測できないため、個別の環境で不正があったかどうかは判断できないとしています。確認は、パートナーや各社、委託先が行う必要があります。おすすめの確認は、次の順番です。
- 公式が示す指標で、サービスプリンシパルのサインインを調べる。Entra管理センターの「監視」から「サインインログ」を開き、「サービスプリンシパルのサインイン」を選びます。アプリケーションID 506e08f9-6e9a-4da4-942b-a099a03644ae で絞り込み、MicrosoftやAzureの想定範囲外のIPアドレスがないかを見ます。ConnectWiseは、既定の「ユーザーのサインイン」タブにはこの記録が出ないとも注記しています
- アプリの資格情報や権限の変更を調べる。想定外のアプリ資格情報の追加、権限や同意の変更、メールボックスやSharePointへの想定外のアクセスも確認します
- Huntressの推奨に沿って、ConnectWiseとSkyKickのアプリを無効化する。削除ではなく無効化で、まずCloud BackupとMicrosoft Teamsのアプリが対象です。無効化しても既存のシークレットや証明書は失効しないため、次の手順4の点検が必要です。また、無効化すると自動バックアップは止まります
- 10月13日以降に追加された見覚えのないシークレットや証明書を、すべてのアプリで点検する。あわせて監査ログでロールの自己付与を確認し、ConnectWiseやSkyKickのアプリに意図せず付与された特権ロール(Global Administratorなど)があれば、アプリの無効化後に削除します
- すべての資格情報がリセットされたとConnectWiseが確認するまで、アプリを再び有効にしない
ConnectWiseが公式に挙げている侵害の指標は、次のとおりです(アプリケーションIDは手順1と同じです)。
| 種類 | 値 |
|---|---|
| 送信元IPアドレス | 144.172.64.128 |
| User-Agent | Python-urllib/3.12、python-requests/2.31 |
| アプリケーションID | 506e08f9-6e9a-4da4-942b-a099a03644ae |
ConnectWiseは、これらの指標が見つかっても、侵害が確定したわけではないと注記しています。見つかったときは、前後のサインインや権限変更の記録とあわせて判断するのが現実的です。
ConnectWiseの調査結果で、まだ分かっていないこと
判断に関わる点は、次のとおりです。
- 認証情報が漏れた経路、被害テナントの総数、データを盗まれた範囲は、公式でもHuntressでも調査中で、分かっていません
- Cloud Backupの復旧時期は未定です
- BleepingComputerは、Microsoft Threat Intelligenceがこれを進行中のサプライチェーン攻撃とし、Directory.ReadWrite.Allなど顧客が付与済みの権限を悪用した可能性が高いとしたと報じています
ConnectWiseのCloud Backup不正アクセスのまとめ
- ConnectWiseは、Cloud Backup(旧SkyKick)に関連するアプリケーションIDへの不正アクセスを公表し、サービスを停止した
- Huntressは、この資格情報で顧客のMicrosoft 365テナントに不正にサインインされたと報告している。ConnectWise側では個別環境の被害有無を判断できない
- 利用組織は、Entraのサービスプリンシパルのサインインログとアプリの資格情報・権限を確認し、関連アプリは削除でなく無効化しておく
2026年10月17日(UTC)の公式・Huntressの更新にもとづく情報です。続報があれば、公式の情報をご確認ください。ほかの IT の話題は、技術ネタの記事一覧からどうぞ。
ITもごはんも、腹八分目が長続きのコツ!
コメント