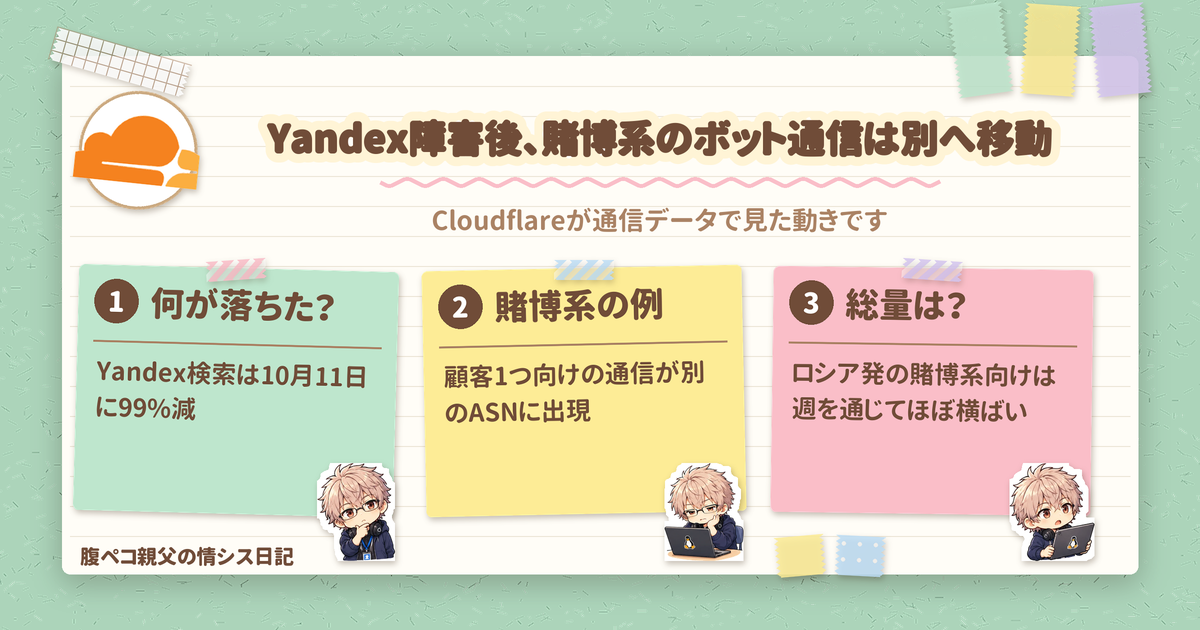
ボット通信は、発信元のネットワークが止まっても消えるとは限らない。Cloudflare が 2026年10月14日(UTC)に Cloudflare Blog で公開した分析(出典は記事の末尾にまとめています)は、そう読める内容でした。Yandex の通信量は大きく落ちたのに、ある賭博系の顧客アカウント向けのボット通信は別のホスティング ASN から現れ、ロシア発の賭博系アカウント向けの総量は週を通じてほぼ横ばいだった、という結果です。
結論: 賭博系のボット通信は止まらず、別のネットワークへ移った
先に結論を整理します。
| 観点 | Cloudflare の記事が示したこと |
|---|---|
| Yandex の通信量 | 10月11日に Yandex Search (AS13238) が基準より 99% 減、Yandex.Cloud (AS200350) が 90% 減まで落ちた |
| Yandex Search の落ち込み | ほぼ全部が検索のクロール(サンプルされたリクエストでは、認証済みの YandexBot が 78.1%) |
| 賭博系アカウントの例 | Yandex.Cloud 発のボット要求のほぼすべてを占めた、賭博系の顧客アカウント 1 つ向けの通信が、10月8日の障害の直後に Yandex.Cloud 発は 0 になり、Radist や Selectel など別のホスティング ASN から同じ特徴で現れた。ロシア発の賭博系アカウント向けの総量は、週を通じてほぼ横ばい |
| 特定の SNS 向けのボット通信 | 投稿・返信・いいねのエンドポイントで、ロシア発が 5.7% 減、全世界が 1.1% 増。想定外の変化は見られなかった |
| 記事の結論 | ネットワークの障害は、特定のサーバーが要求を送れなくなったことを意味するだけで、自動化された脅威が消えたことを意味しない |
店が一軒閉まっても、並んでいたお客さんが消えるとは限らず、隣の店に並び直すこともある。賭博系アカウントの例は、そんな動きに近いと僕は読みました。ただしこれは、データが示した1つのアカウントの例です。Yandex 経由のあらゆる悪質通信がそうだった、という話ではありません。
前提: 攻撃は「報じられた」もの
原文は、10月7日から11日にかけて、ウクライナによるものと報じられたドローン攻撃が、ロシアにある Yandex の 3 つの施設を襲ったことを前提に書かれています。このブログでは、攻撃そのものは断定しません。
この記事では、戦争や政治についての評価はしません。見るのは、Cloudflare が Cloudflare Radar と Bot Management のデータで分析した、通信の読み方だけです。
原文の冒頭は、Yandex のデータセンターへの攻撃が報じられたあと、ロシアのボット農場や情報工作(influence operations)がオフラインになったという主張がネット上に広まったことに触れています。そして、集計した通信量の指標は簡単に誤解を招く、と述べています。
Yandex の通信量は確かに落ちた
通信量そのものは、はっきり落ちています。
- 10月11日: Yandex Search (AS13238) は基準より 99% 減、Yandex.Cloud (AS200350) は 90% 減
- 10月13日まで: 両方とも通常の基準より 86〜90% 低い水準にとどまった
- 10月14日 18:00 UTC 時点: 通常の 85% の水準になっていた(原文の表現は「at 85% of normal」で、どのネットワークの値かは原文に明記なし)
原文は、通信量の落ち込みは、ネットワークが止まったことを確認するだけで、悪質なボットや回避的なボットが止まったかどうかは分からない、と述べています。
Yandex Search の落ち込みは、ほぼ全部が検索のクロールでした。原文は、サンプルされたリクエストでは 78.1% が認証済みの YandexBot だった、と書いています。同じく 11.5% が YandexRenderResourcesBot、1.9% が YandexImages です。
賭博系のボット通信は別のホスティング ASN へ移った
ここが今回の本題です。
Yandex.Cloud (AS200350) 発のボット通信は、報じられた攻撃のあと、約 40% 減りました。攻撃的な通信の種類では特に大きく減り、たとえば WordPress プラグインを探る通信が 90% 減、スキャナーと判定された通信が 93% 減です。事象の期間中、Yandex.Cloud 発の通信に対する Cloudflare 顧客のブロックも 70% 減りました。原文はこれを、この ASN から Cloudflare の WAF に届く悪質な通信が、相対的に減っていたことを示唆する、と述べています。
ただ、賭博系の例を見ると景色が変わります。
- Yandex.Cloud 発のボット要求のほぼすべては、賭博系の顧客アカウント 1 つ向けだった
- 10月8日の障害の直後、Yandex.Cloud からこのアカウントへのボット要求は 0 になった
- 同時に、同一の要求が、Radist や Selectel など、ほかのロシアのホスティング ASN から現れ始めた
- 事業者が替わっても、特徴は同じだった: 同じ JA4 TLS クライアントフィンガープリント、同じ珍しいリクエストパスと HTTP ヘッダー、同じ独自の User-Agent
- ロシア発の賭博系アカウント向けのボット通信は、週を通じて 1 億 6,770 万件から 1 億 7,010 万件(+1.4%)とほぼ横ばいだった
原文は、自動化の処理は止まらず、Yandex.Cloud が使えなくなったあと、運用者がワークロードを別のクラウド事業者に移しただけだ、と述べています。
賭博系アカウントの例では、発信元の看板だけが替わり、中身の特徴は同じでした。引っ越し業者が替わっても、荷物の中身は同じ、というイメージです。
特定の SNS 向けのボット通信はどうだったか
原文は SNS の通信も調べています。SNS の通信全体では、ロシア発の IP が 0.6% 減、全世界が 1.2% 増で、想定外の変化は見られませんでした。
さらに、特定の SNS プラットフォーム 1 つの「投稿」「返信」「いいね」のエンドポイントに届くボット通信でも、想定外の変化は見られていません。事象の期間中の変化は、ロシア発が 5.7% 減、全世界が 1.1% 増です。
原文の評価は、このデータは攻撃で SNS の世論操作(social media manipulation)が機能不全になったという主張を支持しないように見える、というものです。ただし、Cloudflare 外のデータでの追加分析なしには、関係がないと断定はできない、と限定をつけています。「世論操作は無傷だった」と言い切る内容ではない点は、押さえておきたいところです。
情シスは何を見ておくべきか
原文は、クライアントの ASN 別の通信量は、自動化されたボットの挙動を読む指標として当てにならない、と述べています。対策として挙げているのは、共通の JA4 フィンガープリントの特定、異常なリクエスト頻度の監視、機微なエンドポイントへの WAF ルール適用など、リクエストの振る舞いを見ることです。どのネットワークから来たかは問いません。
原文の結論の一文は、次のとおりです。
Physical infrastructure is static, but malicious automation is built to move.(The Cloudflare Blog)
ここから先は、原文の内容ではなく、僕の整理です。
| 見方 | 理由 |
|---|---|
| 特定の ASN の増減だけで、ボット対策の効果を判断しない | 賭博系アカウントの例では、発信元の ASN が替わった |
| 通信の特徴(JA4、リクエストパス、ヘッダー、User-Agent)でも見る | 同じ特徴が、別の ASN から現れた |
計量カップの目盛りだけ見て、中身の味を確かめないようなもの。ASN 別の量は便利な目安ですが、それだけでは足りません。
なお、原文は日本の事業者への影響や日本での観測には触れていません(記載なし)。日本のサイトで同じことが起きたとは言えない点にも注意してください。
ありがちな話: 「ブロックが減ったから安心」と読んでしまう
これは実際にあった話ではなく、現場で起きそうな仮定の話です。
ある日、特定の ASN からのブロック件数が急に減った。ダッシュボードの数字だけ見て「落ち着いた」と判断すると、実は同じ特徴の通信が別の事業者から入ってきていた、というケースです。今回の分析は、その読み違いを避ける材料になります。数字が減った理由を、発信元の事情と、通信そのものの変化に分けて考える習慣が、運用では効いてきます。
まとめ
- Yandex の通信量は、10月11日に基準より 99%(Yandex Search)、90%(Yandex.Cloud)減まで落ちた。Yandex Search の落ち込みは、ほぼ全部が検索のクロールだった
- Yandex.Cloud 発のボット要求のほぼすべてを占めた賭博系の顧客アカウント 1 つ向けの通信は、別のホスティング ASN へ同じ特徴のまま移り、ロシア発の賭博系アカウント向けの総量は週を通じてほぼ横ばいだった
- 特定の SNS 向けのボット通信は、想定外の変化が見られなかった。ただし Cloudflare 外のデータでの追加分析なしには、関係がないと断定できないと限定されている
- 攻撃は原文が「報じられた」ものとして前提にしており、このブログでは断定しない
ボット通信は、止まったのではなく、座る席を替えただけかもしれません。数字は発信元の ASN ごとではなく、通信の特徴ごとに見る。その一言を、運用の手元に置いておきたいところです。
参考
- Yandex outage: Data shows that instead of going dark, malicious bots went on the move(The Cloudflare Blog、2026年10月14日 UTC)
- 当ブログの Tech カテゴリー
ITもごはんも、腹八分目が長続きのコツ!
コメント