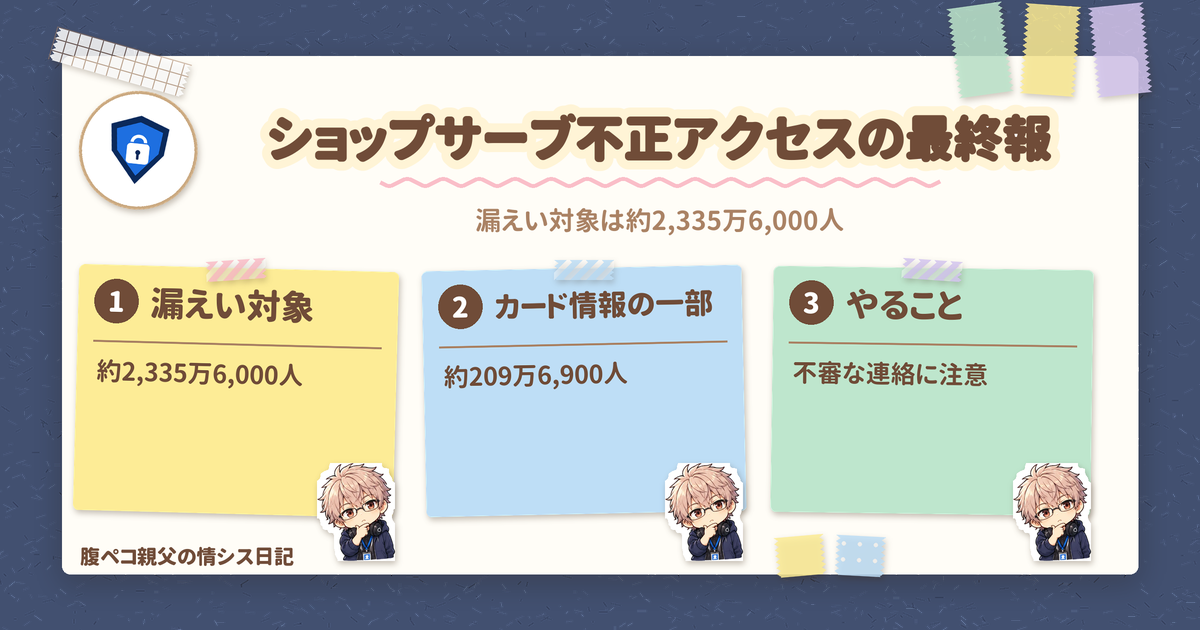
ネットショップ基盤「ショップサーブ」を運営するEストアーが、2026年10月16日に不正アクセスの最終報を公表しました。漏えい対象は約2,335万6,000人、対象店舗は7,858店にのぼります。過去にネットショップで買い物をしたことがある人や、ショップサーブで店を運営している人に関係する話です。
結論:ショップサーブの最終報で、まず押さえる4点
ショップサーブの不正アクセスについて、先に結論です。
- 漏えい対象者は約2,335万6,000人(購入者、店舗運営者、アフィリエイターの合計。名寄せしたうえでの概数で、基準に満たない重複は除けない)。現在と過去の利用店舗を含む7,858店が対象
- 氏名、住所、電話番号、メールアドレスなどが対象。クレジットカード情報の一部を含むのは約209万6,900人
- 完全なカード番号とセキュリティコードは保持しておらず、漏えい情報だけでは決済できないと公式は説明している
- 二次被害の具体的な報告は現時点でなく、ダークウェブ上への流出も確認されていないと記載されている
出典は、Eストアーの最終報のお知らせ(2026年10月16日付)です。
ショップサーブの不正アクセス:何があったのか
ショップサーブの最終報によると、不正アクセスの期間は2026年5月21日から8月1日までです。サーバー上のアプリケーションの脆弱性を悪用され、データベースの情報が外部へ送信されました。8月1日に攻撃元からの通信を遮断しています。
| 項目 | 最終報の内容 |
|---|---|
| 不正アクセスの期間 | 2026年5月21日から8月1日まで |
| 原因 | サーバー上のアプリケーションの脆弱性を悪用された |
| 漏えい対象者 | 約2,335万6,000人(購入者、店舗運営者、アフィリエイターの合計。名寄せしたうえでの概数で、基準に満たない重複は除けない) |
| 対象店舗 | 現在と過去の利用店舗を含む7,858店 |
| カード情報を含む対象者 | 約209万6,900人 |
| 他の侵害 | 他の経路の侵害やバックドアは確認されていない |
最終報は、この発表をもって調査結果の最終報告とするとしています。なお、対象者数の一部は概数での記載です。
ショップサーブで漏えいした情報の範囲
漏えいした情報は、立場によって異なります。公式の整理は次のとおりです。
| 立場 | 漏えいした情報 |
|---|---|
| 購入者 | 氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、任意入力情報 |
| 会員 | 会員ID、暗号化されたパスワード |
| 店舗・アフィリエイター関連 | 管理画面のログイン情報、コンビニ払込票の店舗情報、販売責任者情報、アフィリエイト登録情報 |
また、クレジットカード情報の一部を含む約209万6,900人については、カード名義、番号の先頭6桁と下4桁、有効期限が対象です。公式は、完全なカード番号とセキュリティコードは保持しておらず、対象外だと説明しています。
一方で、第2報で対象としていた次の情報は、調査の結果、最終報で漏えい対象から除外されました。
- 店舗メールシステムのID・パスワード
- FTPのID・パスワード
- 当社からのお振込先口座情報
関係会社の提供サービスは別環境で運用されており、漏えいは確認されていないとも明記されています。
ショップサーブの利用者が自分で確認しておきたいこと
ショップサーブの最終報では、連絡先が判明している対象者には個別に連絡したとされています。連絡できない方には、このお知らせが代替になるという扱いです。そのため、自分が対象かどうかは、次の3点で確かめるのが確実です。
- Eストアーから個別の連絡が届いていないか
- 過去に買い物をした店舗からの案内がないか
- 公式お知らせにある問い合わせ窓口(利用者向けは問い合わせフォームと専用メール)に相談する
具体の連絡先は、公式のお知らせで確認してください。
不審な連絡への備え
公式は、同社や金融機関を装った不審なメール、SMS、電話に注意するよう呼びかけています。また、同社がカード情報の再入力や再決済を求めること、メールやSMSでパスワードを尋ねることはないと明記しています。
おすすめは、次の動き方です。
- 同社を名乗る連絡で、カード情報の再入力や再決済、パスワードの入力を求められたら応じない
- 届いたメールやSMSのリンクは開かず、公式のお知らせから確認する
氏名、住所、電話番号、メールアドレスが漏えい対象に含まれているため、不審な連絡には引き続き注意してください。二次被害の具体的な報告は現時点でないとされていますが、安全が保証されたという意味ではありません。
ショップサーブで店舗を運営している人へ
店舗側にとって気になるのは、管理画面のログイン情報が漏えい対象に含まれている点です。最終報では、認証情報のリセットを行ったと記載されています。
再発防止策として、公式は次の項目を挙げています。
- 脆弱性の修正と経路の遮断
- 残存脅威の調査
- 脆弱性診断と是正
- 二要素または二段階認証を含む、管理画面の認証強化
店舗向けの問い合わせ窓口は、Eストアーデスク(平日10:00〜18:00)です。
ショップサーブの対応状況:公式が実施したこと
ショップサーブについて、Eストアーが最終報で報告している対応は次のとおりです。
| 対応 | 内容 |
|---|---|
| 技術面 | 脆弱性の修正、影響範囲の点検、認証情報のリセット |
| 調査 | 外部機関によるフォレンジック調査の完了 |
| 連絡 | 対象者への個別連絡(連絡できない方には本お知らせで代替) |
| 届出・相談 | 個人情報保護委員会と関東総合通信局に報告書を提出。所轄警察署へ相談 |
まとめ:ショップサーブの最終報から持ち帰ること
- 漏えい対象者は約2,335万6,000人、対象店舗は7,858店(2026年10月16日の最終報)
- カード情報の一部を含むのは約209万6,900人。完全なカード番号とセキュリティコードは対象外と公式は説明
- 二次被害の具体的な報告は現時点でないが、不審なメール・SMS・電話には注意が必要
- 店舗運営者は、認証情報のリセットと管理画面の認証強化の案内を確認する
関連する記事は、Tech カテゴリーの一覧にもまとめています。あわせてどうぞ。
参考リンク – Eストアーの最終報のお知らせ(2026年10月16日付)
2026年10月16日の公式発表にもとづく情報です。
ITもごはんも、腹八分目が長続きのコツ!
コメント