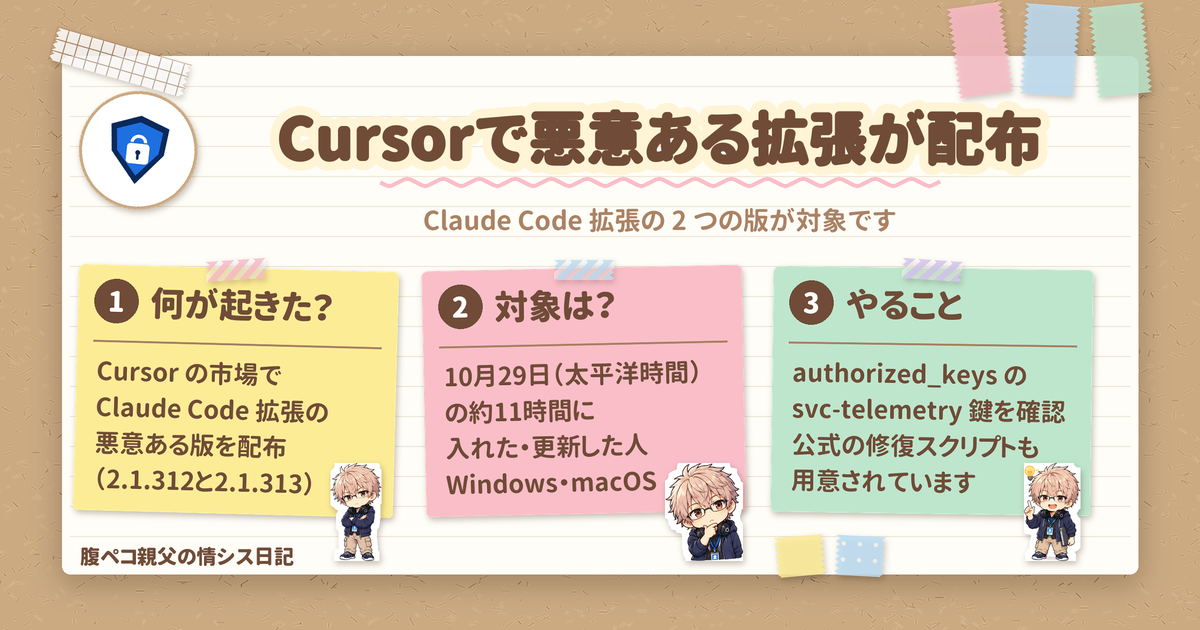
Cursor は、2026年10月29日に、拡張機能マーケットプレイスで配布された Anthropic.claude-code のバージョン 2.1.312 と 2.1.313(Windows・macOS 向け)が、悪意をもって改変された版だったと告知しました。Cursor で Claude Code 拡張を入れた人や更新した人に関わる話で、Cursor は 10月30日に告知を更新しています。確認する場所も公式に出ているので、順に整理します。
Cursor の告知: 何が起きたのか
Cursor の告知によると、問題の 2 つの版は Anthropic が開発したものではありません。配布されていた時間帯は、10月29日の太平洋時間で約 2:27 から 13:35 までの約 11 時間です。この間に Cursor のマーケットプレイスからインストール・更新した Windows・macOS のユーザーが対象になります。
| 項目 | Cursor の告知内容 |
|---|---|
| 対象の拡張機能 | Anthropic.claude-code のバージョン 2.1.312 と 2.1.313 |
| 対象の OS | Windows・macOS |
| 配布の時間帯 | 2026年10月29日(太平洋時間)の約 2:27〜13:35、約 11 時間 |
| 影響しないとされるもの | ほかの cursor.com/marketplace の拡張機能、Grok Bot、Grok |
Cursor は、ほかの版の拡張や公式の配布が影響を受けた証拠はないと説明しています。
改変版の挙動: SSH の裏口を狙う
Cursor によると、改変版は、ホスト名・ユーザー名・OS・アーキテクチャ・ホームディレクトリ・環境変数名・作業ディレクトリ・Git のメールアドレス・グローバル IP を、攻撃者のサーバーへ送信します。そのうえで、攻撃者の SSH 公開鍵の追加、ローカル SSH サービスの有効化、リバース SSH トンネルの確立を試みます。ローカルの SSH サービスの有効化には管理者権限が必要で、改変版は多くの macOS・Windows 環境でその権限を持たないため、この手順は通常は失敗するとのことです。ただし Cursor は、失敗していても下の修復手順を行うよう求めています。
また、macOS は LaunchAgent、Windows はタスクスケジューラーのタスク(予備にスタートアップフォルダー)を使って居座り、バックグラウンドのスクリプトが約 60 秒ごとに再試行するとされています。拡張機能を消しただけでは足りない場合があるのは、この単独で動くスクリプトが残ることがあるためです。
自分は対象か: Cursor の拡張機能で確認すること
まず、10月29日の上の時間帯に、Cursor で Claude Code 拡張をインストール・更新していないかを思い出します。心当たりがあるなら、次の場所を確認します。
- 攻撃者の SSH 公開鍵は、
svc-telemetryというラベルで authorized_keys に追記されます - macOS は
~/.ssh/authorized_keysを確認します - Windows は
%USERPROFILE%\.ssh\authorized_keysとC:\ProgramData\ssh\administrators_authorized_keysを確認します
IP アドレスやハッシュなどの侵害の痕跡(IOC)の一覧は、公式の告知ページに載っています。10月30日 11:30(太平洋時間)に IOC が更新され、影響する版も明確になったので、見るときは最新の告知ページを開いてください。
やっておきたいこと: Cursor が示した対応手順
Cursor が示している対応は、次の 5 ステップです。
- 確認用のスクリプトで、影響の有無を確認する
- エンドポイント・ネットワーク・拡張機能インストールのテレメトリで IOC を検索する
- ペイロードの実行や裏口の設置がみられるホストを隔離する
- 不正な SSH 鍵・常駐の仕組み・実行中のトンネルのプロセスを削除し、ホストの再構築が必要かを判断する
- 影響を受けたホストからアクセスできる認証情報とセッションを、信頼できる環境からローテーションする
修復スクリプトは、プラットフォーム別に公開されています。macOS は remediate-macos.sh を対象ユーザーで実行し、root では実行しません。Windows は remediate-windows.ps1 を管理者として実行します。残りがあると非ゼロで終了します。
あわせて、スクリプトを走らせる前に、公式ページの手順と IOC を一度読んでおくと安心です。
Cursor 側の対応
Cursor は、悪意ある版をマーケットプレイスから削除して配布を止め、マーケットプレイスを一時停止してキーのローテーションと再構築を行ったうえで復旧したと説明しています。アクセス権を監査し、ほかの拡張の改ざんはないとしており、攻撃者のサーバーはホスティング事業者と連携してオフラインにしたとのことです。修復スクリプトと IOC も公開されています。
まとめ: Cursor の告知で、10月29日の更新を振り返る
- Cursor で配布された Anthropic.claude-code の 2.1.312 と 2.1.313(Windows・macOS 向け)は、悪意をもって改変された版だった
- 配布は 2026年10月29日(太平洋時間)の約 11 時間。心当たりがあれば、authorized_keys の
svc-telemetryの鍵を確認する - 見つかった場合は、隔離・削除・認証情報のローテーションを行い、公式の修復スクリプトを使う
参考
- Security notice: malicious version of Anthropic.claude-code(Cursor 公式ブログ、2026年10月29日告知・10月30日更新)
- 当ブログの技術ネタカテゴリー
ITもごはんも、腹八分目が長続きのコツ!
コメント