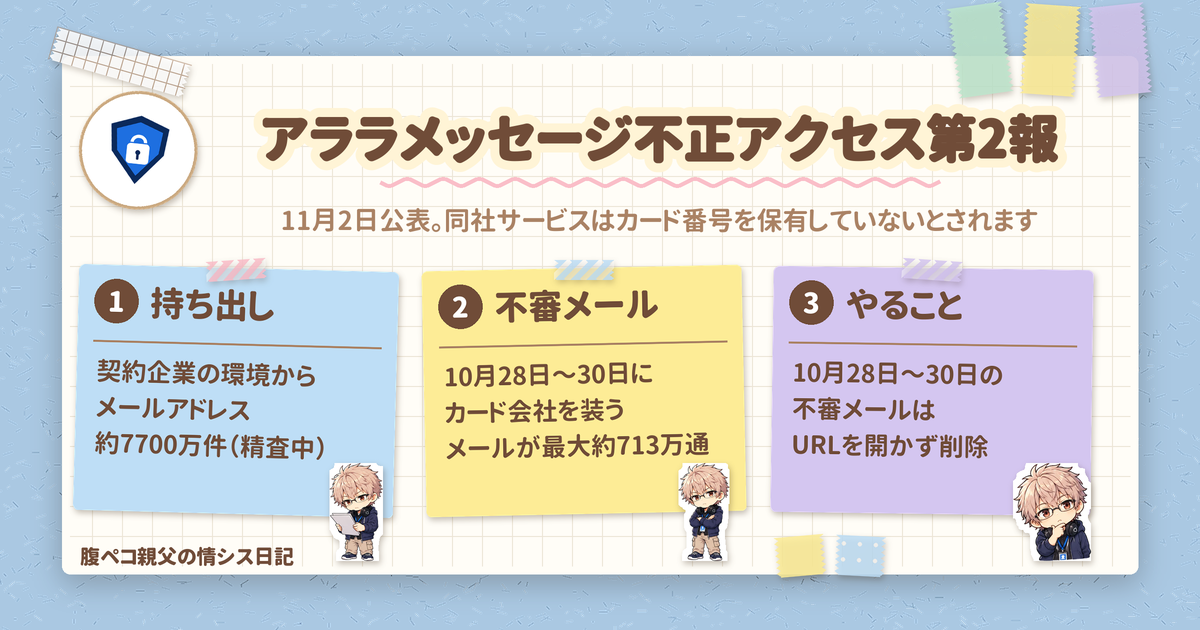
メール配信サービス「アララメッセージ」への不正アクセスについて、提供元のアララ株式会社が2026年11月2日に第2報を公表しました。被害は契約企業ごとの環境にも広がり、そこから持ち出されたメールアドレスは現時点の調査で約7700万件(精査中)とされています。さらに、アララメッセージの環境が悪用され、クレジットカード会社を装う不審メールも送られていました。企業の会員メールを受け取っている一般の人と、アララメッセージを使っている企業の担当者の両方に関係する話です。
結論から言うと、10月28日〜30日に news@arara.com から届いた「利用内容確認のご依頼」「ご利用明細確認のご依頼」などの件名のメールは、URLを開かずに削除してください。なお、アララは、同社のサービスはクレジットカード番号を一切保有していないとしています。
アララメッセージ不正アクセス第2報のポイント
まず、第2報の要点を表にまとめます。
| 項目 | 第2報の内容 |
|---|---|
| 発表 | 2026年11月2日(第1報は10月29日) |
| 被害の範囲 | 共用環境に加え、ご契約企業の環境(サーバー97台)からも持ち出し(恐れのあるものを含む) |
| メールアドレス | ご契約企業の環境で約7700万件(精査中)、共用環境で3,386,187件(重複除く)。会社は合算していない |
| そのほかの情報 | ご契約企業が登録した氏名・生年月日・住所などの項目、配信の宛先などの記録 |
| 不審メール | 10月28日〜30日に、カード会社を装うメールが最大約713万通 |
| サービス | 10月31日にすべて停止。再開時期は未定 |
一次情報は、アララメッセージへの不正アクセスに関する第2報(アララ公式PDF)です。
アララメッセージで何が起きたか
第1報から被害の範囲が広がった
10月29日の第1報の時点では、1つのシステム(共用環境)への不正アクセスで、利用企業が持つメールアドレス約301万件が持ち出されたという説明でした。
ところが、その後の調査で、ご契約企業ごとの環境からも、メールアドレスと会員情報が持ち出されていたことが分かりました(持ち出された恐れのあるものを含む)。対象のサーバーは97台です。また、対象企業は現時点の推計で最大約380社とされ、こちらも精査中です。
区分ごとの件数
アララは、区分の間で同じメールアドレスが重複している可能性があるとして、件数を合算していません。そのため、ここでも区分ごとに分けて載せます。
| 区分 | 持ち出された情報(第2報の時点) |
|---|---|
| ご契約企業の環境(サーバー97台、対象企業は推計で最大約380社) | メールアドレス約7700万件(約77百万件、精査中)、ご契約企業が登録した項目、配信の宛先などの記録 |
| 共用環境(関係するご契約企業は61社、精査中) | メールアドレス3,386,187件(重複除く)、ご契約企業5社が登録した氏名・会社名などを含む顧客データ最大411,827件 |
共用環境の件数は、第1報の約301万件から、調査の結果として更新されたものです。
注意したいのは、約7700万件は人数ではない点です。個人が複数のアドレスを保持している可能性もあるため、件数は最終ユーザー(企業のメールを受け取る個人)の数を示すものではないと、アララ自身が注記しています。また、件数は今後変わる可能性があります。
持ち出された項目とカード番号
ご契約企業の環境から持ち出された項目は、メールアドレスに加えて、氏名、性別、生年月日、電話番号、会員番号、住所などです。ただし、どの項目を登録していたかは企業によって異なります。
一方で、アララは、同社のサービスではクレジットカード番号を一切保有していないとしています。
原因と調査の状況
原因について、第1報ではWebサーバーの脆弱性が第三者に悪用されたと説明していました。第2報では、これに加えて、システム環境における問題も関係していたことが分かったとしています。
また、一連の不正アクセスは、攻撃元の共通性などから、同じ第三者によるものとみられています。なお、侵入が始まった時期と経路は、まだ調査中です。
アララメッセージを悪用した不審メール
カード会社を装うメールが最大約713万通
アララメッセージの一部の環境が不正に使われ、10月28日〜30日に、クレジットカード会社を装った不審メールが送られました。通数は、2つの環境の合計で最大約713万通です。
| 項目 | 内容 |
|---|---|
| 送信元 | news@arara.com |
| 件名の例 | 「利用内容確認のご依頼」「ご利用明細確認のご依頼」など |
| 送信の期間 | 10月28日〜30日(10月30日13時32分を最後に、新たな送信は確認されていない) |
なお、送信先は、第三者が外部から持ち込んだアドレスだったとされています。そのうえで、この不正送信そのものに伴って、メールアドレス以外の情報が流出したことは確認されていないとしています。
アララメッセージ不正アクセスで、やっておきたいこと
メールを受け取った一般の人
アララは、最終ユーザーに向けて注意を呼びかけています。そこで、公式の案内に沿って、やっておきたいことを並べます。
- カード明細の確認を装うメールは削除する: 10月28日〜30日に news@arara.com から上の件名のメールを受け取った場合は、URLを開かずに削除します
- 入力してしまったらカード発行会社へ連絡する: リンク先でカード情報などを入力した場合は、速やかにカード発行会社へ連絡するよう案内されています
- 会社を名乗る、心当たりのない連絡に注意する: アララやご契約企業をかたる連絡は、メールだけでなく、SMS・電話・郵便物なども対象です。URLを開かない、ID・パスワードやカード情報を入力しない、添付ファイルを開かない、と案内されています
- 入力を求めるメールは送られない前提で受け止める: アララは、パスワードやカード情報の入力を求めるメールを同社から送ることはないとしています
ただし、どの企業の会員情報が含まれるかは公表されておらず、個人が自分のアドレスを確かめられる窓口も、第2報には書かれていません。そのため、当面は、届いた連絡を公式の案内と照らしてから動くのがおすすめです。
ごはんでいえば、出前の伝票(宛先)が抜き取られたような状態です。店の名前で確認の連絡が来ても、その場で注文情報を伝えず、いつもの窓口で確かめると安心です。
アララメッセージを使っている企業(情シス目線)
アララは、第2報の公表後すぐに全ご契約企業へ連絡し、各社の環境が対象かどうかと、流出した情報の内容を個別に知らせるとしています。また、サービスの再開時には、管理画面のパスワードやAPIキーなどの再設定を求める予定です。なお、ご契約企業の担当者情報への影響は確認中とされています。
そこで、一般的な備えとして、情シスがやっておきたいことを並べます。
- 個別連絡の受け手を決める: アララからの連絡を、契約担当とシステム担当のどちらが受けて社内に回すかを決めておきます
- 会員向けの注意喚起を用意する: 自社をかたる不審な連絡への注意を、第2報の案内に沿った文面で出せるようにしておきます
- 再設定の対象を洗い出す: 管理画面のアカウントや、APIキーを使って配信しているシステムを一覧にしておくと、再開時の作業が早く済みます
- 停止中の連絡手段を確認する: 配信は10月31日から止まっているため、会員への大事な連絡の代わりの手段を確かめておきます
アララメッセージの今後の予定
アララメッセージは、10月31日に提供をすべて停止し、同日19時53分に停止が完了しました。再開時期は未定です。侵入経路の特定、認証情報の全面変更、安全性の確認などを行ったうえで判断するとしています。なお、同社のほかのサービスに影響はないとされています。
また、届け出については、個人情報保護委員会へ10月29日に速報を出し、11月2日に報告する予定です。警察へは10月29日に通報し、JIPDECへも同日に速報を出しています(11月2日に中間報の予定)。最後に、件数や業績への影響は精査中で、結果は第3報で知らせるとしています。
アララメッセージ不正アクセスのまとめ
アララメッセージへの不正アクセスは、2026年11月2日の第2報で、ご契約企業の環境にも被害が広がり、そこから持ち出されたメールアドレスは約7700万件(精査中・人数ではない)とされました。同社のサービスではカード番号を保有していないとされますが、news@arara.com からのカード会社を装うメールは開かずに削除し、カード情報を入力してしまった人はカード発行会社へ連絡してください。
関連するニュースは、ITニュースのカテゴリーでも読めます。
2026年11月2日にアララ株式会社が公表した第2報と、10月29日の第1報にもとづく情報です。
参考リンク(公式)
ITもごはんも、腹八分目が長続きのコツ!
コメント