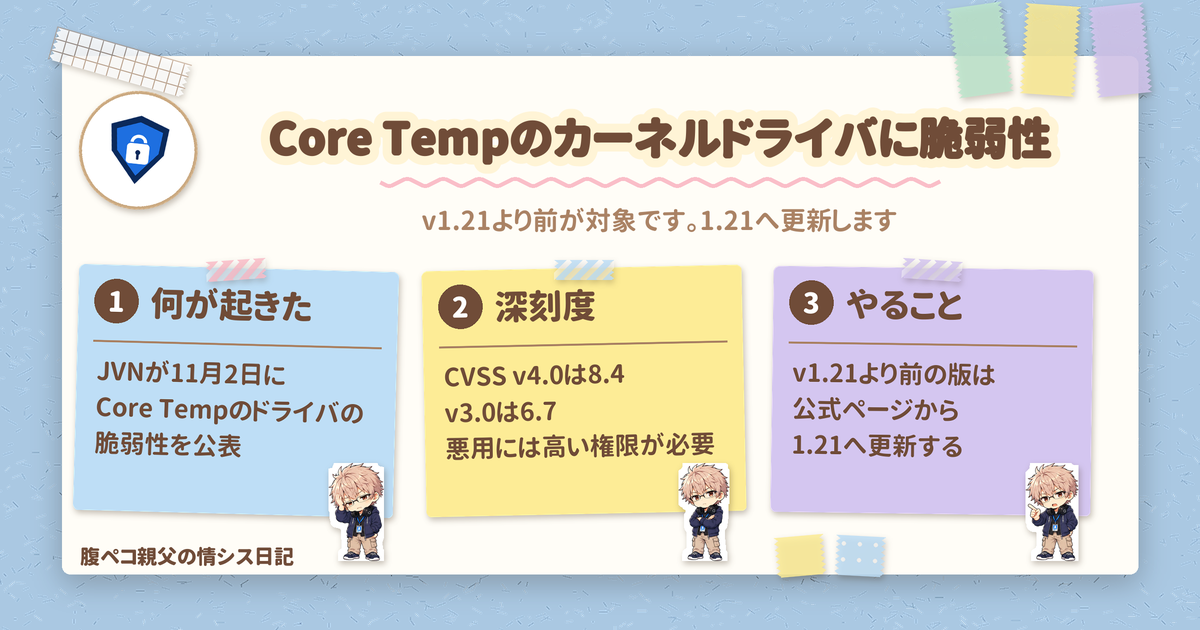
CPU の温度を表示するソフト「Core Temp」のカーネルドライバについて、脆弱性があると JVN(Japan Vulnerability Notes)が2026年11月2日に公表しました。対象は ALCPU が提供する Core Temp の v1.21 より前のバージョンで、Core Temp を入れている PC は、最新版の 1.21 へ更新しておきたい内容です。
結論から言うと、脆弱性の攻撃元はローカルで、悪用には高い権限(PR:H)が必要です。深刻度は CVSS v4.0 の基本値が 8.4、CVSS v3.0 の基本値が 6.7 です。対処は、開発元が配布している最新版 1.21 へのアップデートです。 出典は、JVN#23328936(JVN)と、Core Temp の変更履歴(ALCPU)です。
脆弱性の内容:Core Temp のカーネルドライバ
JVN によると、Core Temp のカーネルドライバで、IOCTL インタフェースに対するアクセス制御が不十分になっています。IOCTL は、アプリがドライバに処理を頼むための窓口のような仕組みです。その窓口の「誰が使ってよいか」の確認が甘い、という種類の問題です。
| 項目 | 内容 |
|---|---|
| 対象の製品 | Core Temp(ALCPU) |
| 対象のバージョン | v1.21 より前 |
| 脆弱性の種類 | CWE-782(IOCTL に対する不十分なアクセス制御) |
| CVE 番号 | CVE-2026-109836 |
| 想定される影響 | 物理メモリが読み込まれたり、書き込まれたりする可能性 |
| 対策 | 最新版へのアップデート |
この脆弱性は、情報セキュリティ早期警戒パートナーシップに基づいて柳川珠樹氏が IPA に報告し、JPCERT/CC が開発者との調整を行ったものです。
脆弱性の深刻度:CVSS v4.0 は 8.4、v3.0 は 6.7
脆弱性の評価として、JVN には CVSS の 2 つの版の値が載っています。同じ脆弱性でも、評価の版によって数字が変わるので、両方を並べておきます。
| 評価の版 | 基本値 | ベクトル |
|---|---|---|
| CVSS v4.0 | 8.4 | AV:L/AC:L/AT:N/PR:H/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N |
| CVSS v3.0 | 6.7 | AV:L/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H |
読み方のポイントは 2 つです。まず、攻撃元区分はローカル(AV:L)です。次に、必要な権限は「高」(PR:H)で、攻撃者が管理者などの高い権限をすでに持っていることが前提になります。一方で、成功した場合の機密性・完全性・可用性への影響はどれも「高」と評価されています。なお、JVN には悪用の記載はありません。
脆弱性を緩和した修正版:Core Temp 1.21
開発元の変更履歴では、Version 1.21(2026年10月3日)に、legacy 64-bit driver の脆弱性の緩和(JVN#23328936)が含まれています。同じ版では、通知領域の設定画面の作り直しや、Intel GPU が複数ある環境でのクラッシュの修正なども行われ、Windows 2000 のサポートは終了しました。
2026年4月4日の Version 1.20 でも、ドライバのセキュリティ上の脆弱性の修正が記載されています。ただし、今回の JVN の件との関係は書かれていません。JVN の対象は v1.21 より前なので、1.20 や 1.20.1 を使っている場合も、1.21 まで上げておくのがおすすめです。
脆弱性への対処:Core Temp の利用者がやっておきたいこと
脆弱性への対策として、JVN は、開発者が提供する情報をもとに最新版へアップデートすることを挙げています。開発元の公式ページで配布されている最新版は Core Temp 1.21 です。
- 使っている Core Temp のバージョンを確かめる
- v1.21 より前なら、Core Temp の公式ページ(ALCPU)から 1.21 を入手して更新する
- 自分の PC だけでなく、家族の PC や、以前に組んだ PC にも入っていないかを確かめる
自動で更新される前提にはせず、自分で版を確かめておくと安心です。
情シス目線:入れっぱなしのソフトは、あるある
温度を見るために昔入れて、そのまま何年も更新していない、というのはありがちな話です。冷蔵庫の奥で忘れられた食材のように、入れたことを忘れたソフトほど、更新から漏れます。
脆弱性の評価を JVN で見ると、悪用に成功した場合の機密性・完全性・可用性への影響はどれも「高」です。管理者権限が必要だからと後回しにせず、次の点を押さえておきたいところです。
| 観点 | やっておきたいこと |
|---|---|
| 棚卸し | 監視ツールやユーティリティのように、ドライバを入れるソフトが社内の PC に入っていないかを把握する |
| 更新 | 個人で入れたフリーソフトも、更新の対象に含める |
| 権限 | 普段使いのアカウントに管理者権限を持たせない |
まとめ:脆弱性のポイント(Core Temp)
- JVN は2026年11月2日、Core Temp のカーネルドライバに、IOCTL インタフェースへのアクセス制御が不十分な脆弱性(CVE-2026-109836)があると公表した
- 対象は Core Temp の v1.21 より前のバージョン。想定される影響は、物理メモリが読み書きされる可能性
- CVSS v4.0 の基本値は 8.4、CVSS v3.0 の基本値は 6.7。攻撃元はローカルで、必要な権限は「高」
- 対処は、開発元の公式ページで配布されている最新版 1.21 へのアップデート
情報は2026年11月2日の JVN の公表時点です。ほかの IT の話題は、当ブログの技術ネタカテゴリーからどうぞ。
ITもごはんも、腹八分目が長続きのコツ!
コメント