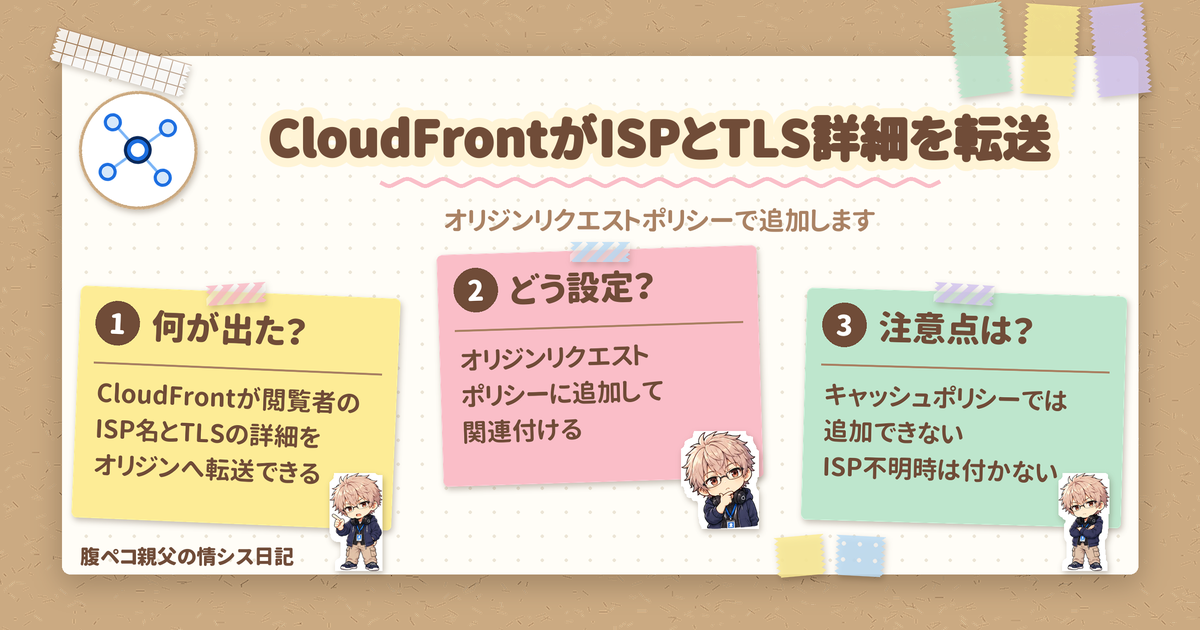
Amazon CloudFrontが、閲覧者のISP名とTLS接続の詳細をオリジンへ渡せるようになりました。2026年10月30日にAWSが発表したもので、新しいヘッダーは「CloudFront-Viewer-ISP」と「CloudFront-Viewer-TLS-Details」の2つです。CloudFrontを運用している管理者や開発者が対象で、使うかどうかは任意です。
CloudFrontの新ヘッダー、その結論
結論から言うと、CloudFrontのオリジンリクエストポリシーに2つのヘッダーを追加すれば、オリジン側で「どのネットワークから来たか」と「ポスト量子暗号(PQC)で繋がったか」を見られるようになります。
製品の概要は、Amazon CloudFront(AWS公式)で見られます。発表の内容は、AWS公式の発表ページにあります。
| ヘッダー | 中身 |
|---|---|
| CloudFront-Viewer-ISP | 閲覧者のISP(インターネットサービスプロバイダー)の名前 |
| CloudFront-Viewer-TLS-Details | 閲覧者のTLS接続で使われた暗号の内容(鍵交換、署名方式、署名の公開鍵の種類など) |
CloudFrontで使える2つのヘッダーの違い
2つのヘッダーは、見える情報がまったく別です。
CloudFront-Viewer-ISPでISP名を見る
このヘッダーには、閲覧者のISPの名前が入ります。AWSの発表では、リクエストがどのネットワークから来たかを見分けられると説明されています。
ドキュメントによると、値はパーセントエンコードされません。また、CloudFrontがISPを判定できないときは、ヘッダー自体が付きません。オリジン側のログや処理では、ヘッダーがない場合も想定しておく必要があります。
CloudFront-Viewer-TLS-Detailsで暗号の中身を見る
こちらの値はJSONオブジェクトで、次の6項目が入ります。
- tlsVersion
- cipherSuite
- handshakeType
- keyExchange
- signatureScheme
- signaturePublicKeyType
従来の「CloudFront-Viewer-TLS」ヘッダーと同じ情報に、鍵交換・署名方式・証明書の公開鍵の種類を足したものです。keyExchangeの例としてx25519、secp256r1、X25519MLKEM768が、signaturePublicKeyTypeの例としてrsa2048、ecdsa_secp256r1、mldsa65が挙げられています。ドキュメントは、このヘッダーでポスト量子の鍵交換が使われたかを判断できると説明しています。
CloudFrontでオリジンへ転送する設定
転送するには、ヘッダーをオリジンリクエストポリシーに追加し、そのポリシーをディストリビューションに関連付けます。手順の詳細は、CloudFront開発者ガイドのヘッダー追加のページ(AWS公式)にあります。
ここで押さえておきたい制限があります。
- どちらのヘッダーも、オリジンリクエストポリシーでのみ追加できます(キャッシュポリシーには追加できません)
- ISP名は、従来のキャッシュ設定でも追加できません
- セッションが再開された接続では、該当しない項目が「NONE」になります。TLS 1.2の再開ではkeyExchange・signatureScheme・signaturePublicKeyTypeがNONE、TLS 1.3の再開ではsignatureSchemeとsignaturePublicKeyTypeがNONEです
- CloudFrontが値を判定できない項目は、空になります
PQCの採用状況を集計するときは、再開された接続の「NONE」を除くかどうかを先に決めておくと、数字がぶれにくくなります。
CloudFrontの新ヘッダーの使い道
AWSの発表が挙げている使い道は、次の3つです。
- ネットワークごとのトラフィックや性能の切り分け
- 特定のプロバイダーからの異常なトラフィックの切り分け
- 閲覧者のPQC採用状況の計測
つまり、これまでCloudFront側でしか見えなかった手がかりを、オリジンのログやアプリケーションで扱えるようになる、という変化です。発表に書かれているのは上の3つなので、それ以外の効果や使い方は、各自の環境で試して確かめることになります。
CloudFrontの新ヘッダーを試すなら、やっておきたいこと
おすすめの順に並べます。
- まず、オリジンリクエストポリシーを検証用に作る: 既存のポリシーを書き換えず、新しいポリシーを検証用のディストリビューションに関連付けます
- オリジンのログ形式にヘッダーを足し、値を眺める: ISP名が付かないリクエストの割合も、このとき見えます
- PQCの集計は、keyExchangeの値で行う: X25519MLKEM768などの値の出方を確認してから、集計の条件を決めます
- ヘッダーを転送するポリシーの変更は、変更管理に乗せる: ISP名は閲覧者に関わる情報なので、ログの保管先と保存期間も合わせて見直しておくと安心です
利用できるリージョンや提供条件、料金については、AWSの発表には記載がありません。本番に入れる前に、ご自身のアカウントで使えるかを確認してください。
ほかのITの話題は、技術ネタの記事一覧からどうぞ。
以上は、2026年10月30日のAWS公式発表時点の情報です。
ITもごはんも、腹八分目が長続きのコツ!
コメント