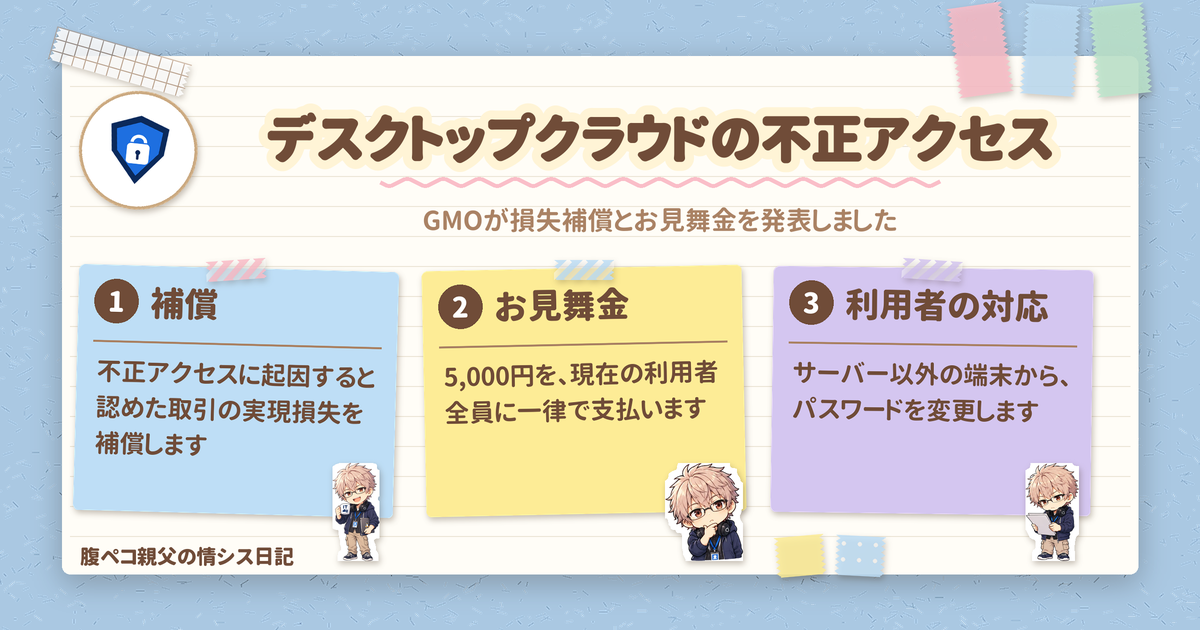
GMOインターネットグループは2026年10月24日、「お名前.com デスクトップクラウド」へのサイバー攻撃について第4報を出し、同社が不正アクセスに起因すると認めた取引の損失補償と、利用者への一律5,000円のお見舞金を発表しました。デスクトップクラウドを使っている人、社内で使わせている担当者は、内容を押さえておきたい発表です。
結論から言うと、押さえるのは、補償の範囲、お見舞金の対象、現行基盤で再開しない方針、利用者が今やること、の4点です。補償の申請方法は11月6日(金)までに、お見舞金と代替サービスの案内は10月30日(金)23:59までに、同社が案内するとしています。まず、表で全体像をどうぞ。
| 項目 | 公式の内容 |
|---|---|
| 誰の発表? | GMOインターネットグループ、2026年10月24日の第4報(ページ内の表記は11:50時点) |
| 何が起きた? | 「お名前.com デスクトップクラウド」への不正アクセス。セキュリティ上の問題があり、不正アクセスと情報の外部流出が確認された |
| 補償は? | 同社が不正アクセスに起因すると認めた取引で生じた実現損失(取引の差損、手数料等)を補償 |
| お見舞金は? | 現在サービスを利用しているすべての利用者に、被害の有無にかかわらず一律5,000円 |
| サービスは? | 攻撃を受けた現行基盤では再開せず、セキュリティ基盤を刷新する方針 |
発表の一次情報は、次の公式ページです。
- 【重要】お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報)(GMOインターネットグループ)
- 【重要】「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第2報)(GMOインターネットグループ)
デスクトップクラウドの不正アクセス、これまでの経緯
第2報で示された影響の範囲
第2報(2026年10月22日16:59時点)によると、対象は「お名前.com デスクトップクラウド」の全プランです。影響を受けた可能性があるサーバーは26,739件で、サーバー内に保存された情報が対象になります。そこには、取引ツールに保存された取引口座のログイン情報なども含まれます。
この26,739件は第2報の時点の数字です。原因や侵入経路、第4報の時点での影響件数は、第4報には書かれていません。
第4報で加わった内容
第4報では、損失の補償、お見舞金、現行基盤でのサービス再開の見送りと代替サービスの無償提供(移行後6か月間)が示されました。また、攻撃者からの金銭要求は拒否し、警察に刑事事件としての捜査を要請したとしています。能動的サイバー防御の措置については、政府機関への要請を進めるとしています。
デスクトップクラウドの損失補償、対象と対象外
補償の対象になるもの
補償の対象は、同社が不正アクセスに起因すると認めた取引で生じた実現損失(取引の差損、手数料等)です。取引所等から返金があった場合は、その額を差し引いた残額を支払い、返金がない場合も対象損失を支払うとしています。
補償の対象外になるもの
市場変動による損失、得られたはずの利益、その他の間接的な損害は、対象外です。「損害は全部戻る」と読み違えやすい点なので、範囲は公式の書き方のとおりに受け取ってください。
申請に必要なものと時期
申請方法、必要書類、受付期間、支払時期は、11月6日(金)までに案内するとしています。申請には、対象取引の日時・内容・損失額を確認できる情報が必要です。本人確認書類や、閲覧専用パスワード(MT4/MT5等)の提示を求める場合があるとされ、詳細は別途案内されます。
デスクトップクラウドの一律5,000円のお見舞金
お見舞金は、現在このサービスを利用しているすべての利用者が対象です。金銭的な被害の有無にかかわらず、一律5,000円で、不正取引の補償とは別に支払われます。
支払いの詳細は、2026年10月30日(金)23:59までにメールで案内するとしています。
デスクトップクラウドは現行基盤で再開しない
同社は、攻撃を受けた現行のシステム基盤ではサービスを再開せず、セキュリティ基盤を刷新する方針です。Windowsのデスクトップ環境を希望する利用者には、独立したクラウド基盤上の代替サービスを案内します。移行後6か月間は無償です。
利用者の同意なく移行することはない、と明記されています。代替サービスの提供開始時期と申込方法は、10月30日(金)23:59までにメールで案内するとしています。
デスクトップクラウドの利用者が今やること
第2報で、同社は利用者に次の対応を依頼しています。
- パスワードを変更してログオフする: 取引ツール(MT4/MT5等)や取引口座のパスワードを、このサービスのサーバー以外の端末から、至急変更します
- 取引履歴と残高を確認する: 身に覚えのない取引があれば、取引している事業者へ連絡します
- 二段階認証を設定する: 二段階認証があるサービスでは設定します
- 保管した認証情報と使い回しを見直す: サーバー内に保管していた認証情報や、同じパスワードを使い回したほかのサービスも変更します
第4報では、取引所等に対して、第三者の不正アクセスによる取引であることを説明し、取消しや返金を相談するよう求めています。
補償を装った連絡に注意する
同社は、補償の手続きに関して、パスワードや暗証番号を尋ねることはないとしています。ただし、パスワードのうち閲覧専用パスワード等は、この例外として申請で提示を求める場合があります。心当たりのない連絡には注意してください。
相談窓口は、問い合わせフォーム(https://help.onamae.com/contact/)と、電話03-5456-2560(24時間受付)です。
情シス担当者の目線で、おすすめしたいこと
ここから先は、公式の手順ではなく、実務で役立ちそうな点です。
- 利用者の洗い出し: 社内や関係部署に、このサービスを使っている人がいないかを確かめます。いれば、上の依頼事項を共有します
- 認証情報の置き場所の見直し: ツールやサーバー内に認証情報を保存する運用は、今回のようにサーバー側が破られたときにまとめて影響を受けます。保存しない、または限定する運用への切り替えを検討する材料になります
- 移行の判断は案内を確認してから: 代替サービスの提供開始時期と申込方法は10月30日までに案内される予定です。同意なく移行されることはありません。無償は移行後6か月間なので、その期間後の条件も案内で確認しておきます
まとめ
デスクトップクラウドの不正アクセスで、GMOは、不正アクセスに起因すると認めた取引の実現損失を補償し、利用者全員に一律5,000円のお見舞金を支払う。利用者は、サーバー以外の端末から取引ツールや口座のパスワードを変更し、取引履歴と残高を確認する。まずここを押さえておけば十分です。
関連するニュースは、ITニュースのカテゴリーでも読めます。
2026年10月24日の第4報(11:50時点)の情報です。
参考リンク(公式)
- 【重要】お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報)(GMOインターネットグループ)
- 【重要】「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第2報)(GMOインターネットグループ)
ITもごはんも、腹八分目が長続きのコツ!
コメント