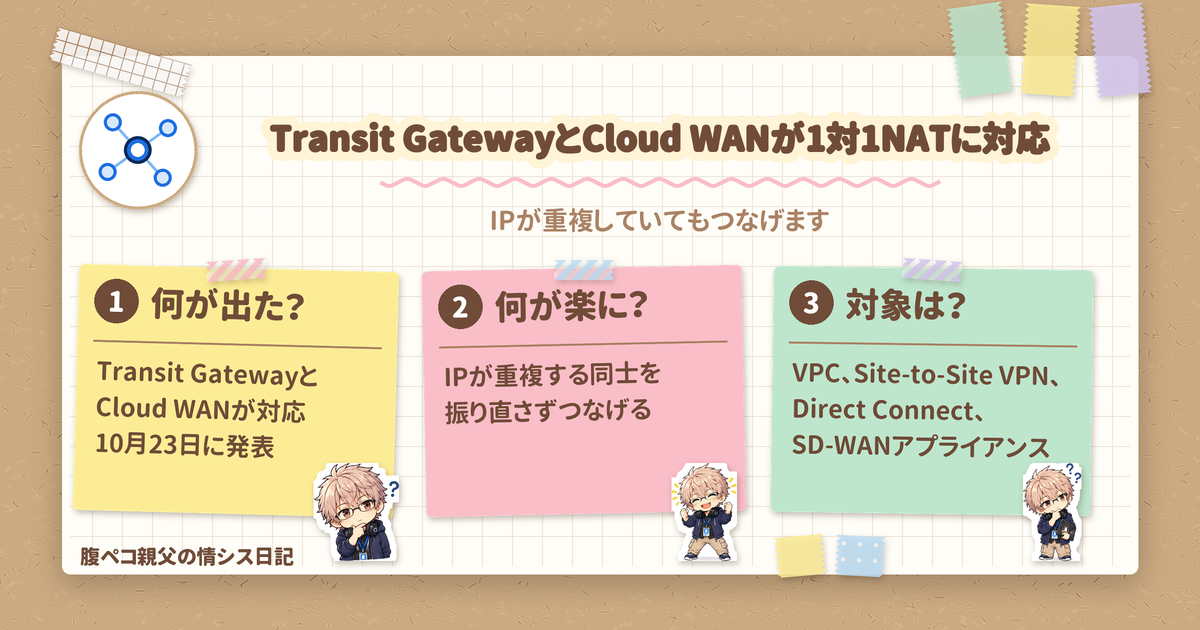
1対1NAT(ネットワークアドレス変換)が、AWS Transit GatewayとAWS Cloud WANで使えるようになりました。AWSが2026年10月23日に発表したもので、IPアドレスの範囲が重複しているネットワーク同士を、アドレスの振り直しなしでつなげられます。出典はAWS What’s Newの発表で、AWSでネットワークを担当している人や情シスに関係する話です。
実際のサービスは、AWS Transit Gateway(AWS公式)とAWS Cloud WAN(AWS公式)のページで確認できます。
1対1NATで、重複したIPでもつなげる
結論から言うと、同じIPアドレス範囲を使うネットワークをつなぎたいとき、振り直しや専用のNATアプライアンスなしで済む選択肢が増えました。
AWSの説明では、Regional Private NAT Gatewayとの統合により、アタッチメント上で管理型の1対1NATをTransit GatewayとCloud WANが直接提供します。要点は次のとおりです。
- 同じIPアドレス範囲を使うプライベートネットワーク同士を、再番号付け(アドレスの振り直し)なしで接続できます
- NATアプライアンスを自分で用意する必要がありません
- 変換は双方向に自動で適用され、戻り方向のトラフィック用のルールは不要です
変換のルールは、アタッチメントごとに定義します。送信元のCIDRごとに、重複しない変換先のプライベートIP範囲を指定する形です。
IPの振り直しを避けられるのが、今回の1対1NATの価値です。
1対1NATの想定ユースケースはIP重複の解消など
AWSが挙げている想定は、M&A(合併・買収)の後に、両社が同じCIDR(たとえば10.0.0.0/16)を使っている場合などです。そのままではつなげませんが、1対1NATを使えば、アドレスを動かさずに接続できます。
1対1NATの対象になるアタッチメント
対象のアタッチメントは、次の4種類です。
| アタッチメント | 説明 |
|---|---|
| Amazon VPC | AWS上の仮想ネットワーク |
| AWS Site-to-Site VPN | VPN経由で接続する拠点 |
| AWS Direct Connect | 専用線で接続する拠点 |
| Transit Gateway Connect | 経由するSD-WANアプライアンス |
VPCだけでなく、VPNや専用線、SD-WANアプライアンスのつなぎ先も対象です。
設定と監視、提供リージョン
1対1NATの設定は、AWSマネジメントコンソール、AWS CLI、AWS SDK、AWS CloudFormationから行えます。監視は、Amazon CloudWatchのメトリクスとAmazon EventBridgeのイベントで行えます。コード管理や運用監視の仕組みに組み込みやすい形です。
提供リージョンは、Transit GatewayとCloud WANが使えるすべてのAWS商用リージョンです。料金の金額は発表ページに載っておらず、Amazon VPCの料金ページを参照する形になっています。導入前にAmazon VPCの料金ページで確認しておきたいところです。
現場で起きそうなこと
たとえば、合併した2社のネットワークをつなぐ場面を仮定してみます。両方が10.0.0.0/16を使っていると、片方を振り直す案が出そうですが、稼働中のシステムが多いほど、倉庫を丸ごと引っ越すような作業になるかもしれません。1対1NATなら、アドレスは動かさずに接続できます。
1対1NATを検討するときのおすすめ
- まず、つなぎたいネットワークのCIDRを一覧にして、重複している範囲を洗い出す
- つなぎ先のアタッチメントの種類(VPC、VPN、Direct Connect、SD-WANアプライアンス)を整理する
- 料金は、Amazon VPCの料金ページで確認する
- 設定はコンソールかCloudFormationのどちらで管理するかを決め、監視はCloudWatchとEventBridgeに載せる
ほかのITの話題は、技術ネタの記事一覧からどうぞ。2026年10月24日時点の情報です。
ITもごはんも、腹八分目が長続きのコツ!
コメント