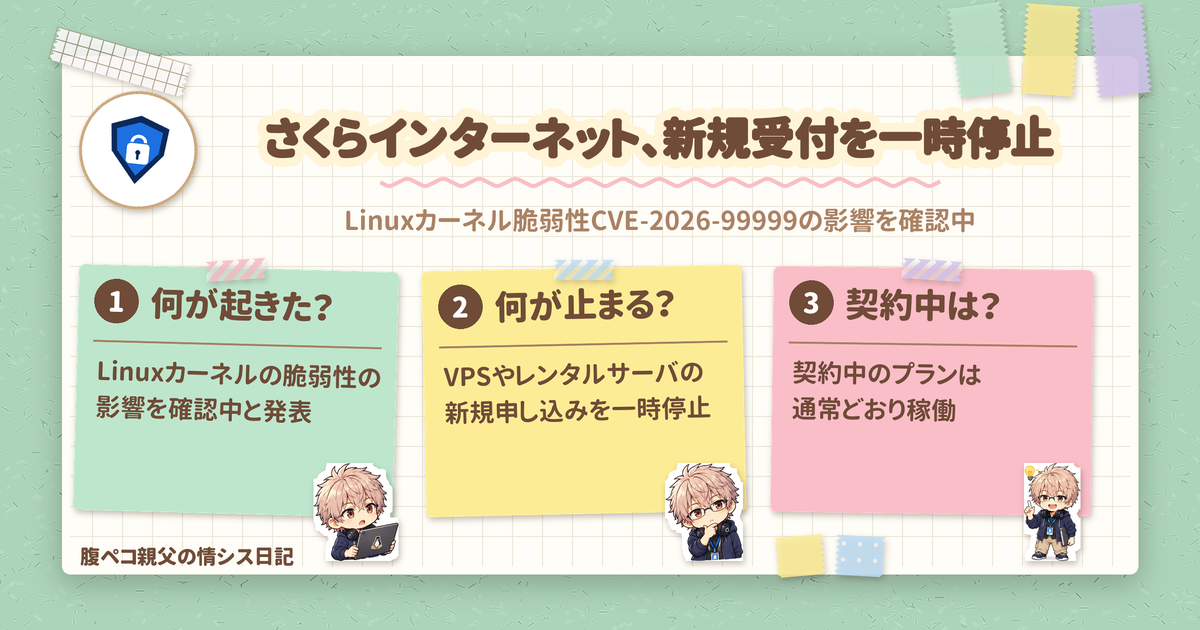
さくらインターネットは2026年10月16日、Linuxカーネルの脆弱性(CVE-2026-99999)が公開されたことを受け、自社サービスへの影響を確認していると発表しました。あわせて、さくらのVPSとさくらのレンタルサーバの新規申し込みと、さくらのクラウドのプロジェクト新規作成を一時停止しています。さくらインターネットのサービスを使っている人や、これから契約しようとしていた人に関係する話です。
さくらインターネットの発表は、いつの情報か
- 公式の掲載日: 2026年10月16日(お知らせ本文に「17:00時点の情報」とあります)
- 出典(全体のお知らせ): さくらインターネット「Linuxカーネルの脆弱性(CVE-2026-99999)に関する当社サービスへの影響について」
- 出典(さくらのクラウド): さくらのクラウドにおけるCVE-2026-99999への対応状況
- 出典(さくらのVPS): さくらのVPS 新規申し込み受付停止のお知らせ
- 出典(レンタルサーバ): さくらのレンタルサーバ・マネージドサーバ 新規申し込み受付停止のお知らせ
さくらインターネットで何が起きたのか
結論から書くと、さくらインターネットは脆弱性の影響の有無と範囲を確認している段階です。被害が出たという発表ではありません。今回の脆弱性は、Linuxカーネルのネットワーク処理に関するものです。さくらインターネットは、仮想化環境でホストシステムへの影響につながる可能性が報告されている、と説明しています。
影響の確認と必要な対応の対象として挙がっているのは、次の5サービスです。
- さくらのクラウド
- さくらのVPS
- さくらのレンタルサーバ
- 高火力 DOK
- 高火力 VRT
お知らせは10月16日17:00時点の情報で、今後の調査結果によって更新される場合があるとされています。
さくらインターネットの新規受付の停止と、契約中のサービス
停止されているのは新規の受付や一部の機能で、契約中のサービスは通常どおり稼働するとされています。サービスごとの内容は、次のとおりです。
| サービス | 停止されているもの | 契約中・作成済みのもの |
|---|---|---|
| さくらのクラウド | プロジェクトの新規作成(10月16日から) | 作成済みのプロジェクトは利用でき、作成済みリソースの稼働に影響しない |
| さくらのVPS | 石狩・東京・大阪の全リージョンの新規申し込み、スケールアップの受付、お客さま持ち込みISOのインストール、さくらのクラウドへのマイグレーション機能 | 契約中のプランは通常どおり稼働 |
| さくらのレンタルサーバ・マネージドサーバ | 新規申し込みの受付(10月16日付) | 契約中のプランは通常どおり稼働 |
さくらのクラウドの「プロジェクト」は、リソースを管理する作業空間のことです。いずれのサービスも、再開時期は未定とされています。
利用中のさくらインターネットのサービスで、やっておきたいこと
契約中のプランが通常どおり稼働するとされている以上、慌てて何かを変える必要は、今のところ公式には示されていません。おすすめは、次の3点です。
- 公式のお知らせを定期的に見る。調査結果で内容が更新される場合があると書かれています
- 追加のVPSやプロジェクトが必要になりそうなら、新規申し込みやスケールアップがいま止まっていることを前提に計画を見直す
- メンテナンスの案内に備える。さくらインターネットは、ホストメンテナンスを含む必要なメンテナンスを実施する可能性があるとしています。実施する場合は、対象の利用者に影響や日時を別途案内するとのことです
自分でOSを管理するさくらインターネットのサービスに必要なこと
さくらの専用サーバ PHY など、利用者がOSを管理するサービスは、利用中のOSやカーネルのバージョン・構成によって影響を受ける可能性があります。さくらインターネットは、各OSベンダーやLinuxディストリビューションのセキュリティ情報を確認し、影響を受ける場合はセキュリティアップデートの適用など、必要な対応をするよう求めています。
さくらインターネットの設備側の調査とは別に、OSの中身は利用者自身の持ち分です。自分のサーバーでどのカーネルが動いているかを、この機会に洗い出しておくと安心です。
CVE-2026-99999の脆弱性とは(さくらインターネットの発表の背景)
この脆弱性について、Red Hat は次のように説明しています。IPv4ネットワークサブシステムで、細工されたチェックサムのメタデータを持つパケットにより、ローカルの攻撃者や信頼されないゲスト仮想マシンがメモリを破壊し得る、という内容です。想定される影響として、ホスト上での任意のコード実行、サービス拒否(DoS)、情報漏えいが挙げられています。
なお、深刻度を示す CVSS は暫定値で、数値は公開元によって食い違っているため、この記事では数値を断定しません。
さくらインターネットの調査結果で分かっていないこと
読者の判断に関わる点は、次のとおりです。
- 各サービスで実際に影響があるかどうか、被害の有無は、公式で確定していません。さくらインターネットは調査中の段階です
- 影響を受けるカーネルのバージョンや修正パッチ、さくらインターネット側の適用状況は、公式ページに記載がありません
- 新規申し込みや各機能の再開時期は未定です
さくらインターネットの新規申し込み停止のまとめ
- さくらインターネットは2026年10月16日、Linuxカーネルの脆弱性(CVE-2026-99999)の影響を確認していると発表した
- さくらのクラウド(プロジェクトの新規作成)、さくらのVPS、さくらのレンタルサーバの新規受付などを一時停止している。再開時期は未定
- 契約中のプランは通常どおり稼働するとされている。OSを自分で管理するサービスは、ディストリビューションのセキュリティ情報を確認し、必要な更新を適用する
2026年10月16日17:00時点の公式情報にもとづいています。続報があれば、公式のお知らせをご確認ください。ほかの IT の話題は、技術ネタの記事一覧からどうぞ。
ITもごはんも、腹八分目が長続きのコツ!
コメント