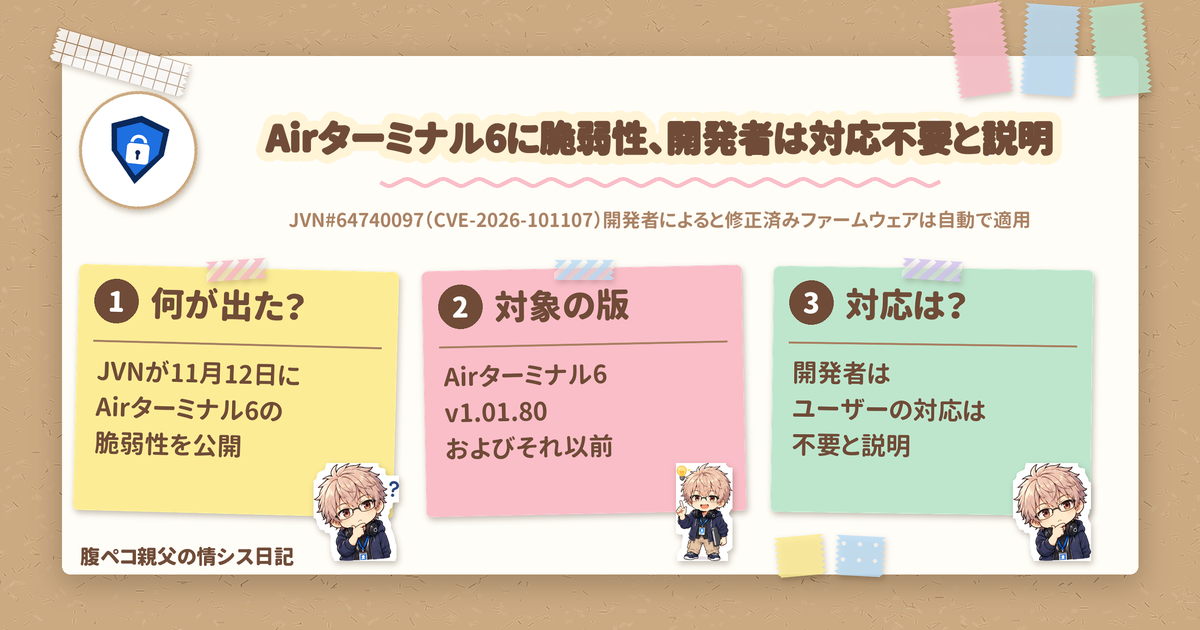
SoftBank Air のホームルーター「Airターミナル6」に、OSコマンドインジェクションの脆弱性があると、JVN が2026年11月12日に公開しました。SoftBank Air を使っている人に関係する話ですが、開発者のソフトバンクによると、修正済みのファームウェアは自動で適用されるため、ユーザーの対応は不要です。
Airターミナル6の脆弱性、開発者によるとユーザーの対応は不要
結論から言うと、開発者によると、Airターミナル6 のユーザーが自分で何かをする必要はありません。
JVN の JVN#64740097(JVN の脆弱性情報)では、対策を「アップデートする」としたうえで、開発者からの情報として、修正済みのファームウェアがすでに展開済みであること、インターネットに接続していない機器も、インターネットに接続したときに自動的に修正済みのファームウェアが適用されることが説明されています。そのため、ユーザーの対応は不要、とされています。
ソフトバンクが JVN に寄せた情報(ソフトバンク株式会社からの情報(JVN 掲載))でも、2026年9月にこの脆弱性を修正したファームウェアをリリースしており、自動的にアップデートが適用される、と案内しています。頼まなくても届く出前のように、修正は機器のほうに届く仕組みになっています。
Airターミナル6 は、SoftBank Air の公式ページで、工事がいらない、Wi-Fi 7 対応のホームルーターとして案内されている SoftBank Air の端末です。
影響を受けるAirターミナル6の版
JVN が示す内容を表にまとめます。
| 項目 | 内容 |
|---|---|
| JVN の番号 | JVN#64740097(2026年11月12日公開) |
| CVE 番号 | CVE-2026-101107 |
| 影響を受ける製品 | Airターミナル6 v1.01.80 およびそれ以前 |
| 脆弱性の種類 | OSコマンドインジェクション(CWE-78) |
| 深刻度 | CVSS v4.0 基本値 8.6、CVSS v3.0 基本値 8.0 |
| 対策 | アップデートする(開発者によると、修正済みファームウェアは自動で適用され、ユーザーの対応は不要) |
Airターミナル6の脆弱性で起こり得ること
JVN によると、想定される影響は、当該機器の Web 管理画面にログイン可能なユーザによって、root 権限で任意のコマンドが実行される可能性がある、というものです。
深刻度の数字は CVSS v4.0 で 8.6 と高めです。一方で、前提は Web 管理画面にログインできることです。CVSS v3.0 の評価(AV:A/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)でも、攻撃元区分は隣接ネットワーク(AV:A)、必要な特権は低(PR:L)とされ、機密性・完全性・可用性への影響はいずれも高(H)です。
数字の高さと、ログインできる人が前提であることの両方をセットで押さえておくと、必要以上に慌てずに済みます。
Airターミナル6のユーザーがやっておきたいこと
開発者の説明どおりなら、ユーザーの対応は不要です。押さえておきたいのは次の 2 点です。
- ふだん使っている Airターミナル6: 修正済みのファームウェアは展開済みで、自動的に適用されます
- インターネットにつないでいない Airターミナル6: インターネットに接続したときに、自動的に修正済みのファームウェアが適用されます
この脆弱性は、情報セキュリティ早期警戒パートナーシップにもとづいて IPA に報告され、JPCERT/CC が開発者との調整を行いました。報告者は 4 名です。
ほかの技術ネタは、技術ネタの記事一覧からどうぞ。
2026年11月12日時点の、JVN(11月12日公開)とソフトバンクが JVN に寄せた情報にもとづきます。
ITもごはんも、腹八分目が長続きのコツ!
コメント