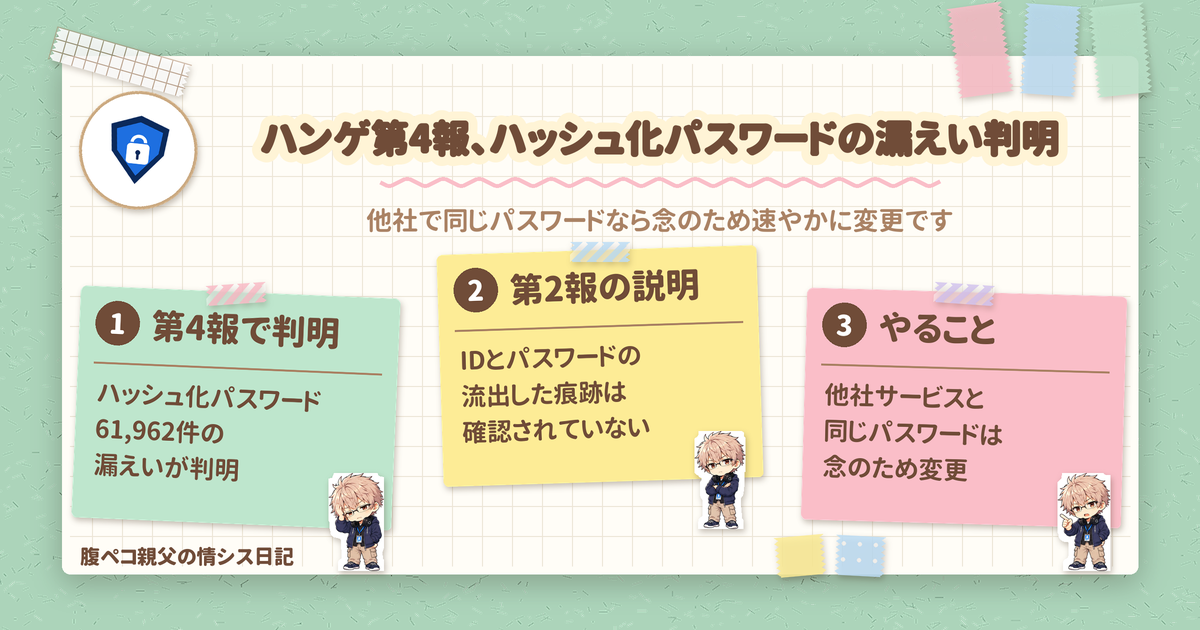
ハンゲ(hange)への不正アクセスについて、運営するENSAPIA Tokyo株式会社が、2026年11月13日14時(日本時間)更新の第4報で、利用者の個人情報の一部が外部に漏えいしたことが判明したと発表しました。漏えいが確認された情報には、ハッシュ化されたパスワード61,962件が含まれます。ハンゲを使っていた人、とくにハンゲと同じパスワードを他社のサービスでも使っている人に関係する話です。出典は、ENSAPIA Tokyoのお知らせ(ハンゲ不正アクセス 第4報)です。同じページに、初報・第2報・第3報も載っています。
結論から言うと、ハンゲと同じパスワードを他社サービスで使い回している人は、念のため速やかに変更しておくのがおすすめです。あわせて、同社や関係機関を装った不審なメール・電話に注意し、カードの利用明細も念のため確認しておきましょう。
ハンゲの不正アクセス、第4報で分かったこと
ENSAPIA Tokyoによると、経緯は次のとおりです。
- 2026年11月3日、ハンゲのサーバーに対する外部からの不正アクセスが行われた可能性を検知した
- 同じ日に、緊急メンテナンスで、不正アクセスがあった通信経路を遮断し、セキュリティ対策を行ったうえで調査を始めた
- 調査の結果、利用者の個人情報の一部が漏えいしたことが判明した(第4報)
- 現在は、二次被害の拡大を防ぐ措置を完了し、引き続き監視しているとしている
原因は、ハンゲのサーバーへの第三者による不正アクセスと説明されています。攻撃手法・侵入経路・影響範囲は、外部のセキュリティ専門企業に調査を依頼している段階です。
第2報から変わった点
いちばん大きいのは、パスワードについての説明が変わったことです。
| 項目 | 第2報(11月4日16時更新) | 第4報(11月13日14時更新) |
|---|---|---|
| パスワード | 現時点での同社の調査では、利用者のIDと、利用者自身が設定したパスワードが流出した痕跡は確認されていない(11月4日13時時点) | ハッシュ化されたパスワード61,962件の漏えいが確認された |
| 個人情報 | 影響範囲を調査中 | メールアドレス・生年月日・氏名・住所・カード番号の一部などの漏えいが確認された(件数は次の表) |
| 利用者へのお願い | 一般的なセキュリティ対策として、ハンゲのパスワードを他のサービスでも使っている場合は、念のため異なるパスワードへの変更を検討してほしい | 他社サービスで同一のパスワードを使い回している場合は、念のため速やかに変更してほしい |
第2報の時点では、同社の調査で流出した痕跡は確認されていないとされていたパスワードについて、第4報では、ハッシュ化されたパスワード61,962件の漏えいが確認された、という変化です。お願いの書き方も、第2報の「変更をご検討ください」から、第4報では「速やかに変更」へと強まっています。第2報を見て様子見にしていた人は、ここで見直しておきたいところです。
漏えいが確認された情報と件数
第4報で、現時点で漏えいが確認された情報として挙げられているのは次のとおりです。件数は、公式の表の区分ごとにそのまま載せています。
| 区分 | 漏えいが確認された情報 | 件数 |
|---|---|---|
| ハンゲ会員情報 | ハッシュ化されたパスワード | 61,962件 |
| ハンゲ会員情報 | メールアドレス | 51,025件 |
| ハンゲ会員情報 | 生年月日 | 28,251件 |
| ハンゲ会員情報 | 氏名、住所、郵便番号、電話番号 | 2,994件 |
| 外部サービスID | メールアドレス | 36,545件 |
| 決済時の情報 | クレジットカード番号の一部(マスク処理済み) | 2,961件 |
| 決済時の情報 | セキュリティコード | 6件 |
| 決済時の情報 | 電話番号 | 97件 |
| 決済時の情報 | クレジットカード名義 | 2件 |
| その他 | メールアドレス | 97件 |
メールアドレスは「ハンゲ会員情報」「外部サービスID」「その他」の3つの区分に分かれて載っています。区分どうしで同じ人が重なっているかは書かれていないため、3つを足し合わせた数を、漏えいしたメールアドレスの総数として読まないよう注意が必要です。電話番号も、「ハンゲ会員情報」(氏名・住所・郵便番号と合わせて2,994件)と「決済時の情報」(97件)の別々の区分に出てきます。
カードについて、同社は、漏えいが確認された情報だけでカードを不正に利用することはできないと説明しています。そのうえで、念のため利用明細の確認を求めています。
ハンゲの利用者は対象か
ENSAPIA Tokyoは、対象となる利用者へ、メールで順次個別に案内を進めているとしています。メールでの連絡が難しい人には、今回の公表をもって案内に代えるとしています。
同社は、連絡までしばらく待ってほしいとしています。ただ、メールでの連絡が難しい人には今回の公表が案内の代わりになるため、ハンゲを使っていた人は、案内のメールを待つ間に、次のやっておきたいことを先に済ませておくと安心です。なお、自分が対象かどうかを自分で調べる方法や、ハンゲ側でパスワードをリセットするかどうかは、今回の発表には書かれていません。
いまやっておきたいこと
第4報の「お願い」にある3つを、そのまま行動にするとこうなります。
- パスワードの変更: 他社のサービスで、ハンゲと同じパスワードを使い回している場合は、念のため速やかに変更する
- 不審な連絡への注意: ENSAPIA Tokyoや関係機関を装った不審なメール・電話が来たら、添付ファイルを開かず、URLもクリックせずに、速やかに削除する
- 利用明細の確認: 念のため、身に覚えのない請求や不審な引き落としがないかを確認する
変更をお願いされているのは、ハンゲと同じパスワードを使っている他社サービスの側です。パスワードの使い回しは、1本の箸で全部の大皿をつつくようなもの。今回のような知らせが出たら、まず箸を替えておくのが落ち着きます。
利用者からの問い合わせ先として、第4報ではハンゲのヘルプセンターが案内されています。
原因の調査と今後の対応
同社は、再発防止策として次の3つを挙げています。
- 外部のセキュリティ専門企業による、攻撃手法・侵入経路・影響範囲の調査(依頼中)
- サーバー監視体制とアクセス制限の強化(対応中)
- 個人情報保護委員会と所轄警察署への報告と連携(対応中)
サービスについては、第3報で、2026年11月6日20時現在、緊急メンテナンスにより全サービスを停止しているとしていました。第4報では、万全の体制を整えたうえで再開するため、再開までには相応の時間がかかる見込みとしています。再開日は、11月13日の発表の時点では示されていません。
ほかのITの話題は、技術ネタの記事一覧にまとめています。
まとめ:ハンゲ不正アクセス第4報のポイント
- ENSAPIA Tokyoが、2026年11月13日14時更新の第4報で、ハンゲの利用者の個人情報の一部が外部に漏えいしたことが判明したと発表した
- 漏えいが確認された情報には、ハッシュ化されたパスワード61,962件が含まれる
- 第2報(11月4日13時時点)では、同社の調査で、IDと利用者自身が設定したパスワードが流出した痕跡は確認されていないとしていた
- メールアドレスは、ハンゲ会員情報51,025件・外部サービスID 36,545件・その他97件と、区分ごとに件数が出ている
- 他社サービスで同じパスワードを使い回しているなら念のため速やかに変更し、ENSAPIA Tokyoや関係機関を装った不審なメール・電話には、添付ファイルを開かずURLもクリックせずに削除し、利用明細も念のため確認しておく
情報は2026年11月13日14時更新の第4報の時点です。
ITもごはんも、腹八分目が長続きのコツ!
コメント