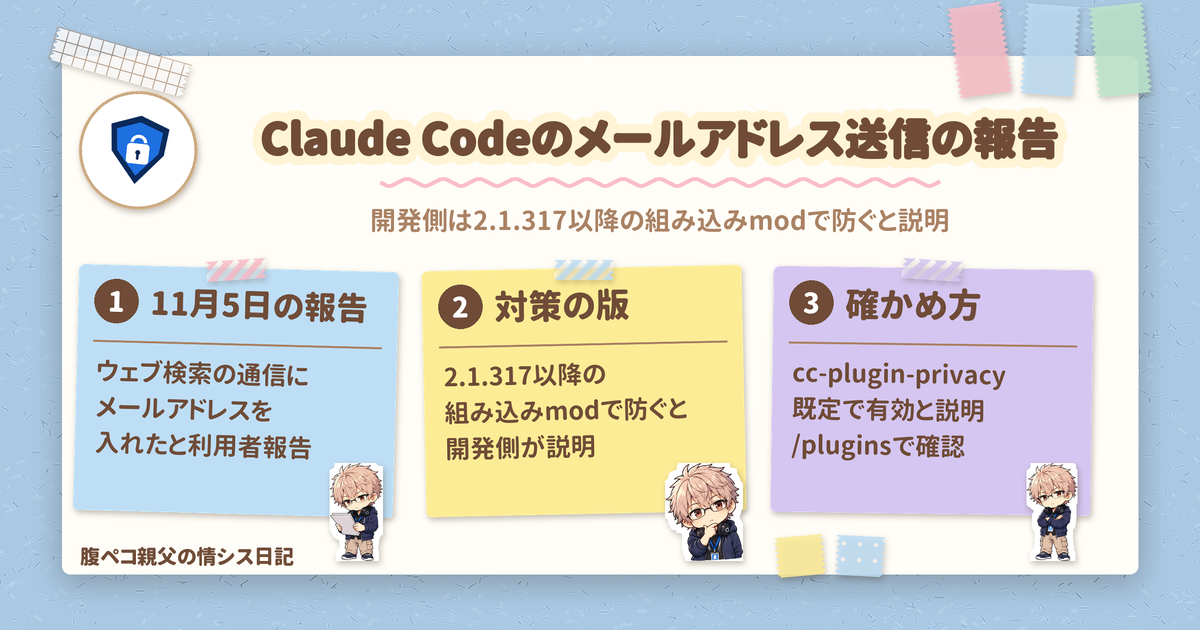
Claude Code がウェブ検索をするときに、アカウントのメールアドレスを User-Agent(どのソフトからの通信かを相手に伝えるヘッダー)に入れて外部へ送っていた、という報告が 2026年11月5日(UTC)に GitHub へ投稿されました。Claude Code を使っている人に関係する話で、開発側の投稿者は、2.1.317 以降に入れた組み込みの mod で防ぐと説明しています。
結論から言うと、Claude Code の利用者は、版が 2.1.317 以降かを確かめ、/plugins で cc-plugin-privacy が有効になっているかを見ておきたいところです。 開発側の説明では、この mod は既定で有効です。ただし、mod が読み込まれていても止まらなかったという利用者の書き込みもあります。なお、不審なメールが増えたこととこの件の因果関係は、報告者の主張にとどまります。
出典は、利用者の報告 Bug Report: Privacy violation in User-Agent header(GitHub #107757、英語) と、同じ issue への開発側の投稿者のコメント(英語)、公式の Claude Code CHANGELOG(英語)です。
メールアドレスについて何が報告されたか
報告者は、Claude Code がウェブ検索の際に、許可なく自分のメールアドレスを User-Agent リクエストヘッダーに入れ、任意の第三者に明かしたと書いています。報告者の環境は Version 2.1.318、Platform darwin(Mac)と記されています。
報告者は、1 日に数十通の詐欺メールを受け取っていて、その原因が Claude Code の送信だと主張しています。ただし、これは報告者の見立てで、因果関係が確かめられたわけではありません。
報告者はまた、この挙動はオプトアウト(あとから止める)やオプトイン(自分で有効にしたときだけ働く)の設定にすべきものではなく、ハーネス(Claude Code 本体の仕組み)から完全に取り除くべきだと求めています。
報告どおりなら、出前の注文票に、頼んでもいない自分の連絡先が書き込まれて、注文先のお店に渡っていたような話です。
開発側の説明と CHANGELOG の記述
同じ issue では、poteat さん(GitHub 上の表示は CONTRIBUTOR)が「We introduced」と開発側の立場で、次のように説明しています。
- v2.1.317 以降に、組み込みの mod「cc-plugin-privacy」を入れ、この挙動を deterministically(決定的に)ブロックする
- 組み込みのプライバシー mod は既定で有効で、
/pluginsから無効にできる - チェックに漏れがあれば、すぐ知らせてほしい
- mod のソースは、ほかの組み込み mod と同じように公開するよう努める(I’ll try to という書き方)
Hacker News のコメント(英語)でも、mpoteat さんが、数日前に Reddit で話題になった時点でこの問題を把握し、cc-plugin-privacy を入れたと書いています。2.1.317 以降ならこのチェックが含まれ、/plugins で無効にできる、という説明です。
公式の CHANGELOG では、2.1.317 の項に、ウェブまたはシェルのツール呼び出しがアカウントのメールアドレスをネットワークへ送る前に確認する(asks)チェックを追加した、とあります。コメントは「ブロックする」、CHANGELOG は「送る前に確認する」と、書きぶりが違う点は押さえておきたいところです。
各版の公開日時は、npm の @anthropic-ai/claude-code のバージョン一覧で見られます。
| 版 | npm での公開日時(UTC) | この件に関係する記述 |
|---|---|---|
| 2.1.234 | 2026-08-17 | CHANGELOG: Claude はメールアドレスをあなたの識別にだけ使い、頼まれない限り無関係なサービスへ送らないよう指示されるようになった |
| 2.1.317 | 2026-11-02 23:57 | CHANGELOG: ウェブ・シェルのツール呼び出しがメールアドレスを送る前に確認する(asks)チェックを追加。開発側のコメント: cc-plugin-privacy を入れた版 |
| 2.1.318 | 2026-11-03 21:55 | #107757 の報告者の環境として記された版 |
npm 上では、2.1.319(2026-11-06 00:58 UTC 公開)も出ています。
メールアドレスをめぐる、これまでの経緯
メールアドレスの扱いが話題になったのは、今回が初めてではありません。
- 2026年7月17日: 実際のメールアドレスを User-Agent に使われたとする issue #78431 が出ていました(対応されないまま、動きが無いとして自動で閉じられています)
- 2026年7月25日: アカウントのメールアドレスが、同意や告知なしに毎セッションのシステムプロンプトへ「# userEmail」の形で入れられている、とする issue #81138 が出ています(状態は open)
- 2.1.234(npm 公開は 2026年8月17日): 上の表のとおり、メールアドレスを頼まれない限り無関係なサービスへ送らないよう、Claude が指示されるようになりました
今回の #107757 も、状態は open です。
メールアドレスの送信は誰に関係するか
関係するのは、Claude Code を使っている人です。報告の場面はウェブ検索ですが、2.1.317 のチェックはウェブとシェルのツール呼び出しを対象にしています。
気になるのは、#107757 のコメント欄に、2.1.318 を使っていて cc-plugin-privacy が無く、ログでメールアドレスがほかのドメインへ送られたのを確かめた、という利用者の書き込みがあることです。mod が読み込まれていても止まらなかった、という書き込みもあります(いずれも利用者の報告で、検証されたものではありません)。版を上げて mod が入っているのを見たあとも、それだけで安心しきらず、開発側の続報を追っておくのがよさそうです。
問題が起きていた版の範囲や影響を受けた人数は、開発側のコメントにも CHANGELOG にも書かれていません。
Claude Code の利用者がやっておきたいこと
版は、次のコマンドで確かめられます。
claude --version
おすすめは次の 3 つです。
- 版を確かめ、2.1.317 より古ければ更新する
- Claude Code の中で
/pluginsを開き、cc-plugin-privacy が有効になっているかを見る(開発側の説明では既定で有効。理由がなければ無効にしない) - 不審なメールが増えていても、原因を決めつけず、メール内のリンクは踏まない
チームで Claude Code を使っているなら、メンバーの版と mod の状態がそろっているかも一度確かめておくと安心です。
まとめ
- 2026年11月5日(UTC)、Claude Code がウェブ検索でメールアドレスを User-Agent に入れて送ったとする報告が GitHub に投稿された
- 開発側の投稿者は、2.1.317 以降の組み込み mod「cc-plugin-privacy」で防ぎ、既定で有効と説明。CHANGELOG には、送る前に確認するチェックの追加とある
- 詐欺メールとの因果関係や、2.1.318 で mod が無く送られた・mod が読み込まれていても止まらなかったという書き込みは、利用者の報告や主張にとどまる
- 利用者は、版(2.1.317 以降)と
/pluginsの cc-plugin-privacy を確かめておきたい
AI のツールは便利なぶん、手元の情報をどこへ送っているかは、ときどき見直しておきたいですね。
2026年11月7日時点の情報です。ほかの IT の話題は、技術ネタカテゴリーからどうぞ。
ITもごはんも、腹八分目が長続きのコツ!
コメント