ソースネクストの会員情報に対する不正アクセスについて、同社が2026年10月15日付で公式のお知らせを出しました。会員登録している人の個人情報が、外部に流出したことが判明した、という内容です。
あのソフト、買ったときに会員登録したかも、と思い当たる人もいるはずです。会員登録したことがある人なら、他人事ではありません。
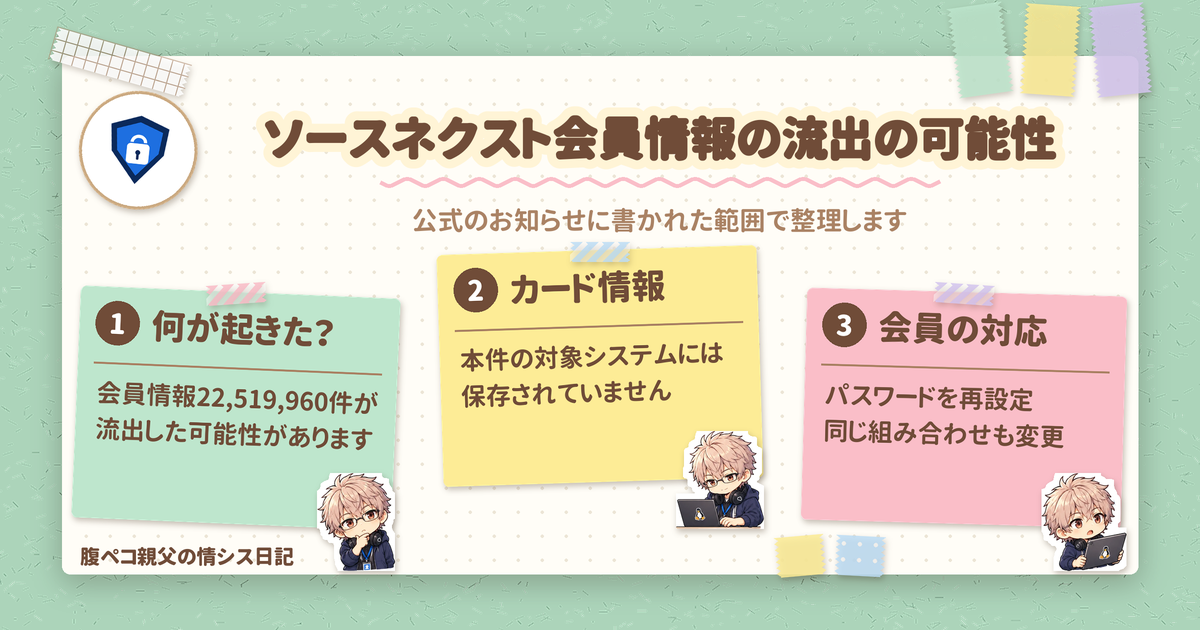
結論から言うと、今回の発表で押さえるのは、流出した可能性のある件数と項目、クレジットカード情報の扱い、会員が今すぐやること、の3点です。流出した可能性のある会員情報の対象件数は22,519,960件で、メールアドレスやパスワードも項目に含まれます。会員の方は、公式が求めるパスワードの再設定から始めるのが基本です。まず、表で全体像をどうぞ。
| 項目 | 公式の内容 |
|---|---|
| 誰の発表? | ソースネクスト株式会社、2026年10月15日付のお知らせ |
| 何が起きた? | 会員情報を管理するシステムへの第三者による不正アクセスで、会員の個人情報が外部に流出したことが判明 |
| 件数は? | 流出した可能性のある会員情報の対象件数は22,519,960件 |
| いつ? | 10月9日(金)10時頃から不正アクセス。10月13日(火)9時頃に確認し、13時36分までに封じ込めを完了 |
| クレジットカード情報は? | 本件の対象システムには保存されておらず、流出の対象には含まれていない |
| 会員がすることは? | アカウントのパスワードの再設定、同じパスワードを使う他サービスの変更、不審な連絡への注意 |
一次情報は、ソースネクストの公式サイトに掲載された、次の2ページです。
ソースネクストの不正アクセス、何が起きたのか
まず、公式が書く経緯を、時系列で整理します。
ソースネクストが公表した経緯
公式のお知らせによると、2026年10月13日(火)9時頃に、会員情報を管理するシステムへの不正アクセスがあったことを確認しました。そして、直ちに外部からの不正な通信を遮断するなどの緊急措置を講じ、10月13日(火)13時36分までに封じ込めを完了しています。
その後の調査で、第三者が10月9日(金)10時頃から不正アクセスをしていたことが分かりました。さらに、会員情報取得APIを不正に利用して、登録している会員の情報を取得したことが判明した、とのことです。
流出した可能性の書き方は、場所ごとに違う
ここは、読むときに注意したい点です。お知らせの冒頭は、会員の個人情報が外部に流出したことが判明した、という書き方です。一方で、件数と情報の項目の見出しは、流出した可能性のある情報、という書き方です。
さらに、よくあるご質問の、原因を尋ねる質問への回答は、個人情報の一部が外部に流出した可能性が高いことが判明している、という書き方です。つまり、場所によって言い回しが違います。この記事では、場所ごとに公式の言い回しのままで書いています。
ソースネクストの流出した可能性のある情報と件数
次に、何がどれだけ対象なのかを見ていきます。
件数と対象になる会員の範囲
公式が書く対象件数は、22,519,960件です。この記事でも、数字は公式のとおりにそのまま書きます。
また、よくあるご質問によると、対象の範囲は、2026年10月13日13時36分までにソースネクストへ登録のある会員です。ただし、自分が対象かどうかを個別に調べる方法は、取得した2ページには見つかりませんでした。
対象となる情報の項目
お知らせが挙げる、流出した可能性のある情報の項目は、次のとおりです。
| 区分(当ブログの整理で、公式の分類ではありません) | 公式に書かれている項目 |
|---|---|
| 連絡先 | メールアドレス、住所、電話番号、FAX番号 |
| 本人に関する情報 | 氏名、氏名カナ、性別、生年月日 |
| 勤務先に関する情報 | 会社名、役職名、部署名 |
| ログイン関連 | パスワード |
| サービスの利用状況 | システム固有の識別情報(加入サービス・登録日・ログイン日等) |
注意したいのは、この表が項目の全体だという点です。公式は、これを「流出した可能性のある情報の全項目であり」と位置づけ、すべての会員について全項目が流出したわけではない、と書いています。つまり、どの項目が対象かは、登録状況によって人ごとに異なります。
クレジットカード情報の扱い
クレジットカード情報について、公式は、本件の対象システムには保存されておらず、流出の対象には含まれていない、と書いています。そして、よくあるご質問では、「クレジットカード情報は漏洩しておりません」と書いたうえで、本件に起因するカードの利用停止や再発行の手続きは不要、と回答しています。
ただし、お知らせの限定は、本件の対象システムについての説明です。ソースネクストのほかのシステムのことは、取得した2ページには書かれていません。
ソースネクストの会員が今すぐやること
続いて、会員がやることです。公式が求めているのは、次の3つです。
公式がお願いしている3つの対応
公式のお知らせが、会員に協力を求めているのは、次の3点です。
- ソースネクストのアカウントのパスワードを再設定する: 現在、ログイン時にパスワードの再設定をお願いする措置を講じているため、画面の案内に従って速やかに再設定します
- 同じパスワードを使っている他サービスも変更する: 流出した可能性のあるメールアドレスとパスワードの組み合わせで、第三者が他のサービスへのログインを試みるおそれがある、と書かれています
- 不審な連絡に注意する: 当社や関係先を装ったメール、SMS、電話、郵便物が届く可能性があるため、身に覚えのないメールやSMSのURL・添付ファイルは開かず、不審なWebサイトに個人情報やパスワードを入力しない
急にログインできなくなったとき
よくあるご質問では、急にログインできなくなった場合について、今回の件と関係がある、と回答しています。ソースネクストが、第三者による不正利用を防ぐために、順次パスワードのリセット(初期化)をしているためです。そのため、パスワードの再設定をお願いする、とのことです。
案内メールと問い合わせ窓口
対象の会員には、登録しているメールアドレス宛に、お詫びとご案内が順次送られます。よくあるご質問によると、案内は10月15日以降で、メールアドレスの登録がない会員には、書面(郵送)での連絡を予定しています。
また、専用の窓口も設けられています。
| 項目 | 内容 |
|---|---|
| 窓口 | ソースネクスト 不正アクセス専用お問い合わせ窓口 |
| 電話番号 | 0120-035-116(フリーダイヤル) |
| 受付時間 | 10時~18時(土日祝日を含む) |
| フォーム | お問い合わせフォーム(ソースネクスト) |
なお、退会を希望する場合は、この専用窓口(メールまたは電話)で手続きを承る、と書かれています。
ソースネクストの対応状況と今後
最後に、会社側の対応を整理します。公式の記述は、次のとおりです。
| 区分 | 内容 |
|---|---|
| 実施済み | 緊急措置と封じ込めの完了(10月13日13時36分まで)、個人情報保護委員会への報告(10月15日) |
| 継続中 | 継続した監視(対応完了後の不正アクセスは確認されていない)、外部の専門調査機関と連携した詳細な調査、全システムの緊急点検 |
| 予定 | 所轄警察署への被害申告(10月16日(金)に行う予定、10月15日付の発表時点) |
| 今後 | システムのセキュリティ対策、監視体制、情報管理体制の見直し |
警察への被害申告は、10月15日付の発表の時点では予定でした。実際に行われたかどうかは、この記事を書いた時点で、私は分かりません。また、公式は、公表すべき新たな事実が判明した場合には、Webサイト等を通じて知らせる、と書いています。
ソースネクストの件で、情シス担当者が考えること
ここから先は、公式のお知らせには書かれていない、提案です。どれも公式の手順ではないので、実際の判断は、お使いの環境に合わせてください。
- ソースネクストのアカウントの使い道を棚卸しする(提案): 会社のメールアドレスで登録していないか、確認するきっかけになります。会員情報の項目には、会社名、役職名、部署名も含まれています
- パスワードの使い回しを点検する(提案): 公式も、同じ組み合わせを他のサービスで使っている場合の変更を求めています。社内向けの注意喚起の材料にもなります
- 公式を名乗る連絡への対応を共有する(提案): メールやSMSのリンクは押さず、公式サイトから確認する、という基本動作を改めて伝える題材に向いています
ありがち:ソースネクストの会員情報の話が身近に来る場面
これは実際にあった話ではなく、現場で起きそうな想定です。
ソースネクストのソフトを昔買ったけど会員登録はしたかな、と従業員から相談される場面は、ありそうです。そのときは、まず、ご案内メールが届いていないかを確かめてもらい、分からなければ公式の専用窓口に問い合わせる、と伝えるのがよさそうです。ごはんにたとえるなら、使った覚えのない食券が、あとから見つかったような話です。ただし、案内メールの送付は10月15日以降の順次で、各人にいつ届くかは書かれていないので、いつ届くとは言い切らないほうが安全です。
ソースネクストの発表に書かれていないこと
公式2ページに書かれていない点
まず、取得した公式2ページに書かれていない点を整理します。
| 項目 | 状況 |
|---|---|
| 発表の時刻 | 日付(2026年10月15日)のみで、時刻は分かりません |
| 警察への被害申告が実施されたか | 10月16日に行う予定、とのみ書かれています |
| 二次被害の有無 | 悪用される可能性への注意が書かれているのみで、実際の被害の有無の記述は見つかりませんでした |
| 攻撃者や手口の詳細、原因となった脆弱性の内容 | 会員情報取得APIを不正に利用、とのみ書かれています |
| パスワードがどのような形で保存されていたか | 2ページのどちらにも、保存方法の記述は見つかりませんでした |
会社の認識と、記事のまとめ
なお、よくあるご質問の掲載日は、ページに表示がありません。一方、よくあるご質問では、携帯電話の契約や借り入れには通常、厳格な本人確認書類の提示が義務付けられているため、漏えいした可能性のある情報のみを用いて、第三者が会員の許可なく契約や借金などを行うことは「極めて困難であると認識しております」と書かれています。ただし、これは会社の認識であり、安全の保証ではありません。
ソースネクストの会員情報22,519,960件が、流出した可能性がある。クレジットカード情報は本件の対象システムには保存されておらず、会員は、アカウントのパスワードを再設定し、同じパスワードを使う他サービスも変更する。ここを押さえておけば十分です。
関連するニュースは、ITニュースのカテゴリーでも読めます。
参考リンク(公式)
ITもごはんも、腹八分目が長続きのコツ!
コメント