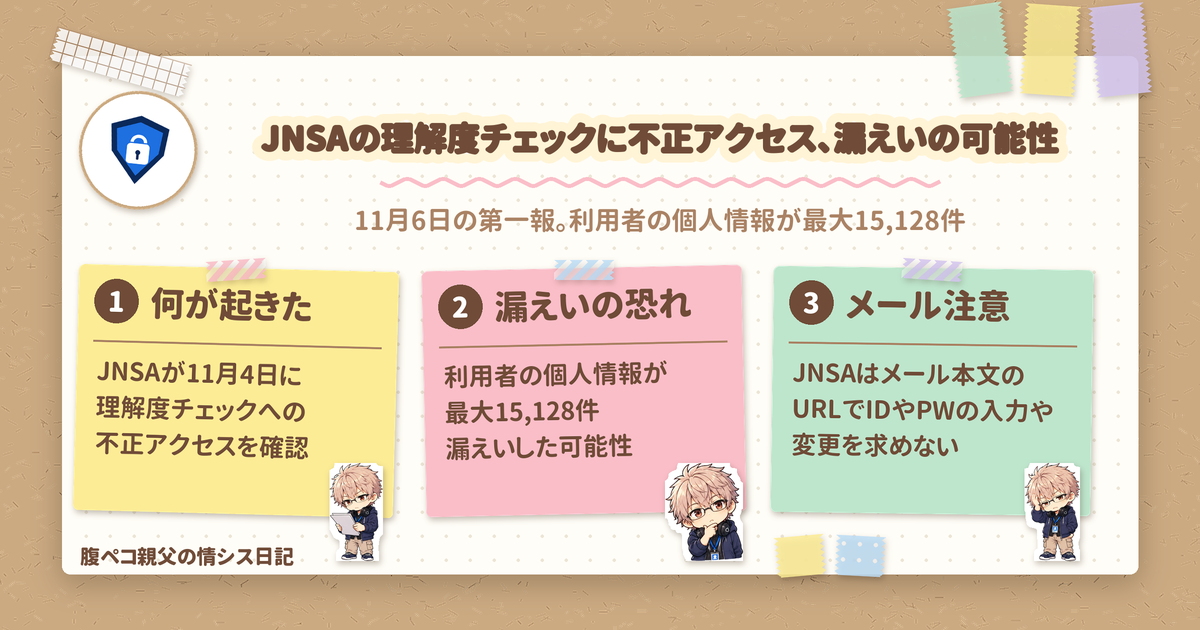
JNSA(特定非営利活動法人日本ネットワークセキュリティ協会)は2026年11月6日、自らが運営する「情報セキュリティ理解度チェックサービス」が第三者による不正アクセスを受け、利用者の個人情報が漏えいした可能性があると第一報で公表しました。対象者は最大15,128件と見込まれていて、このサービスに管理者として登録したことがある人や利用ユーザに関係するお知らせです。
JNSAの第一報のポイント
JNSAの理解度チェックサービスの不正アクセスに関するお知らせ(第一報、JNSA公式 PDF)に書かれている内容を、まず表にまとめます。
| 項目 | 第一報の内容 |
|---|---|
| 不正アクセスを受けたもの | JNSAが運営する情報セキュリティ理解度チェックサービス |
| 不正アクセスの確認 | 2026年11月4日 |
| 不正アクセスが始まった時期 | 2026年10月30日夜頃から行われた可能性がある(現在の調査で判明) |
| 漏えいの可能性があるもの | 利用者の個人情報 |
| 対象者 | 最大15,128件と見込み(今後変動する可能性あり) |
| サービス | 被害拡大防止のため停止 |
| 調査 | 外部専門事業者の協力のもとで、原因究明と影響範囲の特定を進めている |
| 個人情報保護委員会 | 11月6日に報告する予定 |
ポイントは、不正アクセスを受けたことは「確認」とされている一方で、個人情報については「漏えいが発生した可能性」という書き方だということです。件数も「最大15,128件と見込まれて」いる段階で、JNSAは調査を続けていて、対象件数や影響範囲は今後変動する可能性があるとしています。
理解度チェックサービスとは
第一報の参考の説明によると、理解度チェックは、組織の管理者が事前に受講者(社員・職員)を登録し、サイト上で情報セキュリティに関する問題を受講させて、結果を分析できるサービスです。社員や職員のセキュリティのモラル・リテラシーを高め、組織全体の知識レベルを客観的に把握する目的のものとされています。
同じ説明には、管理者以外の受講者は、個人名を使わずに「受講者 ID」などで管理できる、とも書かれています。
JNSAが漏えいしたと見込む情報
漏えいしたと見込まれる情報は、これまで管理者登録された方および利用ユーザの、次の6項目です。
- 管理者氏名
- 管理者企業名
- 管理者メールアドレス
- 組織所在地、従業員数、業種
- 利用ユーザ数
- 利用者の ID/PW(パスワードはハッシュ化されています)
誰に関係するか
- 管理者として登録したことがある人: 1〜3 は「管理者氏名」「管理者企業名」「管理者メールアドレス」と書かれています。会社でこのサービスの管理者として登録した担当者は、自分の氏名やメールアドレスが含まれている可能性がある、と考えておきたいところです
- 利用者: 6 は「利用者の ID/PW」です。パスワードはハッシュ化されている、と JNSA は書いています
JNSAは、漏えいの可能性が確認された利用者には、対象者の特定が完了次第、個別に連絡する予定としています。
JNSAを名乗るなりすましメールに注意
第一報では、メールアドレスなどが漏えいした場合、JNSAや関係機関になりすましたメールが送られる可能性がある、と注意を呼びかけています。JNSAの案内は次の2点です。
- 不審なメールを受け取ったら、本文中のリンクや添付ファイルを開かず、送信元を十分に確認する
- JNSAが、メール本文中で URL リンクを示して ID やパスワードの入力や変更を求めることはない。パスワードの入力や変更を求めるメールには十分注意する
JNSAを名乗って、メール本文のリンクからパスワードの変更を求めるメールは、JNSAのこの案内と食い違います。見た目のよく似た食品サンプルに手を伸ばさないのと同じで、まずは送信元を落ち着いて確かめたいところです。
やっておきたいこと
- 管理者として登録したことがあるかを確認する: 社内で理解度チェックの管理者として登録した担当者が誰かを確かめておく
- JNSAを名乗るメールのリンク・添付を開かない: とくに ID やパスワードの入力や変更を求めるメールは、JNSAの案内と食い違います
- 個別の連絡と続報を待つ: JNSAは対象者に個別に連絡する予定で、新しい事実が分かった場合は協会の Web サイトで知らせるとしています
なお、詳しい侵入経路と、サービスを再開する時期は、今回の第一報には書かれていません(侵入経路は調査中)。受講者として登録された人の氏名が対象に含まれるかどうかも、第一報には書かれていません。
まとめ
- JNSAは11月6日の第一報で、情報セキュリティ理解度チェックサービスが第三者による不正アクセスを受けたことを2026年11月4日に確認したと公表
- 利用者の個人情報が漏えいした可能性があり、対象者は最大15,128件の見込み。対象件数や影響範囲は今後変動する可能性がある
- 漏えいしたと見込まれる情報は、管理者氏名・管理者企業名・管理者メールアドレスなどと、利用者の ID/PW(パスワードはハッシュ化)
- JNSAを名乗るなりすましメールに注意。JNSAは、メール本文中の URL リンクで ID やパスワードの入力や変更を求めることはないとしている
ほかのセキュリティ関連の話題は、ITニュースの記事一覧からどうぞ。
2026年11月6日のJNSAの第一報時点の情報です。
ITもごはんも、腹八分目が長続きのコツ!
コメント