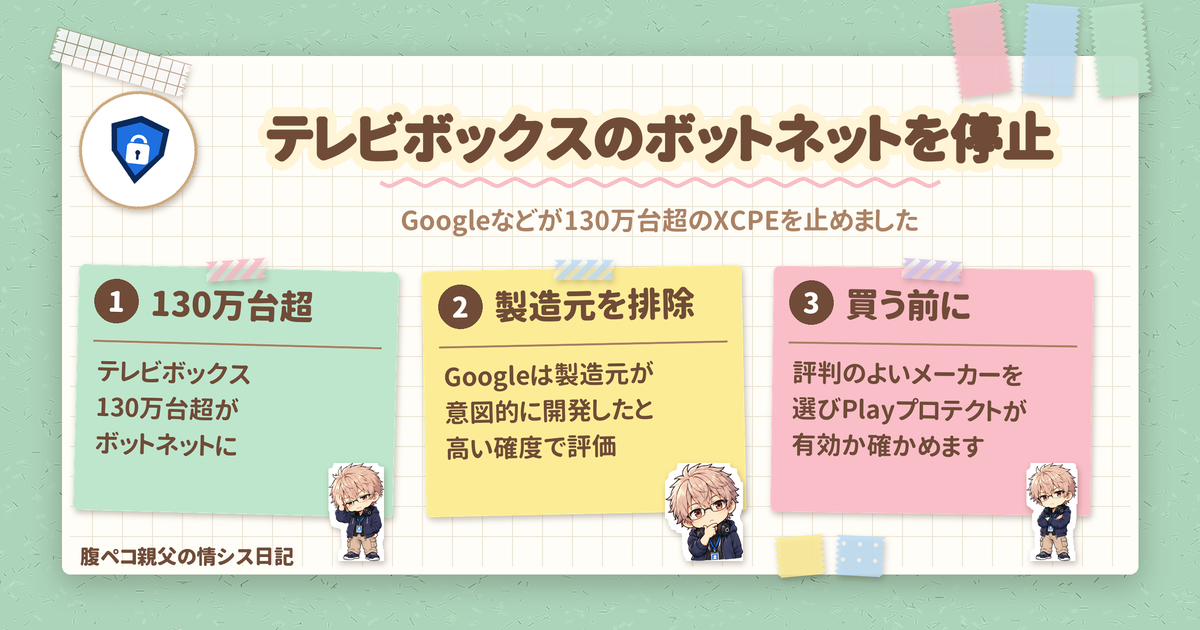
テレビにつないで動画アプリなどを見るテレビボックス(セットトップボックス)130万台超が、バックドア「XCPE」によってボットネットに組み込まれていました。Google の脅威インテリジェンス部門(Google Threat Intelligence Group)が、2026年11月3日(日本時間)に公式ブログで、このボットネットを業界のパートナーと停止したと発表しました。Android のテレビボックスなどを家で使っている人に関係する話です。
結論から言うと、Google は、このバックドアとボットネットを、Android 端末の製造・設計を請け負う Videostrong Technology Co. が金銭目的で意図的に開発・配備・運用したものだと、高い確度で評価(assess with high confidence)しています。 Google は Videostrong との関係を断ち、Google アプリをプリインストールした端末の製造を禁止しました。このマルウェアの生態系の分析と活動の妨害には、日本の警察庁も協力したと書かれています。
出典は、Google Threat Intelligence Group の発表記事(Shutting the Door on the XCPE Botnet)です。
テレビボックスのボットネット「XCPE」で何が起きていたか
出荷時から入っていたバックドア
Google によると、XCPE のバックドアは端末のファームウェアにあらかじめ入っていて、システムの権限で動いていました。利用者がアンインストールしても、再起動すると自動で入り直す仕組みだったそうです。この悪質なソフトは、複数年にわたり、多くの異なる機種・ブランドの端末に直接組み込まれていたとしています。
Google は OEM(端末メーカー)に互換性とセキュリティのテストを課しています。しかし Videostrong は、難読化の手法でテストの隙を突き、端末の初回起動の後に悪質なコードを読み込ませていた、と Google は説明しています。
ごはんにたとえるなら、検査を通ったお弁当に、作り手があとから余計なものを足していたようなものです。買う側が中身を見て気付くのは難しい、というのがこの話のこわいところです。
犯罪者に「裏口」を売っていた
Google によると、Videostrong はバックドアへのアクセスを犯罪者の協力者(criminal affiliates)に売り、協力者のマルウェアのモジュールを感染端末に読み込ませて稼いでいました。モジュールが行っていたのは、次のようなことです。
- 広告詐欺
- 感染端末を、持ち主が気付かないまま住宅用プロキシ網(他人の通信の中継役)に組み込むこと
- さらに別のマルウェアを読み込むこと
バックドアには、Google Play プロテクトのアプリ確認を無効にする機能や、画面を取り込む機能などもありました。Google は、運用者が画面のスクリーンショットを取ったり、アカウント情報や端末の情報を持ち出したりしたのを観測したとしています。
テレビボックス以外の機器にも
感染端末の圧倒的多数は Android TV のテレビボックスでした。ただし、遠隔医療の機器、カラオケ機、デジタルサイネージなど、ほかの Android ベースの IoT 機器の感染も見つかったそうです。ボットネットは世界に分散しているとしています。
Google が行った対応
停止は先週。分析と妨害には警察庁も協力
原文では、停止は「Last week」(発表の前の週)と書かれています。Google は、日本の警察庁(Japan’s National Police Agency)、Lumen、HUMAN Security、Plume、Synthient、TrendAI と緊密に協力して、このマルウェアの生態系を分析し、活動を妨害したと書いています。
4つの対応
Google が挙げた対応は、次の4つです。
| 対応 | 内容 |
|---|---|
| 制御用の基盤の停止 | Videostrong がボットネットの制御とモジュールの導入に使ったドメインとサーバーを、法的措置で停止 |
| 協力者の C2 の停止 | このバックドア経由で読み込まれた十数種類のマルウェアの C2(指令)ドメインを、法的措置で停止 |
| Videostrong の締め出し | Videostrong と将来の子会社・関連会社が、認定 Android 端末を作って売ること、ほかの認定ベンダーにソフトを供給することを禁止 |
| 確認方法の改善 | 認定 Android TV 端末のファームウェアの完全性を確かめる方法を改善 |
協力者は XCPE 以外にもモジュールの配布経路を持っています。このため Google は、C2 ドメインの停止で、少なくとも 1,000万台の別の侵害端末への接続を断てると評価しています。
一方で Google は、今回の対応は取り組みの終わりではないとも書いています。バックドアの運用者、広告詐欺の集団、住宅用プロキシの業者はつながったサプライチェーンになっていて、1つが止められると、運用者はすぐに新しい手段に乗り換える、と説明しています。
自分のテレビボックスは大丈夫か
確認の目安
感染した端末のブランド名・型番、日本で売られた製品かどうか、一般の利用者が感染を確かめる手順は、今回の発表には書かれていません。そのため、「この製品なら危ない」と言い切ることはできません。
判断の手がかりになるのは、Google の呼びかけです。Google は、テレビボックスなどのネットにつながる機器は、評判のよいメーカーのものだけを買うように呼びかけています。Android TV の公式サイトに、パートナーの最新の一覧があるそうです。
やっておきたいこと
Google の呼びかけをもとに、おすすめは次の5つです。
- テレビボックスなどのネット接続機器は、評判のよいメーカーのものを選ぶ。Android TV の公式サイトのパートナー一覧も参考にする
- 「使っていない帯域」や「インターネットの共有」の対価として支払いを持ちかけるアプリには、強く警戒する
- アプリは、信頼できるアプリストアから入れる
- 他社製の VPN やプロキシのアプリに与えている権限を見直す
- Google Play プロテクトなどの、組み込みの保護が有効になっているか確かめる
Google は、こうした帯域を売るアプリが、不正なプロキシ網が広がる主な手段になっていて、家庭のネットワークにセキュリティ上の弱点を生むおそれがあると注意しています。
2026年11月5日時点の情報です。ほかの IT の話題は、技術ネタカテゴリーからどうぞ。
ITもごはんも、腹八分目が長続きのコツ!
コメント