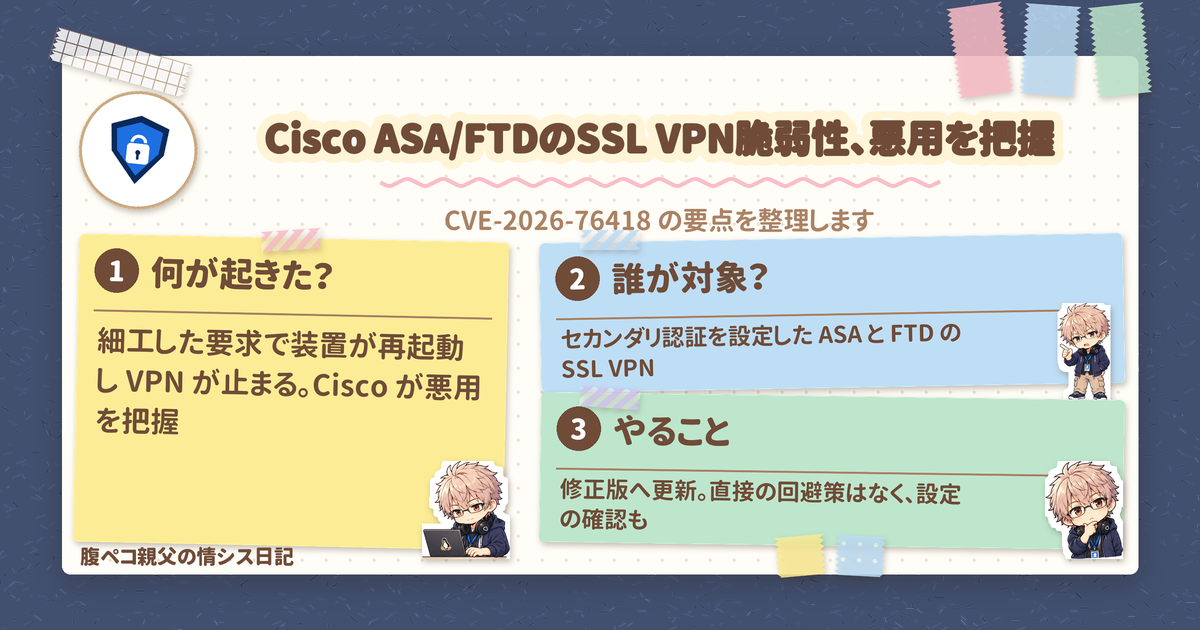
Cisco は 2026年10月28日 19:15 GMT(日本時間では 10月29日の午前4時15分)に、ファイアウォールの Cisco ASA と Secure Firewall Threat Defense(FTD)にある SSL VPN の脆弱性 CVE-2026-76418 を公開し、実際に悪用されていることを把握したと明らかにしました。会社の VPN を ASA や FTD で受けている情シス担当者に直接関わる話で、この脆弱性に直接対処する回避策はありません。この記事では、ファイアウォールの管理者が何を確認し、何をすればよいかを整理します。
ファイアウォールの脆弱性: 結論は「修正版へ更新。緩和策は別物」
先に結論です。
| 観点 | 内容 |
|---|---|
| 識別子 | CVE-2026-76418、CVSS 基本値 8.6(High)、CWE-690、Cisco Bug ID は CSCwx26625 |
| 影響 | 認証不要のリモートの攻撃者が、装置を予期せず再起動(reload)させ、サービス拒否にできる |
| 悪用 | 2026年10月に Cisco PSIRT が、実際に悪用されていることを把握した |
| 回避策 | この脆弱性に直接対処する回避策はない |
| 緩和策 | 設定を変える方法が 2 つ示されている(後述)。Cisco の推奨は、あくまで修正版へのアップグレード |
ここで言葉を分けておきます。「回避策」は脆弱性そのものに直接対処する手段で、今回はありません。「緩和策」は、リスクを下げるための設定変更です。ファイアウォールの設定変更だけで済ませず、修正版への更新が本筋です。
何が起きたか: SSL VPN への接続時に細工した要求を送られる
対象は、ASA ソフトウェアと FTD ソフトウェアの Remote Access SSL VPN サービスです。原因は、トンネルグループでセカンダリ認証を設定しているときの、ロジックの誤りです。攻撃者は、SSL リモートアクセス VPN に接続するときに細工した要求を送ることで、この脆弱性を悪用できます。
成功すると、ファイアウォールが予期せず再起動します。VPN の入口になっている装置なので、再起動すれば、その間は在宅勤務や外出先から会社につなぐ人が VPN に接続できなくなります。お店の入口が突然閉まるようなもので、中の仕組みが無事でも、人が入れません。
影響を受けるのは誰か: ファイアウォールの 3 つの条件
次の条件がそろうと、影響を受けます。
- 脆弱なリリースの ASA / FTD を使っている
- SSL リモートアクセス VPN のログインサービスに、攻撃者が到達できる
- トンネルグループの範囲で、セカンダリ認証が設定されている
自分のファイアウォールが対象か確認する
Cisco が示す見方は次のとおりです。running config に webvpn があり、少なくとも 1 つのインターフェースで SSL VPN が有効なら、確認の対象になります。そのうえで、DefaultWEBVPNGroup を含むすべてのトンネルグループについて、secondary-authentication-server-group が設定されているかを見ます。
影響を受けないと Cisco が確認した製品
次の製品は、影響を受けないと Cisco が確認しています。
- Cloud-delivered Firewall(CDFW)
- cdFMC
- Secure Access(CSA)
- Secure FMC ソフトウェア
修正版: ファイアウォールの ASA と FTD の初回修正リリース
Cisco が示す、最初の修正リリースは次のとおりです。
| 製品 | 使っているリリース | 最初の修正リリース |
|---|---|---|
| ASA | 9.16 以前 | 9.16.4.104 |
| ASA | 9.18 | 9.18.4.96 |
| ASA | 9.20 | 9.20.4.50 |
| ASA | 9.22 | 9.22.3.200 |
| ASA | 9.23 | 9.23.1.48 |
| ASA | 9.24 | 9.24.1.27 と 9.24.10.1 |
| FTD | 7.0 以前 | 7.0.11 |
| FTD | 7.2 | 7.2.13 |
| FTD | 7.4 | 7.4.9 |
| FTD | 7.6 | 7.6.7 |
| FTD | 7.7 | 7.7.14 |
| FTD | 10.0 | 10.0.3 |
| FTD | 10.1 | 10.1.1 |
ファイアウォールの管理者がやっておきたいこと
1. 修正版へアップグレードする
Cisco は、悪用を把握しているため、修正版へのアップグレードを強く推奨しています。まず、自社の ASA / FTD が上の表のどのリリースにあたるかを確認し、修正リリース以降へ上げる計画を立てるのがおすすめです。
2. すぐに更新できないときの緩和策
アップグレードまでの間に、Cisco は設定変更による緩和策を示しています。これは回避策ではなく、ユーザーが設定したトンネルグループ一覧、または既定の DefaultWEBVPNGroup のセカンダリ認証を無効にするものです。DefaultWEBVPNGroup がセカンダリ認証を使っているかどうかで、選ぶ方法が分かれます。
| DefaultWEBVPNGroup の状態 | 示されている設定 | 注意点 |
|---|---|---|
| セカンダリ認証を使っていない | no tunnel-group-list enable |
利用者は、正しい接続プロファイル名を知っている必要がある |
| セカンダリ認証を使っている | no secondary-authentication-server-group |
リモートアクセス VPN のセキュリティ水準は下がる |
コマンドは次の 2 つです。状態に合うほうだけを使います。no tunnel-group-list enable は、WebVPN 設定モードで入力します。
no tunnel-group-list enable
no secondary-authentication-server-group
トンネルグループ一覧を有効にしている環境では、一覧を無効にするだけでなく、各トンネルグループのセカンダリ認証が残っていないかも見ておきます。どちらの方法も利用者の使い勝手か、認証の強さに影響します。Cisco は、テスト環境で有効だったとしたうえで、自環境への影響を先に評価するよう求めており、あくまで一時的な対処としています。更新の代わりにはなりません。攻撃者の詳細や侵害の痕跡は公表されていないため、更新までの間は装置のログも気にかけておくと安心です。
3. VPN の入口を確認する
条件の 1 つは、攻撃者がログインサービスに到達できることです。SSL VPN を有効にしているインターフェースがどこかを洗い出しておくと、更新の優先順位をつけやすくなります。
まとめ: ファイアウォールは、まず対象かどうかを確認する
- Cisco は 2026年10月28日 19:15 GMT に CVE-2026-76418(CVSS 基本値 8.6)を公開し、2026年10月に実際の悪用を把握した
- 認証不要の攻撃者が、ASA / FTD の SSL VPN に細工した要求を送り、装置を再起動させられる。影響を受けるのは、セカンダリ認証をトンネルグループで設定している場合
- 直接の回避策はない。緩和策は 2 つあるが、Cisco の推奨は修正版へのアップグレード
まず自社のファイアウォールのリリースと、トンネルグループのセカンダリ認証の有無を見る。それが最初の一手です。2026年10月30日時点の情報です。
参考
- Cisco Secure Firewall ASA and Secure Firewall Threat Defense Software Remote Access SSL VPN Tunnel Denial of Service Vulnerability(Cisco Security Advisory、2026年10月28日 19:15 GMT)
- 当ブログの技術ネタカテゴリー
ITもごはんも、腹八分目が長続きのコツ!
コメント