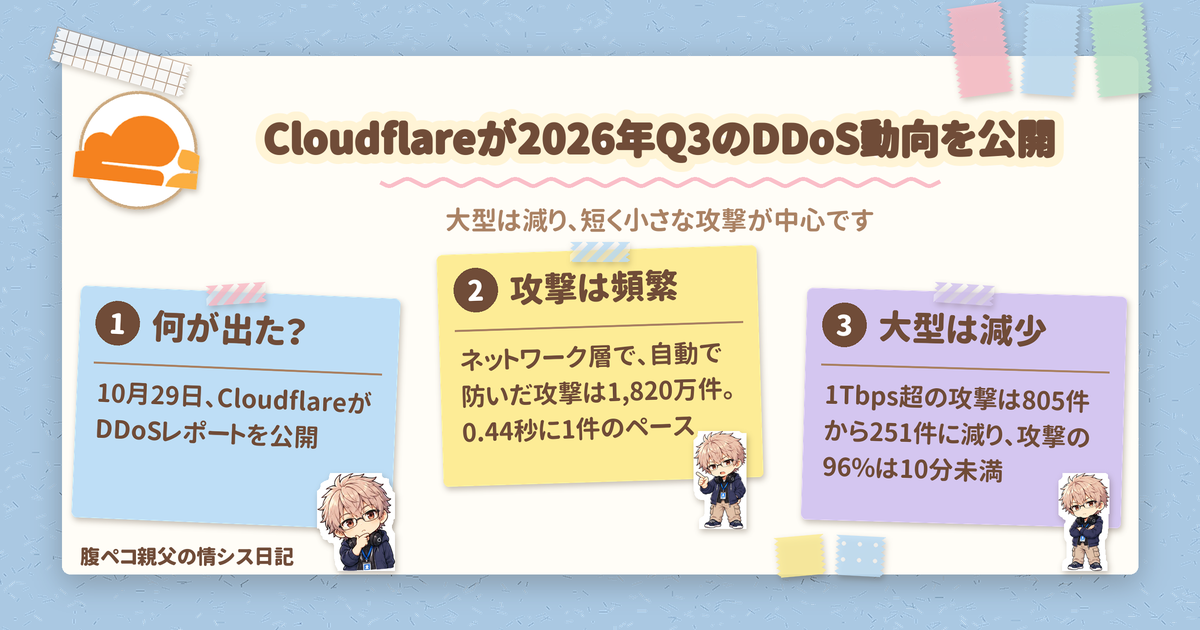
Cloudflareは2026年10月29日、2026年第3四半期(7〜9月)の「DDoS Threat Report」を公開しました。同社が自動で防いだネットワーク層のDDoS攻撃は1,820万件で、計算すると0.44秒に1件のペースです。一方で、1 Tbpsを超える大型の攻撃は前の四半期より大きく減り、短く小さな攻撃が中心になっています。出典は、Cloudflare公式ブログの「Cloudflare DDoS Threat Report 2026 Q3: More swarms, fewer giants」です。
結論から言うと、DDoS攻撃は「巨大な一発」から「小さく短い攻撃を大量に」へ寄っています。サービスを運営する側は、人が気づいてから動く前提ではなく、自動で止める仕組みを前提にしておくのがおすすめです。
DDoS攻撃の件数と、数字で見る2026年Q3
レポートの主な数字を表にまとめます。
| 項目 | 2026年Q3の数字 |
|---|---|
| ネットワーク層のDDoS攻撃(自動で緩和) | 1,820万件 |
| 発生ペース | 1時間あたり約8,226件、1日あたり約197,400件、0.44秒に1件 |
| 1 Tbps超の攻撃 | Q2の805件からQ3は251件に減少(約69%減) |
| 10分未満で終わった攻撃 | 96% |
| 1 Gbps未満にとどまった攻撃 | 98% |
| HTTP層のDDoSリクエスト | 14.4 trillion |
| 緩和したトラフィック | ネットワーク層272.6 PB、HTTP層95.1 PB |
DDoS攻撃とは、大量の通信を送りつけてサービスを使えなくする攻撃のことです。Cloudflareは330以上の都市に拠点を持ち、500 Tbpsの容量で防御していると説明しています。
大型のDDoS攻撃が減った背景として触れられていること
1 Tbpsを超える攻撃は、Q2の805件からQ3は251件へ、約69%減りました。レポートは、2026年初頭の法執行で、Aisuru、KimWolf、JackSkid、Mossadという4つの大型IoTボットネットが摘発されたことに触れ、減少との関連の可能性を示しています。
ただし、時期が重なっていることを挙げているだけで、原因だと断定はされていません。実際、摘発のあとにもDysphoriaやEvooo1Botといった新しい亜種が現れています。大型の脅威が消えたわけではなく、形を変えながら続いていると見ておくのがよさそうです。
短く小さなDDoS攻撃が主流に
レポートでは、攻撃の96%が10分未満で終わり、98%は1 Gbps未満にとどまったとされています。
Cloudflareは、これらの攻撃を人手を介さず自動で緩和したと説明しています。10分で終わる攻撃が大多数だとすると、人が気づいてから対応する運用では、間に合わないうちに終わってしまうこともありそうです。
攻撃手法の変化とDDoS攻撃のベクトル
手法の面では、次の動きが目立ちました。
- CLDAPを使う攻撃は前期比99.5%減となり、Q3の攻撃全体の0.05%にとどまった(上半期には前期比+580%まで増えていた)
- UDP floodはネットワーク層攻撃に占める割合が14.06%から31.31%に上昇した
- DNS amplificationはネットワーク層攻撃の3.43%だった
- Miraiに分類される攻撃の緩和は8月にピークとなり、57.23 PBに達した
- Mirai系で最長の持続攻撃は、8月19日から21日にかけての49.7時間だった
CLDAPのような特定の手法は、増えたり急に消えたりします。今の主流がどれかより、「手法が入れ替わっても止められるか」が大事になります。
DDoS攻撃を受けた国と業界
Q3で最も攻撃を受けた国は米国でした。これは攻撃を受けた側(標的)の順位で、攻撃の発信元を示すものではありません。2位は中国、3位はインドネシア(2.93%)でした。カナダは16位から6位に、イスラエルは7ランク上がって10位になっています。
業界別では、Media, Production & Publishing(メディア・制作・出版)が引き続き1位でしたが、シェアはQ2の約4分の1に下がりました。Internet関連が圏外から6位に入っています。
DDoS攻撃への備えで、やっておきたいこと
レポートの傾向を踏まえた、運営側のおすすめです。
- 自動で緩和する仕組みを前提にする。10分未満で終わる攻撃が多いため、人の判断を待つ運用では間に合わないことがあります
- 大型攻撃だけを想定した対策にしない。小さく短い攻撃でも、積み重なればサービスの品質に響きます
- 攻撃手法が入れ替わる前提で、特定の手法だけに合わせた設定にしない
- 利用者に影響が出た時間帯を、監視のログで残しておく。短い攻撃は、後から振り返らないと見落としやすくなります
詳しい数字や図は、公式ブログの原文で確認できます。ほかのITの話題は、技術ネタカテゴリーからどうぞ。情報は2026年10月29日(Cloudflareの発表日)時点です。
ITもごはんも、腹八分目が長続きのコツ!
コメント