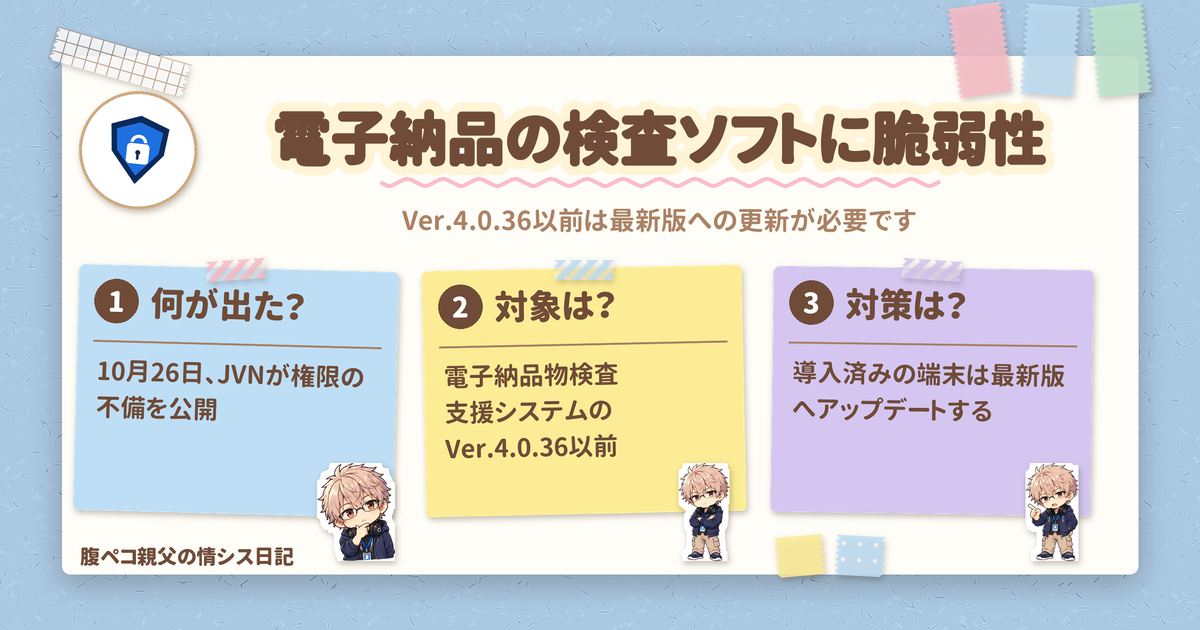
2026年10月26日、JVN(脆弱性対策情報データベース)が、国土交通省の「電子納品物検査支援システム」にインストール時のファイル権限設定の不備があると公開しました。公共工事の電子納品でこのソフトを使う建設・測量・設計の担当者や、社内の端末を管理する情シスに関係する話で、対象は Ver.4.0.36 およびそれ以前です。
電子納品物検査支援システムの脆弱性、結論は「最新版へ更新」
結論から言うと、電子納品物検査支援システムを入れている端末は、バージョンを確認し、Ver.4.0.36 以前なら最新版へ更新するのがおすすめです。JVN の識別番号は JVN#75668103、CVE は CVE-2026-113345 で、種類は「インストール時の不適切なファイルアクセス権設定」(CWE-276)です(出典: JVN#75668103)。
悪用されると、アプリケーションのフォルダ内のファイルが改ざんされ、任意のコードが実行されるおそれがあるとされています。
電子納品物検査支援システムの影響範囲と深刻度
| 項目 | 内容 |
|---|---|
| 対象製品 | 電子納品物検査支援システム(ベンダ情報は国土交通省) |
| 影響を受けるバージョン | Ver.4.0.36 およびそれ以前 |
| 問題の種類 | インストール時の不適切なファイルアクセス権設定(CWE-276) |
| 想定される影響 | アプリケーションフォルダ内のファイルが改ざんされ、任意のコードが実行される |
| 深刻度の目安 | CVSS v4.0 が 8.5、CVSS v3.0 が 7.8 |
深刻度の評価では、攻撃元区分が「ローカル」、必要な特権が「低」、ユーザー操作は「不要」とされています。つまり、ネットワーク越しに直接狙われるタイプというより、その端末の上で操作できる状況が前提の問題です。ただし数値は高めなので、後回しにしないほうが安心です。
電子納品物検査支援システムの更新手順
JVN が示している対策は、次の2通りです。
| 状況 | 対策 |
|---|---|
| すでにインストール済み | 最新版へアップデートする |
| 新しく入れる | 開発者が提供する最新版のインストーラを使う |
最新版の案内は、ベンダの案内ページにあります。ここには、2026年10月20日付で Ver.4.0.37 のリリースが掲載されていて、「関連資料ダウンロード」の更新情報を見て最新版へ更新するよう案内されています。直前の Ver.4.0.36 は2025年11月27日のリリースです。
なお、このお知らせには脆弱性への言及がなく、Ver.4.0.37 が今回の問題を直した版かどうかは分かりません。JVN は「最新版」への更新としか書いていないため、更新後は、公式の更新情報で修正内容も合わせて見ておくと安心です。
電子納品物検査支援システムを使う現場でやっておきたいこと
賞味期限を確かめてから冷蔵庫の中身を使うように、まず自分の端末に入っている版を確認するところから始めると迷いません。おすすめの進め方は次のとおりです。
- 電子納品物検査支援システムが入っている端末を洗い出し、バージョンを確認する
- Ver.4.0.36 以前なら、更新の日程を決めて最新版へ入れ替える
- ローカルで操作できる人が複数いる端末は、影響が大きくなりやすいので、優先して更新する
- 新しい端末へ入れるときは、古いインストーラを使い回さず、提供元の最新版を使う
公共工事の納品作業の締め切りが近いと更新を後回しにしがちですが、更新前に作業中のデータを保存しておくと安心です。
ほかの技術ネタは、技術ネタの記事一覧からどうぞ。
出典: JVN#75668103(2026年10月26日)、ベンダの案内ページ(2026年10月20日付の掲載を含む)
ITもごはんも、腹八分目が長続きのコツ!
コメント