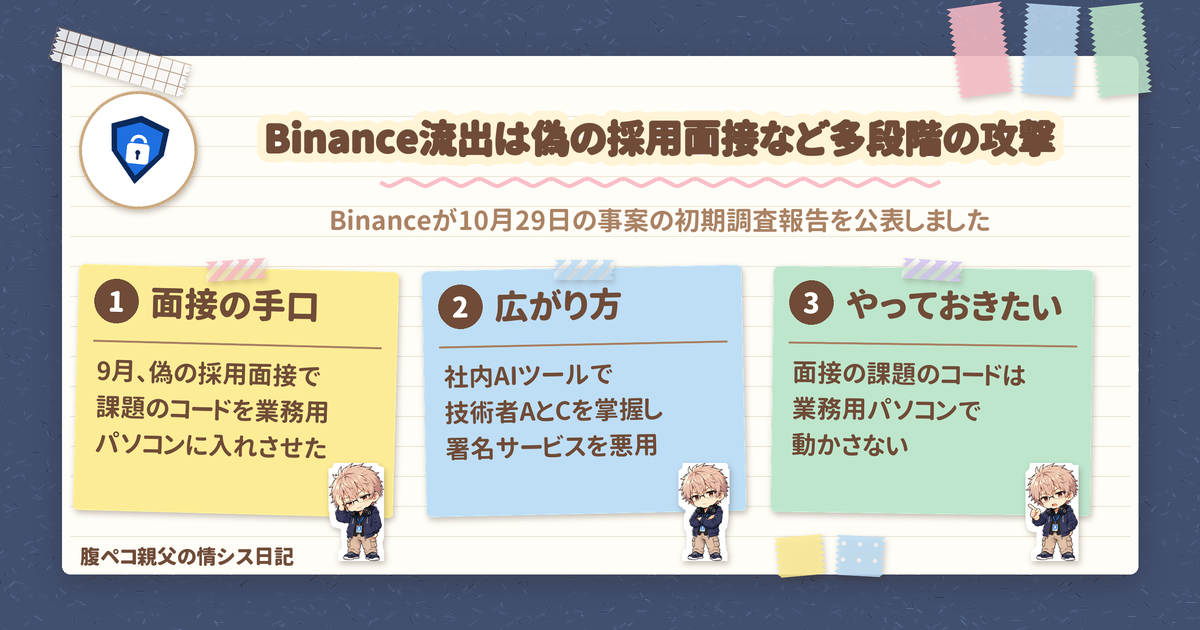
偽の採用面接で渡された課題のコードなどを組み合わせた多段階の攻撃だった、と Binance(バイナンス)が2026年11月3日(日本時間23:33)に、10月29日に起きた大規模な不正流出の初期調査報告を公式 X アカウントで公表しました。転職活動中の会社員や開発者、社員の端末を守る情シスにも関係する話です。
結論から言うと、Binance によると、攻撃には偽の採用面接で課題として渡されたコード、検索で入手した改ざん版の開発ツール、侵害された社内 AI ツールが組み合わされていました。影響を受けたデジタル資産は約63.4億米ドルで、損失は利用者ではなく Binance が負担するとしています。報告は初期のもので、調査は続いています。
採用面接を装った攻撃、Binance 初期調査報告のポイント
まず、公表された内容を表にまとめます。
| 項目 | 公表された内容 |
|---|---|
| 公表 | 2026年11月3日(日本時間23:33)、Binance 公式 X アカウント。初期報告で、調査は継続中 |
| 発生 | 2026年10月29日 |
| 影響額 | 影響を受けたデジタル資産は約63.4億米ドル |
| 凍結・差し止め | 報告の時点で約28.5億米ドル(価格の変動や照合で変わる可能性あり) |
| 損失の負担 | 利用者ではなく Binance が負担。10月31日時点で、影響を受けた資産の98%を補填済み |
| 攻撃の特徴 | 偽の採用面接によるソーシャルエンジニアリング、悪意のあるソフトのダウンロード、侵害された社内 AI ツール、端末の侵害、高度な取引承認の手法を組み合わせた多段階の攻撃 |
| 関与 | Binance によると、FBI の最新情報ではこの事案は北朝鮮(朝鮮民主主義人民共和国)によるものとされている |
一次情報は、29 October Binance Security Incident: Initial Findings and Response Update(Binance 公式 X)です。Binance は、単発の侵入や単純なフィッシングではなかったと説明しています。
偽の採用面接から送金まで、攻撃の流れ
6月: 検索で入れた開発ツールが改ざん版だった
2026年6月、ウォレット運用(Wallet DevOps)の技術者 A が、人気の AI コーディングツールを入れるために検索エンジンで探し、改ざんされた Homebrew のインストールを入手しました。セキュリティチームが異常を検知して端末を交換し、関連する資格情報をすべて入れ替えましたが、技術者 A の役割や、一緒に働く社員の情報は攻撃者に知られたとしています。
9月: 採用面接の課題として悪意のあるコードを業務用パソコンへ
2026年9月、ソフトウェア技術者 B が、正規の求職プラットフォーム上で、プロジェクトディレクターを名乗る人物から連絡を受けました。B のプロフィールには Binance での経験が書かれていました。
- 1次面接: 人事担当を名乗る人物とのビデオ面接。信頼させるために、個人の写真・動画が載った SNS アカウントを見せた
- 2次面接: 架空の会社の CEO を名乗る人物と、広く使われているチャットアプリで実施
2次面接の終わりに、B は課題として、悪意のあるコードを含むリポジトリを業務用のパソコンにダウンロードするよう指示されました。セットアップの途中で悪意のあるコードが動き、Homebrew で入れた正規の開発ツールの部品(pyenv)を悪意のある版に置き換え、外部の攻撃者のサーバーと通信したとしています。このマルウェアは 0-day で、当時のエンドポイント保護ツールでは検知できなかったと説明しています。
10月20日: 社内 AI ツールで技術者 A と C を掌握
10月20日、攻撃者は技術者 B の侵害されたパソコンから社内 AI ツールを使い、技術者 A と、別のウォレット技術者 C を掌握しました。技術者 A のパソコンには、コンテナをデプロイできる権限トークンがありました。
10月29日: 社内の署名サービスを悪用して送金
10月29日、攻撃者は技術者 C のパソコンにログインし、技術者 A から盗んだ資格情報でコンテナをデプロイして、攻撃を始めました。社内のウォレット署名サービスへの不正アクセスを使い、通常の出金手続きの外で取引を発行したとしています。
20:05 UTC 以降、ホットウォレットから攻撃者のアドレスへ資産が送られました。攻撃者は Ethereum の EIP-7702(秘密鍵を渡さずに、一部の実行権限をスマートコントラクトへ委任する仕組み)を悪用し、出金を止めても動き続ける権限を設定していました。ホットウォレットは MPC(マルチパーティ計算)のため、単一の秘密鍵で即座に取り消すことができず、封じ込めに時間がかかったと説明しています。最後の不正送金は 23:56 UTC に確定し、10月30日 00:10 UTC に委任を解除しました。
Binance の対策と、採用面接を装う手口の広がり
Binance は、11月3日時点で次の対策をとったとしています。
- 影響を受けたウォレットシステムを、新しい環境で再構築
- 社内 AI ツールとアクセス制御を再構築
- 影響を受けた端末を交換し、関係する技術者の資格情報・トークンを廃止
- 全社員の端末を強化スキャン
- AI による行動の異常検知と、ウォレットサービスのリスク管理を強化
- 法執行機関などと、資産を追跡・凍結
今後、第三者のセキュリティ専門家による独立した検証を行うとしています。
また、Binance のセキュリティチームは、2026年に北朝鮮との関連が疑われるサイバー攻撃を57件検知・阻止したとしています。手口には、偽の採用面接、人気の開発ツールを装った悪意のあるソフト、侵害されたソフトウェアパッケージやブラウザー拡張機能、偽のビデオ会議アプリなどがあるとしています。
なお、今回の報告には、技術者 A が入れようとしていた AI コーディングツールや、求職プラットフォーム、チャットアプリの名前、日本の利用者(Binance Japan)への影響は書かれていません。
採用面接の手口から身を守るためにやっておきたいこと
ここからは Binance の発表ではなく、今回の経緯をふまえて、やっておきたいことです。
転職活動中の会社員・開発者
- 採用面接の課題として渡されたコードやリポジトリを、業務用のパソコンで動かさない。今回は、ここで侵害されたパソコンが、ほかの技術者の掌握へ広がる足場になりました。知らない人から手渡された料理を、店の厨房でそのまま温めないのと同じです
- 相手が SNS アカウントや写真・動画を見せてきても、それだけで信用しない。今回は1次面接で、信頼させるために使われました
- 2次面接の相手は架空の会社の CEO を名乗っていました。面接の場が広く使われているチャットアプリに移ったときは、相手の会社が実在するかを、公式サイトなど別の経路で確かめるのがおすすめです
- 開発ツールは、検索結果からたどったページではなく、配布元の公式の案内から入れる
社員の端末を守る情シス
- 社員に、採用面接の課題を業務用パソコンで実行しないよう周知する
- 開発者の端末に、強い権限のトークン(今回はコンテナをデプロイできるトークン)が置かれたままになっていないか見直す
- 今回のマルウェアは当時のエンドポイント保護ツールで検知できなかったので、それだけに頼らず、端末や社内ツールの異常な使われ方にも目を向けておく
まとめ
Binance は、10月29日の不正流出が、偽の採用面接で課題として渡されたコード、検索で入手した改ざん版の開発ツール、侵害された社内 AI ツールを組み合わせた多段階の攻撃だったとする初期調査報告を公表しました。影響を受けたデジタル資産は約63.4億米ドルで、損失は Binance が負担するとしています。転職活動中の人は、採用面接の課題を業務用パソコンで動かさないことをおすすめします。
10月30日の第一報は、Binanceで起きた不正流出の第一報にまとめています。関連するニュースは、ITニュースのカテゴリーでも読めます。
2026年11月3日に Binance が発表した情報です。
参考リンク(公式)
ITもごはんも、腹八分目が長続きのコツ!
コメント