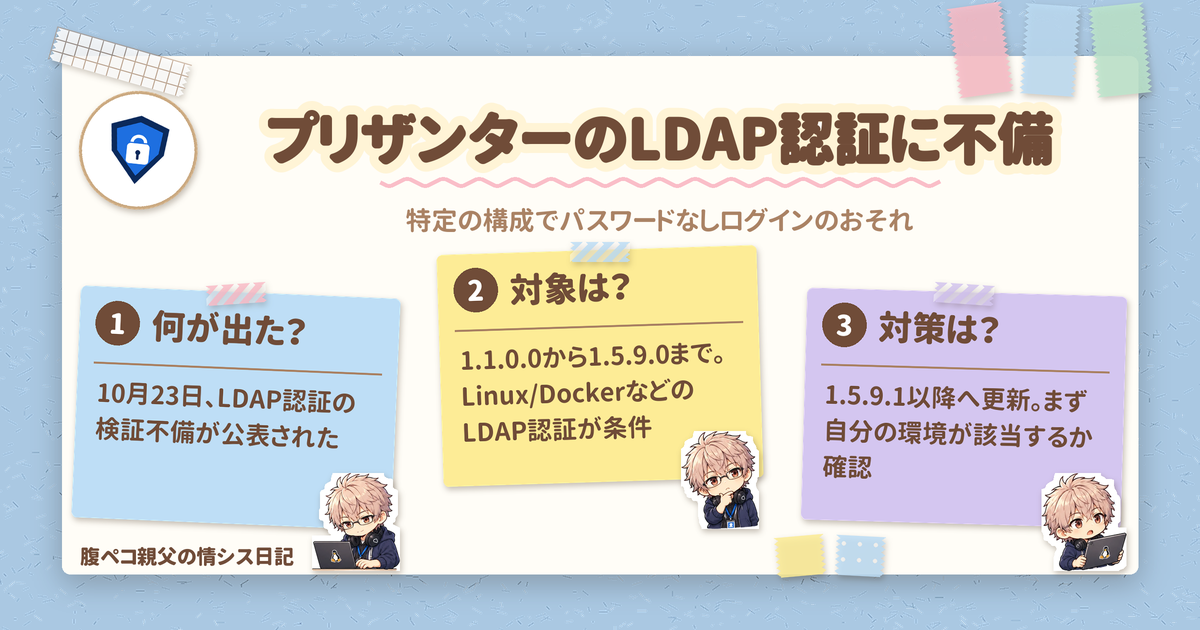
株式会社インプリムは2026年10月23日、プリザンターの LDAP 認証に、特定の構成で細工されたリクエストに対してパスワードを正しく検証しない不備があると公表しました。有効なログインIDを知る第三者が、パスワードなしでログインできるおそれがあります。社内の業務システムでプリザンターを LDAP 認証で運用している管理者・導入担当に関係する話で、修正版は 1.5.9.1 です。
プリザンターの脆弱性、結論は「該当するか確かめて 1.5.9.1 へ」
結論から言うと、LDAP 認証を使っているプリザンターは、まず自分の環境が該当するかを確かめ、該当または判断がつかないなら 1.5.9.1 以降へ更新するのがおすすめです。対象は Community Edition と Enterprise Edition の両方で、バージョンは 1.1.0.0 から 1.5.9.0 までです。1.5.9.0 には修正が含まれません(出典: プリザンター公式のお知らせ)。
この件は JVN#82312317、CVE-2026-113438(CWE-304)として JVN にも掲載されています。ログインされた場合は、そのユーザーの権限で、登録情報の閲覧・改ざん・削除が行われる可能性があるとされています。深刻度の目安は、JVN の表記で CVSS v4.0 が 6.9、v3.0 が 6.5 です。
プリザンターが対象になる2つの条件
プリザンターのこの脆弱性は、LDAP 認証を使っていれば該当する、というものではありません。公式のお知らせでは、次の2つを両方満たす場合が該当します。
| 条件 | 内容 |
|---|---|
| 条件1: 動作環境 | Linux 環境(Docker 版を含む)で動作している。または Windows 環境で「DsProvider」に「Novell」を指定している |
| 条件2: 接続先の LDAP サーバー | Active Directory、または匿名バインドを許可している OpenLDAP・389 Directory Server など |
逆に、次のものは対象外、または影響を受けないと案内されています。
| 項目 | 状況 |
|---|---|
| Windows 環境で DsProvider が既定値(null) | 対象外 |
| ローカル認証、SAML 認証、パスキー認証、二段階認証(メール・TOTP)、統合 Windows 認証 | 影響を受けない |
| LDAP 認証とローカル認証の併用(Provider: “LDAP+Local”) | 影響を受けるのは、LDAP でログインするユーザーのみ |
| プライベートクラウド、Pleasanter.net | LDAP 認証が未設定のため対象外 |
プリザンターの設定を確認する4つのポイント
公式が案内している確認の観点は次のとおりです。設定ファイルを開いて、上から順に見ていけば判断できます。
- Authentication.json の「Provider」: “LDAP” または “LDAP+Local” になっているか。どちらでもなければ、この件の LDAP 認証は使っていません
- 「DsProvider」(Windows 環境の場合): Novell か null か。DsProvider は 1.3.41.0 以降で追加された項目です。Novell なら条件1に当てはまり、null なら対象外です
- 接続先 LDAP サーバーの種類と匿名バインドの許可状況: Active Directory か、匿名バインドを許可している LDAP サーバーか
- 現在のバージョン: 1.5.9.1 未満かどうか
Linux や Docker で動かしている環境は、DsProvider の確認は不要で、条件1に当てはまります。そのうえで、接続先が条件2に当てはまるかを見る流れです。
プリザンターの更新と、やっておきたいこと
対策は、1.5.9.1 以降へのバージョンアップです。GitHub のリリースノートでも、1.5.9.1 の修正はこの LDAP 認証の問題の1件だけです(Implem.Pleasanter のリリース)。更新の手順は、公式のお知らせから案内されている公式マニュアルのバージョンアップと移行のページにまとまっています。
最新版への更新が難しい場合、JVN には、開発者がワークアラウンドの適用を推奨していると書かれています。具体的な内容は JVN にも公式のお知らせにも載っておらず、詳細は開発者であるインプリムへ問い合わせる案内です。
おすすめの進め方は次のとおりです。
- 対象かどうかが分かった時点で、更新の日時と、止められる時間帯を決める
- 更新前に、データベースと設定ファイルのバックアップを取る
- 更新後は、LDAP のユーザーで正しいパスワードでログインできること、通常の画面が表示されることを確認する
- 悪用の有無について、発表資料には記載がありません。気になる場合は、ログイン履歴などを見直しておく
まず Authentication.json を開く
公式の確認手順は、Authentication.json の Provider を見るところから始まります。冷蔵庫の中身を見てから献立を決めるように、設定ファイルを開いて現状を把握してから、更新の段取りを決めると迷いません。
ほかの技術ネタは、技術ネタの記事一覧からどうぞ。
出典: インプリム公式のお知らせ、JVN#82312317、GitHub のリリース(いずれも2026年10月23日)
ITもごはんも、腹八分目が長続きのコツ!
コメント