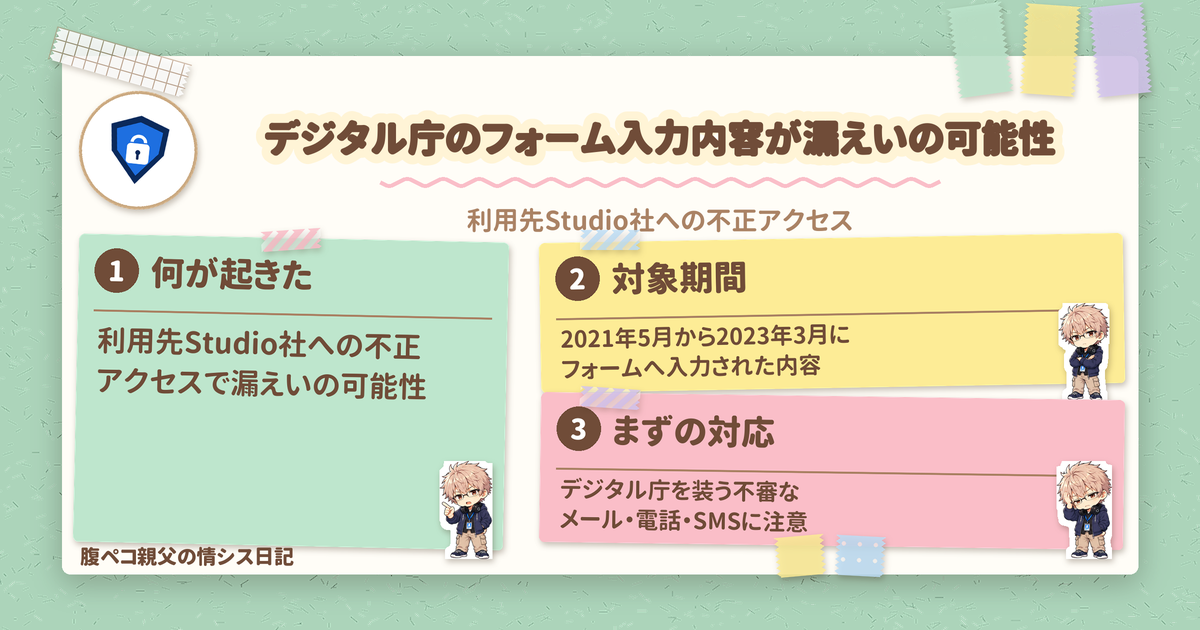
デジタル庁は2026年10月22日、ホームページ運営の一部に使っていたStudio株式会社が第三者から不正アクセスを受け、問い合わせフォームに入力された個人情報が外部に漏えいした可能性があると発表しました。2021年5月から2023年3月までにフォームを使った人が、対象になり得ます。
結論から言うと、心当たりのある人は、デジタル庁や関係機関を装った不審なメール・電話・SMSに注意するのが先決です。 なお、現時点で、漏えいした情報が悪用されるなどの二次被害は確認されていない、とデジタル庁は説明しています。出典は、デジタル庁の報道発表「Studio株式会社における不正アクセスによる個人情報の漏えいの可能性について(デジタル庁)」です。
Studioへの不正アクセスで分かったこと(デジタル庁の発表)
デジタル庁によると、2026年10月16日にStudio社から報告がありました。第三者が同社のクラウド環境に不正にアクセスし、環境内のデータを外部から取得できる状態にしていたことを確認した、という内容です。
そのうえで、漏えいした可能性のある個人情報の範囲は、現在も精査中です。対象になり得るのは、デジタル庁ホームページのお問合せフォームに、2021年5月から2023年3月までに入力された内容です。
Studioの件で対象になり得る入力内容と件数
デジタル庁の発表に書かれている、Studioの件の区分ごとの件数は、次のとおりです。いずれも「最大」の件数です。
| 問い合わせの区分 | 件数(最大) | 項目 |
|---|---|---|
| 一般的な意見・要望 | 8,833件 | 氏名・メールアドレス・問合せ内容 |
| 採用 | 250件 | 氏名・メールアドレス・電話番号・問合せ内容 |
| 接種証明書アプリ | 3,661件 | 氏名・メールアドレス・問合せ内容 |
| マイナちゃん着ぐるみ借用 | 117件 | 氏名・メールアドレス・所属・送付先住所・電話番号等 |
| ワークショップ等の参加関連 | 462件 | 氏名・メールアドレス・所属・電話番号等 |
氏名やメールアドレスなどは、最初の4区分では任意で記入した場合に限られると、発表に注記があります。
各区分の最大値を足すと13,323件になります。ただし、公式の合計ではありません。漏えいした可能性がある個人情報の範囲は精査中で、実際の件数は変わることがあります。
また、これとは別に、Studioのアカウント情報35件(デジタル庁の職員、またはデジタル庁の委託事業に従事する人の氏名・メールアドレス)も対象です。
Studioの件で、デジタル庁のフォームに心当たりのある人がやっておきたいこと
Studioへの不正アクセスについて、デジタル庁は次のように呼びかけています。
- デジタル庁や関係機関を装った、不審なメール・電話・SMSに注意する
- 身に覚えのない連絡のリンクや添付ファイルは開かない
- パスワードなどの認証情報や、クレジットカード情報は入力しない
- デジタル庁がメールや電話でそうした情報を尋ねることはない
おすすめは、2021年から2023年にかけてデジタル庁のフォームから問い合わせた記憶があれば、そのとき使ったメールアドレス宛ての連絡を、しばらく慎重に見ることです。区分は、一般的な意見・要望、採用に関するお問合せ、接種証明書アプリ、マイナちゃん着ぐるみ借用、ワークショップ等の参加関連の5つです。
発表の問い合わせ先は、デジタル庁 国民向けサービスグループ 省庁統一ウェブサイト担当です(メールアドレスは報道発表のページに掲載)。ページの末尾には、デジタル庁の代表電話も載っています。ただし、デジタル庁が対象者へ個別に連絡するかどうかは、発表からは分かりません。連絡を待たず、不審な連絡への警戒を先に始めておくのが安全です。
デジタル庁のフォームとは別に、Studioを使っているサイト運営者は
デジタル庁の発表とは別に、Studio社はお知らせのページで、利用者に次の対応を求めています。このページは10月16日に公開され、その後10月17日・18日に更新されています。
- パスワードの変更(メールアドレスとパスワードでログインしている人が対象。Google や Facebook だけでログインしている人は不要)。他のサービスで同じパスワードを使っていれば、そちらも変更する
- ライブプレビューURLの削除(必要なら、削除したあとで再発行する)
- 便乗フィッシングへの注意
同社は、実際にデータが取得されたとは確認していないものの、取得されたものとして対応していると説明しています。さらに、続報が出る予定とも案内されているので、デジタル庁の発表とあわせて定期的に見ておきたいところです。
まとめ:Studioへの不正アクセスとデジタル庁の発表のポイント
- デジタル庁は2026年10月22日、ホームページ運営に使っていたStudio株式会社への不正アクセスで、問い合わせフォームの入力内容が漏えいした可能性を発表した
- 対象になり得るのは、2021年5月から2023年3月までの入力内容。各区分の最大値を足すと13,323件だが、公式の合計ではなく、範囲は精査中
- 現時点で二次被害は確認されていない。デジタル庁を装う不審なメール・電話・SMSに注意する
- 一方、Studioを使うサイトの運営者は、Studio社の案内に沿ってパスワード変更などを行う
情報は2026年10月22日時点です。ほかの IT の話題は、当ブログの技術ネタカテゴリーからどうぞ。
ITもごはんも、腹八分目が長続きのコツ!
コメント