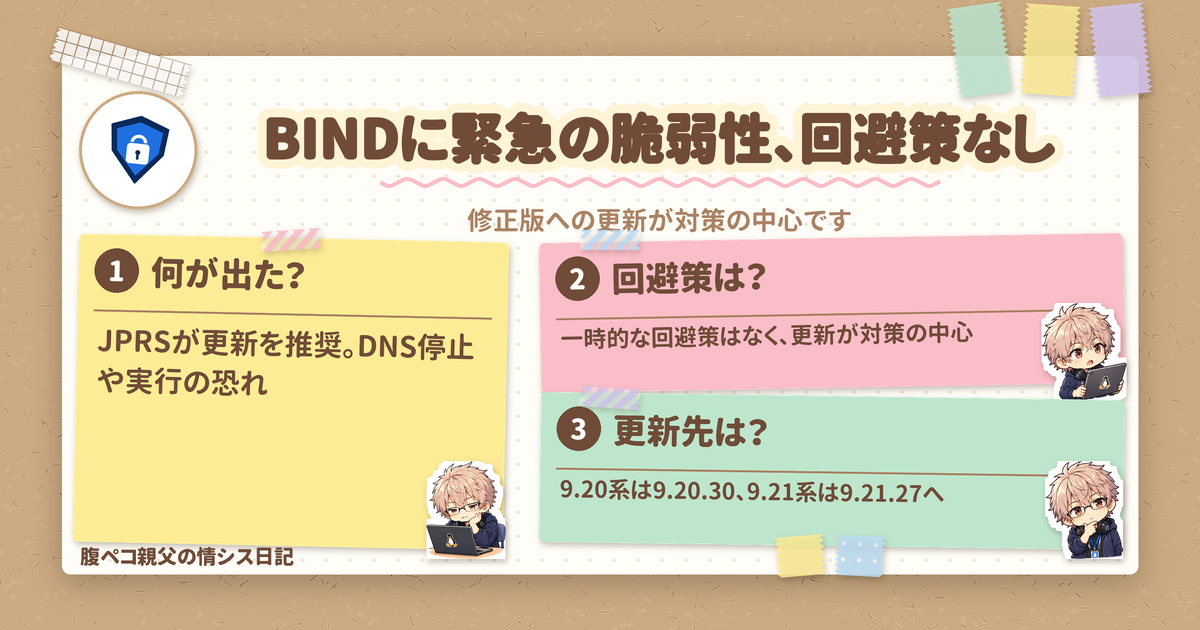
JPRSは2026年10月22日、DNSサーバーソフトBIND 9の脆弱性CVE-2026-94300について、緊急の注意喚起を出しました。DNSサービスの停止、またはリモートコード実行につながる恐れがあり、一時的な回避策はありません。自社でBINDを動かしている管理者や情シスは、バージョンの確認が必要です。出典はJPRSの注意喚起と、開発元ISCのセキュリティアドバイザリです。
BINDの更新が必要な理由は「回避策なし」
結論から言うと、BINDを使っているなら、自分のバージョンを確認して、修正版へ更新するのがおすすめです。JPRSはバージョンアップを強く推奨しています。
理由は3つです。
- JPRSも開発元のISCも、一時的な回避策は存在しないとしています。設定変更でしのぐ道がなく、更新が対策の中心になります
- JPRSによると、BIND 9.11.0以降のすべてのBIND 9が該当します。古い系列も含まれるため、影響範囲が広いといえます
- ISCの評価は深刻度High、CVSS v3.1は8.1です
一方で、ISCは実際に悪用されている事例は把握していないとしています。ただ、回避策がないので、更新の予定は早めに立てておきたいところです。
BIND 9の脆弱性は何が起きるのか
原因は、GSS-TSIG(RFC 3645)で電子署名されたUDPメッセージの扱いです。攻撃者がこのメッセージを入手し、TSIG鍵が有効な間に再送すると、namedのメモリが壊れます。攻撃者が管理するゾーンへの細工した問い合わせを併用すると、リモートコード実行に至る可能性があるとISCは説明しています。成立の難しさを示すCVSSの攻撃条件の複雑さは「高」(AC:H)です。
影響は、プログラムの異常終了によるDNSサービスの停止、またはリモートコード実行です。JPRSは、外部からのnamedへの攻撃が可能になると説明しています。GSS-TSIGを使っていない構成でも影響を受けるかは、JPRSとISCのどちらにも記載がありません。そのため、自分の環境が当てはまるかを判断するよりも、9.11.0以降は一律に更新の対象と考えるのが安全です。
DNSが止まると、社内の名前解決が止まり、業務システムやメールにも影響が広がります。BINDは、社内DNSや公開DNSの要として動いていることが多いので、影響の大きさは想像しやすいはずです。
BIND 9の影響を受けるバージョンと修正版
ISCのアドバイザリが示す範囲は、次のとおりです。
| 系列 | 影響を受ける範囲 | 修正版 |
|---|---|---|
| BIND 9.20系 | 9.20.0〜9.20.29 | 9.20.30 |
| BIND 9.21系 | 9.21.0〜9.21.26 | 9.21.27 |
| BIND 9(9.11系〜9.18系) | 9.11.0〜9.18.50 | アドバイザリ本文に記載なし |
| Supported Preview Edition | 9.11.3-S1〜9.18.50-S1、9.20.9-S1〜9.20.29-S1 | 9.20.30-S1 |
JPRSの推奨対応は、BIND 9.20.30への更新、または各ディストリビューションベンダーが提供する更新の適用を、速やかに行うことです。ISCは、今のバージョンに最も近い修正版へのアップグレードを勧めています。
9.18系以前を使っている場合は、修正版がアドバイザリ本文に載っていません。どの版へ上げるかは、ISCの公式ページで確認してください。
BINDのパッケージ版は、ベンダーの案内も見る
LinuxのOS標準パッケージのBINDは、ISCの配布版とバージョン番号などが異なる場合があります。ISCの版番号だけで判断せず、使っているディストリビューションの更新情報を確認してください。修正パッケージがいつ出るかは、各ベンダーの案内を見る必要があります。
なお、ISCの脆弱性マトリクスでは、9.20.30(2026年10月21日)が4件のCVEを修正した版として載っています。JVN(JVNVU#91196958)も、翌22日に今回を含むBINDの脆弱性4件を公開しています。今回の更新で、ほかの3件もまとめて対応できる可能性があります。詳しくはJVNと、ISCの脆弱性マトリクスを参照してください。
現場で起きそうなこと
DNSサーバーは、静かに動き続けるぶん、更新の対象から漏れやすい存在です。古いBINDが、検証環境や拠点のサーバーに残りがちです。倉庫の奥に残った古い在庫のように、気づいたときには数が合わなくなります。BINDが動いている場所を、まず洗い出すことが、最初の一歩です。
BINDの更新のおすすめの順番
- BINDを動かしているサーバーを洗い出し、バージョンを一覧にする
- 系列ごとに、更新先を決める(9.20系なら9.20.30、9.21系なら9.21.27)
- 9.18系以前は、ISCの公式ページで修正版の有無を確認し、移行先を決める
- パッケージ版は、ディストリビューションの更新情報を確認して適用する
- 更新後は、名前解決が正常に動くことを確認する
ほかのITの話題は、技術ネタの記事一覧からどうぞ。2026年10月23日時点の情報です。
ITもごはんも、腹八分目が長続きのコツ!
コメント