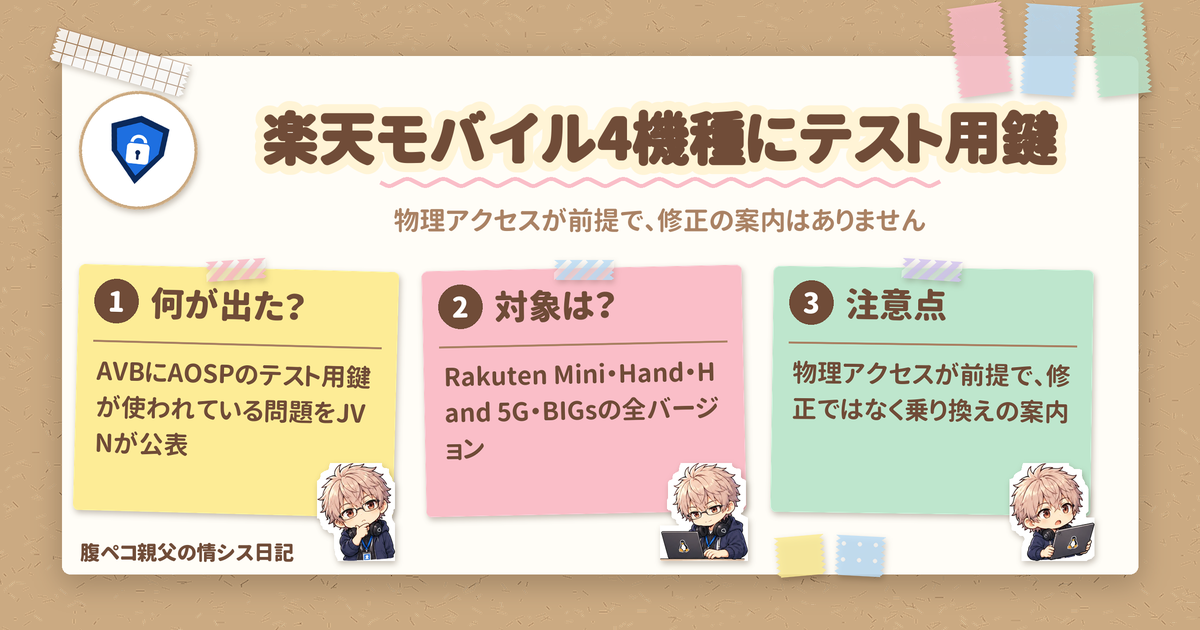
楽天モバイルが提供する複数のスマートフォンで、Android Verified Boot(AVB)に AOSP のテスト用鍵が使われている問題が、JVN から 2026年10月14日付で公表されました。JVN のページには公開日のみが載っていて、時刻の記載はありません。
「引き出しの Rakuten Hand、もう使ってないけど大丈夫?」。こう聞かれる場面は、ありそうです。
結論から言うと、対象の 4 機種はすべてサポートが終了していて、公式の案内は「修正」ではなく「別の製品への乗り換え」です。ただし、想定される影響は「物理的アクセス」が前提です。公式に書かれていることだけを整理します。まず表で全体像をどうぞ。
| 項目 | 内容 |
|---|---|
| 何が公表された? | AVB 機能に、既知のテスト用鍵がそのまま使われている問題(JVN#47427200 / CVE-2026-107153) |
| 対象機種 | Rakuten Mini、Rakuten Hand、Rakuten Hand 5G、Rakuten BIGs。いずれも「すべてのバージョン」 |
| 想定される影響 | 端末に物理的にアクセスされると、細工されたシステムイメージをインストールされる可能性がある |
| 公式の対策 | 現行製品の利用を停止し、後続製品に乗り換える(修正プログラムの提供は書かれていません) |
一次情報は、次の JVN・JVNDB・CVE レコードと、楽天モバイルのサポートページです。
楽天モバイルのスマホ4機種で、何が公表されたのか
JVN の題名は「楽天モバイルの複数のスマートフォンの Android Verified Boot 機能において既知のテスト用鍵がそのまま使用されている問題」です。概要には、楽天モバイル株式会社が提供する複数のスマートフォンで、AVB 機能に AOSP のテスト用鍵が使用されている、と書かれています。
CVE は CVE-2026-107153 です。脆弱性の種類は「脆弱な認証情報の使用」(CWE-1391)、CNA(CVE の採番機関)は JPCERT/CC で、CVE レコードの公開は 2026年10月14日 05:12:36(UTC)です。
ごはんにたとえるなら、「お店の入口に、見本として配られている共通の鍵を、そのまま本番の扉に付けていた」という話に近いです。これは分かりやすくするためのたとえで、公式の説明文ではありません。
楽天モバイルの対象機種とサポート終了の状況
対象は、JVN の表記で Rakuten Mini、Rakuten Hand、Rakuten Hand 5G、Rakuten BIGs の 4 機種です。JVNDB と CVE レコードも、同じ 4 機種を挙げ、いずれも「すべてのバージョン」としています。楽天モバイルのサポートページでの表記は「Rakuten BIG s」です。
JVN には、開発者によると当該製品はすでにサポートが終了している、と書かれています。楽天モバイルのサポートページに載っているサポート終了日は、次のとおりです。
| 機種 | サポート終了日(楽天モバイルのサポートページの記載) |
|---|---|
| Rakuten Mini | 2023年11月28日(火) |
| Rakuten Hand | 楽天モバイルのサポートページで確認してください |
| Rakuten Hand 5G | 2025年12月31日(水) |
| Rakuten BIG s | 2024年8月23日(金) |
Rakuten Hand は、サポートが終了していることまでは JVN に書かれていますが、終了日はこの記事では扱いません。
楽天モバイルの問題で想定される影響と、物理アクセスという前提
JVN が示す想定される影響は、当該デバイスへの物理的アクセスにより、細工されたシステムイメージをインストールされる可能性がある、というものです。CVE レコードの説明も、物理的にアクセスできる攻撃者は、細工されたシステムイメージを端末にインストールできる可能性がある、という内容です。
評価値は、JVN に次のように載っています。
| 評価 | 基本値 | 攻撃元区分 |
|---|---|---|
| CVSS v4.0 | 7.0 | 物理(AV:P) |
| CVSS v3.0 | 6.6 | 物理(AV:P) |
どちらも攻撃元区分は「物理」です。つまり、離れた場所からネットワーク越しに、という話ではなく、端末に物理的に触れられることが前提です。ここを落として読むと、公式の書き方とずれます。
楽天モバイルのサポートページ(Rakuten Mini・Rakuten Hand 5G・Rakuten BIG s で確認した記載)にも告知があります。2026年9月28日(月)時点で、攻撃者が製品の設定を変更できる恐れのある脆弱性が判明している、という趣旨です。内容は、ファームウェアの正当性を確認する仕組みに不備があり、改ざんされたファームウェアが正規のものと認識される可能性がある、というものです。
想定される影響として、攻撃者により改ざんされたファームウェアがインストールされ、端末の権限取得や不正なプログラムの実行、または製品の設定変更が行われる可能性がある、とも書かれています。Rakuten Mini のページでは、その主語が「端末を一時的に操作できる攻撃者」になっています。
なお、楽天モバイル側の告知は「9月28日時点」と書かれていて、JVN の公開(10月14日)より前です。告知そのものの掲載日は、サポートページに記載がありません。
楽天モバイルが案内する対策と、書かれていないこと
対策は、JVN も楽天モバイルも同じ方向です。
- JVN の対策欄は、現行製品の利用を停止し、後続製品に乗り換える
- 楽天モバイルのサポートページ(4 機種)は、サポートが終了しているため、本製品の使用は継続せず、他製品を利用することを推奨する
修正プログラムの提供は、公式には書かれていません。 「アップデートで直る」とは読めない書き方です。
一方で、次のことは JVN・楽天モバイルの公式には書かれていません。この記事でも推測では書きません。
- ユーザーが取れる具体的な対処(ブートローダーのロック状態の確認方法、初期化など)
- AVB のテスト用鍵の技術的な悪用手順
- 国内の該当台数
- 乗り換えの際の連絡手段や窓口
楽天モバイルの旧機種が残る現場で、情シス担当者が見ること
ここから先は、公式には書かれていない、僕の提案です。対処手順ではなく、見る場所の整理です。
- 該当機種が残っていないか見る(提案): 社用スマホや、予備として引き出しに入っている端末に、対象の 4 機種がないかを、資産台帳などで見る。公式には書かれていない進め方です
- 使い続ける端末を決める(提案): 公式の案内は「使用は継続せず、他製品へ」です。使い続ける場合の扱いは、公式には書かれていません。社内で判断する前に、楽天モバイルの案内を確認してください
- 置き場所を見る(提案): 影響は物理アクセスが前提です。誰でも触れる場所に置かれていないかを見る、という考え方があります。これも公式には書かれていません
実際の画面や条件は、機種や環境で違うことがあります。作業の前に、楽天モバイルの各サポートページで確認してください。
あるある(想定):楽天モバイルの旧機種が社内に残る現場
これは実際にあった話ではなく、ありがちな想定です。
「サポートは終わったけど、通話用や予備でまだ引き出しにある」。そういう端末が、現場に一定数ありそうです。
冷蔵庫の奥に、賞味期限が切れた調味料が残っているようなものです。普段は誰も気にしませんが、サポート終了の端末は、中身の手入れがもう届かないことは覚えておくとよさそうです。
楽天モバイルの件、注意点と記載がないこと
| 項目 | 状況 |
|---|---|
| 前提条件 | 想定される影響は、端末への物理的アクセスが前提(攻撃元区分は物理) |
| 修正プログラム | 提供は書かれていない。公式の案内は乗り換え |
| 対象 | 4 機種のすべてのバージョン。いずれもサポート終了 |
| 公開の時刻 | JVN・JVNDB は日付のみで、時刻の記載なし |
| Rakuten Hand のサポート終了日 | 楽天モバイルのサポートページで確認してください |
| 具体的な対処手順 | 公式には書かれていない |
「今すぐ全部の端末を回収だ」と言うつもりはありません。ただ、対象機種がサポート終了で、修正ではなく乗り換えが案内されていることは、手元の端末を見直すきっかけになります。
関連するニュースは、ITニュースのカテゴリーでも読めます。
参考リンク(公式)
- JVN#47427200(JVN)
- JVNDB-2026-000147(JVN iPedia)
- CVE-2026-107153(CVE Program のレコード)
- Rakuten Mini サポート情報(楽天モバイル)
- Rakuten Hand サポート情報(楽天モバイル)
- Rakuten Hand 5G サポート情報(楽天モバイル)
- Rakuten BIG s サポート情報(楽天モバイル)
ITもごはんも、腹八分目が長続きのコツ!
コメント