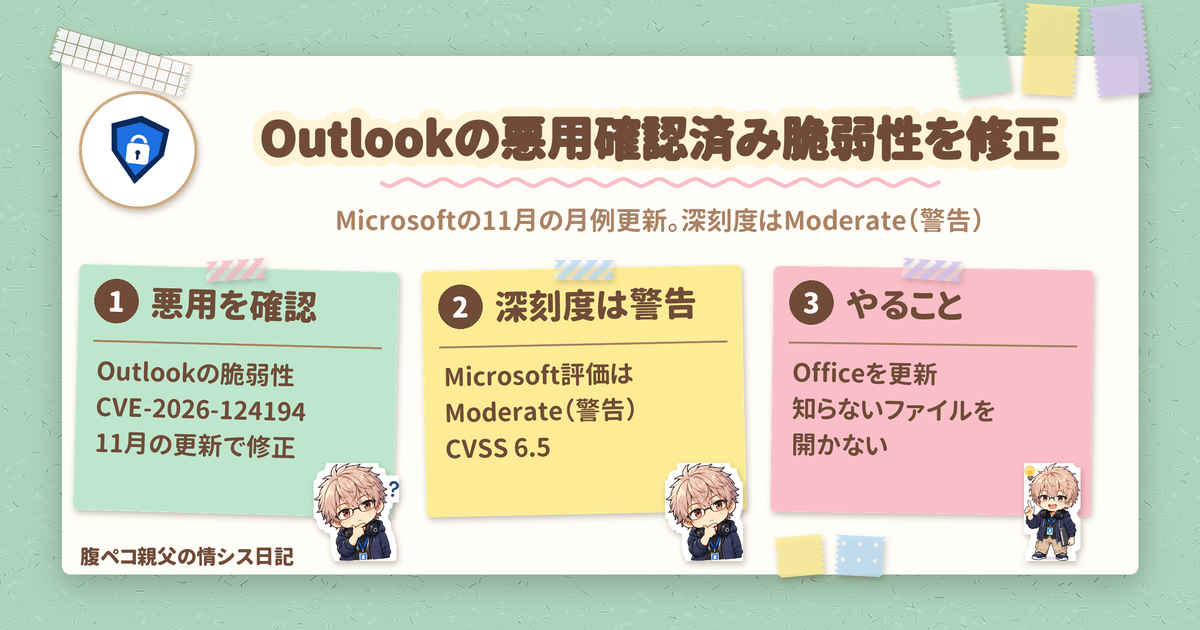
Outlookの脆弱性 CVE-2026-124194 を、Microsoft が2026年11月10日 8:00(米国太平洋時間、日本時間では11日 1:00)公開の11月の月例セキュリティ更新で修正しました。この脆弱性は悪用が確認されています。セキュリティ更新ガイドの影響製品の一覧に載っているのは、Microsoft 365 Apps for Enterprise と Office LTSC 2024/2021 です。
先に結論です。Microsoft の深刻度の評価は Moderate(警告)ですが、悪用が確認されているので、Office の更新は早めに当てておくのがおすすめです。Windows の11月の更新も一緒に済ませておきましょう。
Outlookの脆弱性 CVE-2026-124194 で何が起きるのか
Microsoft のセキュリティ更新ガイド(CVE-2026-124194)によると、名称は「Microsoft Outlook Spoofing Vulnerability」で、影響はなりすまし(Spoofing)です。
| 項目 | 内容 |
|---|---|
| 深刻度(Microsoft の評価) | Moderate(警告) |
| CVSS 3.1 の基本値 | 6.5 |
| 悪用 | Exploitation Detected(悪用を確認) |
| 一般への公開 | No |
Microsoft の説明を要約すると、Outlook が危険な操作をユーザーに警告しない欠陥で、認証されていない攻撃者がネットワーク経由でなりすましを行える、というものです。
FAQ に書かれた攻撃の流れは次のとおりです。
- 認証されていない攻撃者が、細工したメッセージファイルを送り、影響を受けるバージョンの Outlook で開くようユーザーに仕向ける
- ファイルを開くと、Outlook が通常の外部コンテンツの警告を出さずに、攻撃者の管理するネットワーク上の場所へ接続することがある
- その結果、ユーザーになりすますのに使える認証情報が漏えいする可能性がある
FAQ では、この脆弱性はユーザーの NTLMv2 ハッシュを攻撃者に開示し、攻撃者はそれを使ってそのユーザーとして認証し得る、とも説明されています。
ここで大事なのが、悪用にはユーザーの操作が必要な点です。FAQ によると、必要な操作は攻撃者が送った悪意のある Office ファイルを開くことで、プレビューウィンドウ(Preview Pane)は攻撃の経路ではないと明記されています。メールを一覧でプレビューしただけで危ない、という話ではありません。
なお、11月の更新データ(CVRF)で悪用あり(Exploited: Yes)とされているのは、この CVE-2026-124194 の1件だけです。一般に公開済みとされた脆弱性は0件でした。
影響を受けるOutlook(Office)と修正版
セキュリティ更新ガイドの影響製品の一覧は、32ビット版と64ビット版を合わせて次の6件で、いずれも状態は修正済み、利用者の対応が必要(customerActionRequired)とされています。
| 製品 | 修正版の目安 |
|---|---|
| Microsoft 365 Apps for Enterprise(32ビット・64ビット) | Office のセキュリティ更新のリリースノートを参照(11月10日の Current Channel は Version 2610、Build 20527.20196) |
| Microsoft Office LTSC 2024(32ビット・64ビット) | 16.0.17932.21140 |
| Microsoft Office LTSC 2021(32ビット・64ビット) | 16.0.14334.21048 |
Current Channel 以外(Monthly Enterprise Channel など)のビルドは、Microsoft 365 Apps のセキュリティ更新のリリースノート(Microsoft Learn)にチャネルごとに載っています。CVE-2026-124194 は、このページの11月10日の Outlook の修正一覧に含まれています。
Office 2019・Office 2016、新しい Outlook for Windows、Outlook for Mac は、この影響製品の一覧に載っていません。ただし、影響がないとも書かれていません。攻撃の規模や標的も、今回の発表には書かれていません。
Windows側の11月の更新プログラム
CVE-2026-124194 の修正は Office 側ですが、同じ日に Windows の月例更新も出ています。
| 対象 | 更新プログラム | OS ビルド |
|---|---|---|
| Windows 11 version 26H2・25H2(全エディション)、version 24H2(Enterprise と Education) | KB5132061 | 26300.9974/26200.9974/26100.9974 |
| Windows 11 version 26H1 | KB5132059 | 28000.3501 |
| Windows 11 version 23H2 | KB5131087 | 22631.7711 |
| Windows 10 ESU、Windows 10 Enterprise LTSC 2021、Windows 10 IoT Enterprise LTSC 2021 | KB5131096 | 19045.7846/19044.7846 |
サポートの区切りも、いくつか書かれています。
- Windows 11 version 23H2 の Enterprise と Education は、この2026年11月のセキュリティ更新が最後です。以後は毎月のセキュリティ更新を受け取れません。Microsoft は、対象のデバイスをサポート中のバージョンへ更新するよう勧めています
- 法人の Windows 10 version 22H2 がセキュリティ更新を受け続けるには、ESU の Year 2 ライセンスが必要です
- Windows 10 Enterprise LTSC 2021 の無償サポートは、2027年1月12日に終わります
管理者が押さえておきたいKB5132061の変更点
Outlookの話とは別に、KB5132061 には法人の管理者に関係する変更が入っています。
- NTLM の署名: 匿名でない接続で、クライアントが既定で NTLM メッセージ署名を提示するようになりました。NTLM リレー攻撃への露出を減らすためのもので、署名を使っていない接続を特定する監査も用意されています
- PowerShell のスクリプト署名: 署名と署名の検証で、エンコードの検証が厳しくなりました。不正な UTF-8 エンコードを含むスクリプトは、以前は受け付けられていても、署名の検証に失敗する可能性があります。対処は、該当スクリプトを BOM 付きの正しい UTF-8 で保存し直し、署名し直すことです
- 不具合の修正: 最近のセキュリティ更新の後に USB Audio 1.0 機器がエラーコード10で起動しないことがある既知の問題、Active Directory で公開されたプリンターの追加がエラー87で失敗することがある問題(10月の更新で発生)、10月の非セキュリティプレビュー更新の後に RDP 接続が証明書の不一致で失敗することがある問題などが直っています
KB5132061 のページでは、この更新に関する既知の問題は現在把握していない、とされています。また、欧米の休暇と年末年始のため、2026年12月の後半には非セキュリティのプレビュー更新が出ません。通常の提供は2027年1月に再開です。
Outlook利用者がやっておきたいこと
- Office を更新する: Office の更新プログラムをインストールする手順(Microsoft サポート)によると、Word などの Office アプリで[ファイル]→[アカウント](従来の Outlook では[Office アカウント])を開き、[製品情報]の[更新オプション]→[今すぐ更新]を選びます。[更新オプション]が無く[バージョン情報]ボタンだけが表示されるときは、ボリュームライセンス版か、組織がグループ ポリシーで更新を管理している可能性があります。その場合は Microsoft Update を使うか、社内のヘルプデスクに相談します。更新したら、上の表の修正版以降になっているか確かめておきたいところです
- 身に覚えのないファイルを開かない: 悪用には、攻撃者が送ったファイルを開く操作が必要です。差出人に覚えのないメッセージファイルや Office ファイルは、誰が作ったか分からない差し入れと同じ。開ける前にひと呼吸おきましょう
- Windows Update も当てる: 上の表の11月の更新プログラムを入れておきます
- (管理者向け)署名付き PowerShell スクリプトを確かめる: KB5132061 を広く配る前に、署名済みスクリプトが検証に通るかを試しておくと安心です
- (管理者向け)Windows 11 23H2 の Enterprise/Education を洗い出す: 今回が最後の更新なので、サポート中のバージョンへの移行計画を立てておきたいところです
まとめ
- Microsoft は2026年11月10日(米国太平洋時間)に11月の月例セキュリティ更新を公開し、悪用が確認された Outlookの脆弱性 CVE-2026-124194 を修正しました
- 深刻度は Moderate(警告)、CVSS 3.1 の基本値は 6.5。急ぐ理由は、深刻度ではなく悪用が確認されていることです
- 悪用には悪意のあるファイルを開く操作が必要で、プレビューウィンドウは攻撃の経路ではありません
- セキュリティ更新ガイドの影響製品の一覧に載っているのは Microsoft 365 Apps for Enterprise と Office LTSC 2024/2021 です。Office と Windows の両方を更新しておくのがおすすめです
更新のたびに全部を一気に読み込もうとすると胃もたれするので、まずは「悪用あり」の1件から片づけるのがコツです。ほかの技術ネタは技術ネタの記事一覧からどうぞ。
参考(公式):
- CVE-2026-124194 Microsoft Outlook Spoofing Vulnerability(Microsoft Security Response Center)
- November 2026 Security Updates(CVRF、Microsoft Security Response Center)
- KB5132061(Windows 11 26H2・25H2・24H2、Microsoft Support)
- KB5132059(Windows 11 26H1、Microsoft Support)
- KB5131087(Windows 11 23H2、Microsoft Support)
- KB5131096(Windows 10、Microsoft Support)
- Microsoft 365 Apps のセキュリティ更新のリリースノート(Microsoft Learn)
- Install Office updates(Microsoft Support)
この記事は2026年11月11日時点の情報です。
ITもごはんも、腹八分目が長続きのコツ!
コメント