「AIの話はもうお腹いっぱい」と思っていた僕が、帰りには「もう一周聴きたい」と思ったセミナーがあります。10月に、コンラッド大阪で開かれた、パロアルトネットワークスの「Ignite on Tour」大阪会場に参加してきました。この記事では、パロアルトのセミナーの雰囲気と、アジェンダから見えるAIセキュリティの注目ポイントを、インフラ屋の目線でまとめます。
パロアルトのIgnite on Tourは、AIセキュリティの総合展示のような一日
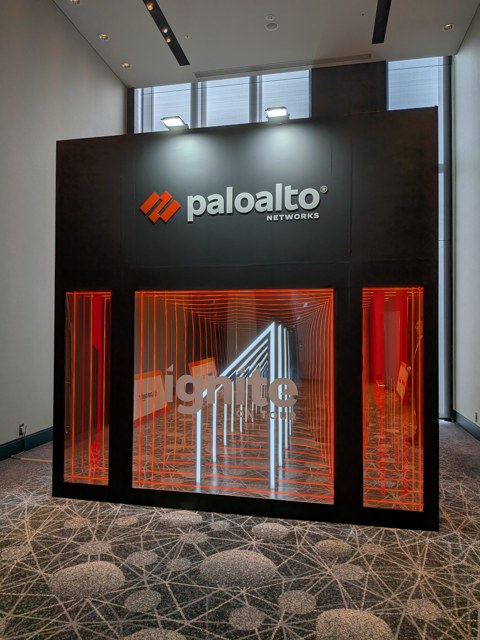
会場は、コンラッド大阪の38階です。受付を済ませると、入口にはオレンジ色に光るトンネル状のモニュメントが置かれていて、ここをくぐって会場に入る形でした。写真映えもするので、つい足が止まります。
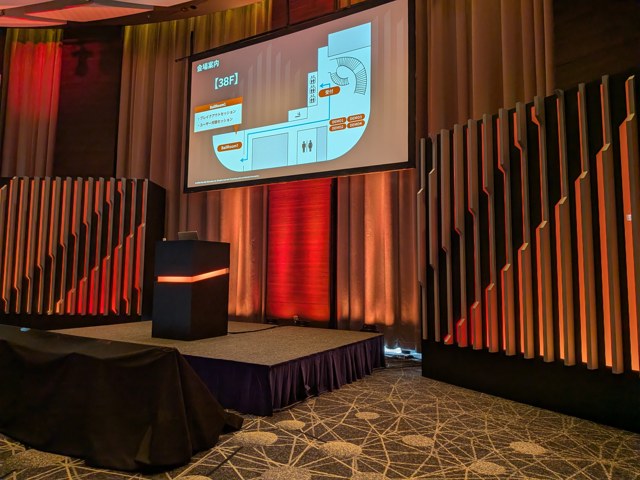
案内のスライドを見ると、メインの会場は「BallRoom1」で、ブレイクアウトセッションとユーザー対談セッションが開かれ、受付の近くには「DEMO1〜4」のコーナーが並んでいました。講演を聴くだけでなく、実際の画面を見て回れる構成です。
メモに残した僕の感想は、ひとことで言うと「AIセキュリティの内容が盛りだくさんで、充実したセミナーだった」です。ごはんにたとえるなら、前菜から〆まで全部そろった定食のようなセミナーでした。
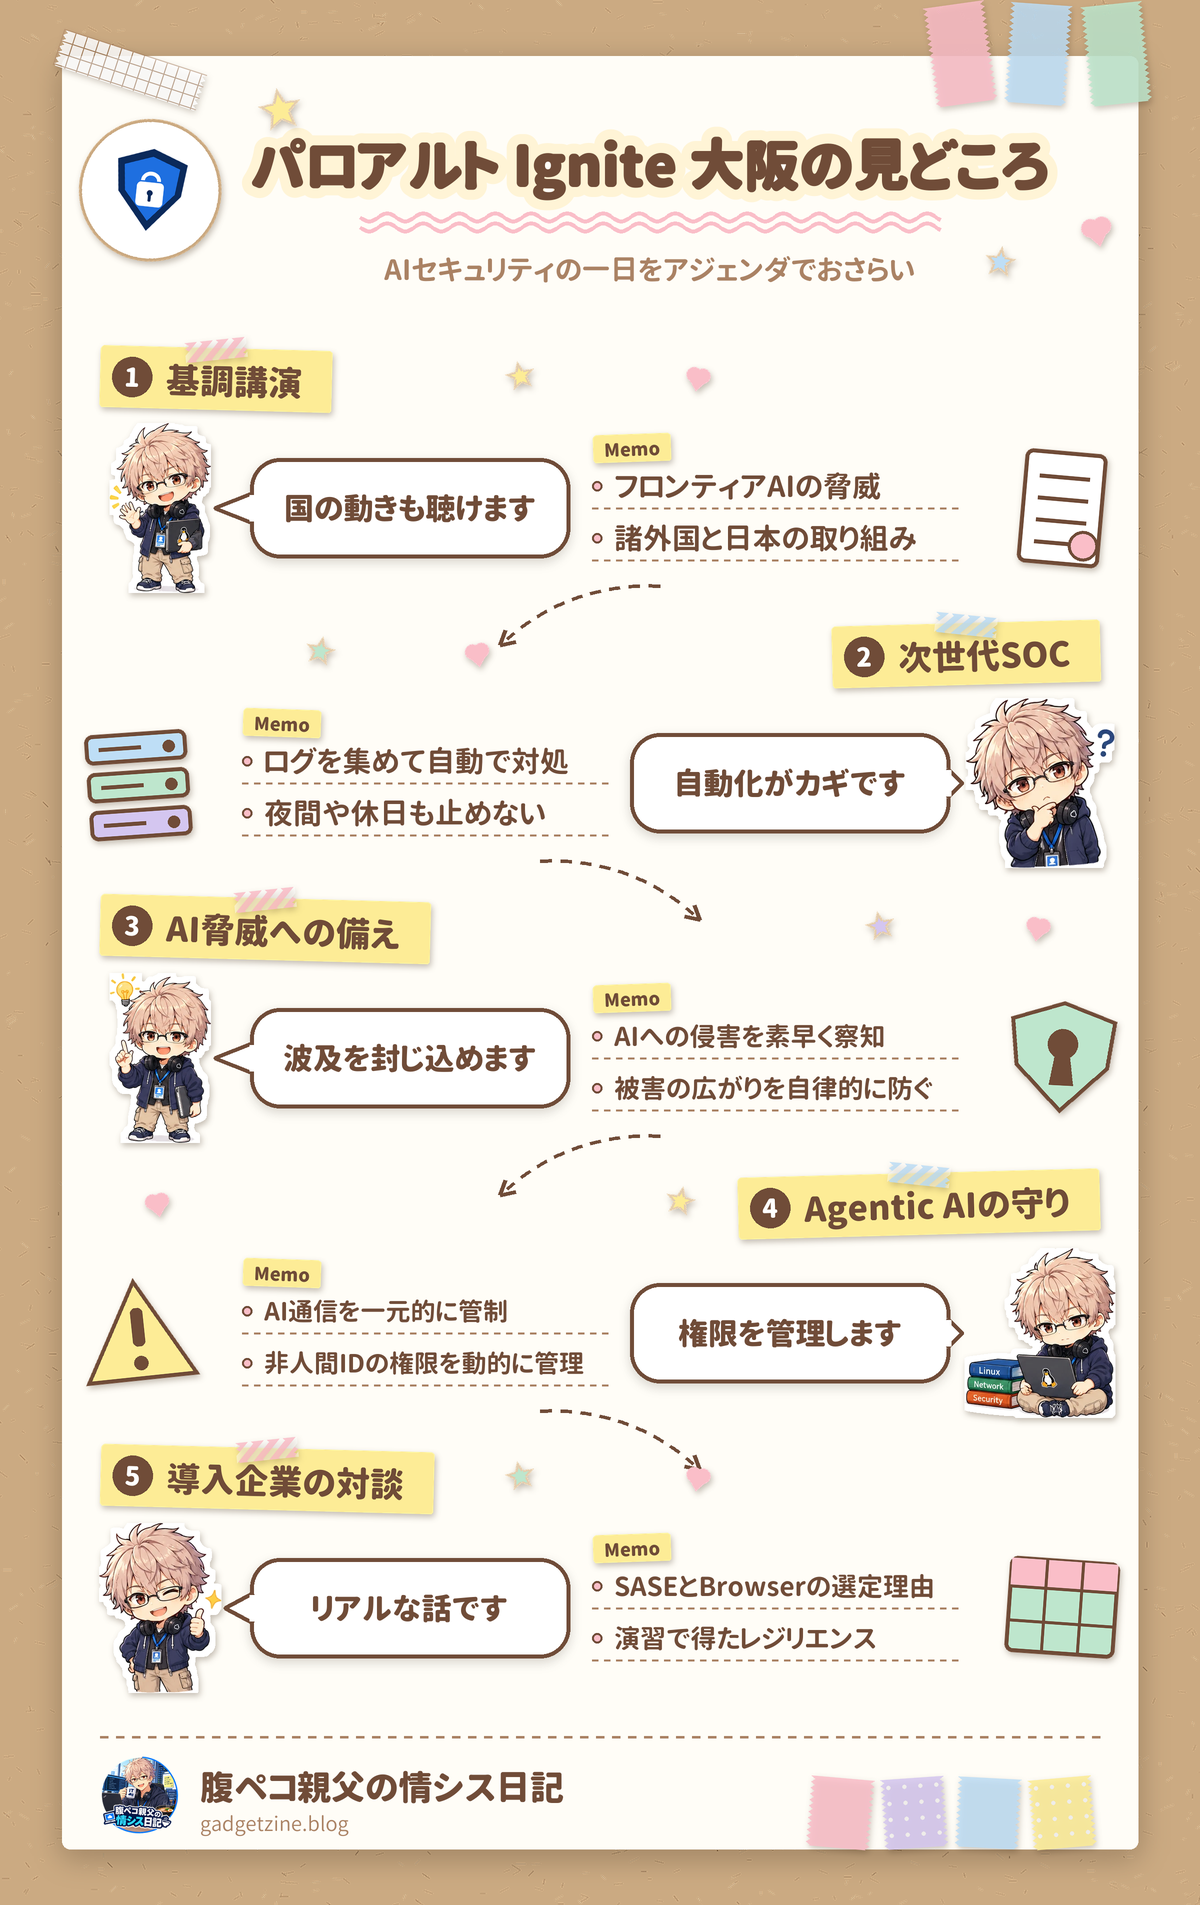
パロアルトのセミナーのアジェンダ:午前は基調講演、午後は短い4本と対談2本
アジェンダは、次のような流れでした(時刻は予告されたもので、変更される可能性があると書かれています)。
| 時間 | 内容 |
|---|---|
| 10:00〜11:30 | 基調講演 |
| 12:30〜14:55 | ブレイクアウトセッション(25分×4本) |
| 15:10〜16:55 | ユーザー対談セッション(2本) |
午前に大きな話を聴き、午後は25分ずつの短いセッションで論点を絞り、最後に導入企業の話を聴く、という順番です。これなら、集中力が切れる前に次の話題へ移れます。
基調講演:フロンティアAIがもたらす脅威と、国の動き
基調講演では、パロアルトネットワークスの日本法人のトップによる挨拶に続き、本社のPresidentが、サイバーセキュリティの最新動向と今後の取り組みを紹介する予定と書かれていました。
続いて、AIセーフティ・インスティテュートの副所長が「AIとサイバー防衛の最前線:フロンティアAIと企業の針路」と題して登壇する予定です。フロンティアAIやAgentic AIがもたらす新しいサイバー脅威の現状、諸外国の動向、日本の取り組みが取り上げられると紹介されていました。民間の製品説明だけでなく、国の立場の話が聴けるのは、基調講演ならではです。
最後は、本社のAIセキュリティ担当のPrincipal Product Managerが、フロンティアAIで速く・高度になる脅威に対抗するためのソリューションの最前線を紹介する、という構成でした。
ブレイクアウトセッション:次世代SOCから、Agentic AIの守り方まで
午後の4本は、AI時代の守り方を、角度を変えて見せてくれる内容でした。
| セッション | アジェンダの紹介文から読み取れる中身 |
|---|---|
| BS-1 自動化とAgentic AIで変革する次世代SOC運用 | Cortex XSIAMにログを集め、Prisma AccessやXDRと連携して、特権の剥奪やネットワーク制御を自動で行う話。夜間・休日の自動化から、Agentic AIによる深掘り調査まで |
| BS-2 AI脅威に立ち向かう、プラットフォーム主導のセキュリティ対策 | 業務AIの普及に伴う新しい脅威に対する実践的なユースケース。AIへの侵害が起きた瞬間に、ネットワーク全体が状況を察知し、被害の波及を自律的に封じ込める |
| BS-3 Agentic AIの真価を安全に引き出す防衛線 | AI通信の一元的な管制、非人間IDへの動的な権限管理、端末での見えない脅威の遮断 |
| BS-4 Frontier AI時代の防衛戦略 | 攻撃面を減らす「Extended Zero Trust」と、侵入後の脅威を迅速に無力化する「Threat Neutralization」の2つのDefense Frontier |
インフラを見る立場として気になったのは、BS-3の「非人間ID」です。AIエージェントが人の代わりに動くようになると、そのエージェントに、どこまで権限を持たせるかが新しい悩みどころになります。人のアカウントなら棚卸しの仕組みがありますが、AIエージェントの権限は、まだ整理しきれていない会社も多いはずです。
ユーザー対談:導入企業のリアルな話
最後の2本は、実際に使っている企業の話でした。
- FS-1「SASEの先に見えたBrowser」では、ソフトバンクが、なぜPrisma Browser & SASEを選んだのかを、現場の課題や選定のポイント、導入のリアル、ROIまで対談形式で深掘りすると紹介されていました
- FS-2「JX金属がUnit42と挑むサイバーレジリエンスの実践と学び」では、JX金属が、Unit 42との実践的な演習を通じて得た気づきと、グローバルでのセキュリティ運用の進化を語る、という内容でした
製品の紹介は、どうしても「いいところ」が中心になりがちです。導入した側の話は、選んだ理由や、導入後の課題まで聴けるので、同じ立場の人ほど参考になります。
パロアルトのブースで見た、次世代SOCとFrontier AI Defense
セッションの合間には、展示のブースも見て回りました。「Frontier AI Defense」と「Platformで進化する、次世代SOC AIとXSIAMが導くリアルタイム脅威対応」と書かれたブースには、大きなモニターが並び、人だかりができていました。
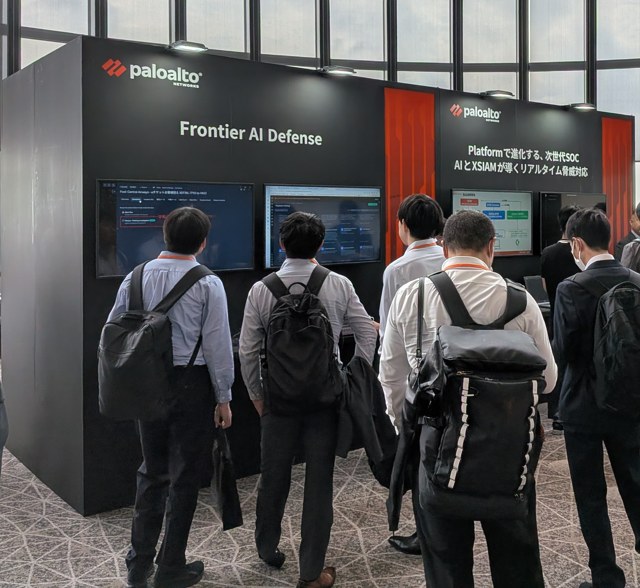
話を聴いて頭に入れたことを、実際の画面で確かめられるのは、セミナーに足を運ぶ一番のごほうびです。資料だけでは分からない「画面の動き」が見られるので、仕組みのイメージがぐっと具体的になります。
あるある:セミナーに行くと、結局いちばん気になるのは景品
さて、セミナーあるあるですが、真面目な話を聴いたあとでも、帰りの電車でいちばん頭に残るのは、景品だったりします。今回は、パロアルトのロゴが入ったルービックキューブをいただきました。
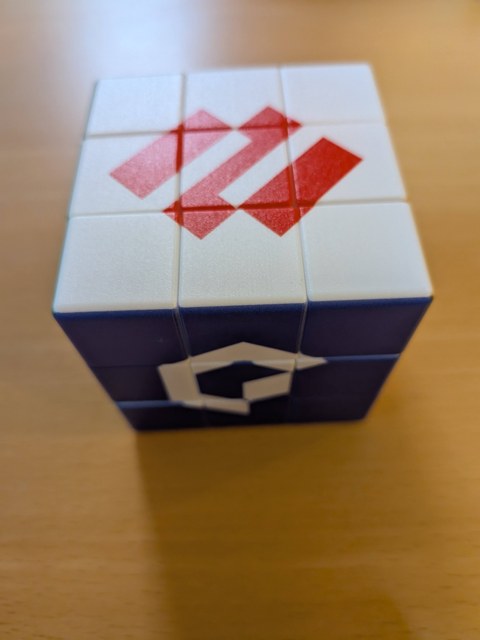
揃えるのが得意な人なら、ロゴを完成させたくなるはず。僕は、まず机の上に飾って、AIセキュリティの宿題を思い出すお守りにするつもりです。
パロアルトのセミナーに参加して持ち帰ったこと
アジェンダを通して見ると、テーマは3つに整理できます。
- 攻撃側もAIを使うので、守る側も自動化とAIで速さを合わせる必要がある
- AIエージェントという「非人間」の権限管理と通信の管制が、新しい守りどころになる
- 製品を並べるのではなく、プラットフォームとしてつなげて動かすことで、侵入後の被害を小さくする
AIの話題は日々増えますが、守る側の基本は「見える化、権限の最小化、自動で素早く止める」にあります。セミナーは、その基本を最新の話題に当てはめて整理し直す、いい機会になりました。
次の開催に興味がある人は、公式のアジェンダのページも見てみてください。今回の大阪会場のアジェンダは、Ignite on Tour Japan 大阪のアジェンダに載っています。このページには「終了いたしました」と表示されているので、次の開催は公式の案内を確認してください。
ほかのセキュリティの話題は、当ブログの技術ネタからどうぞ。
ITもごはんも、腹八分目が長続きのコツ!
コメント