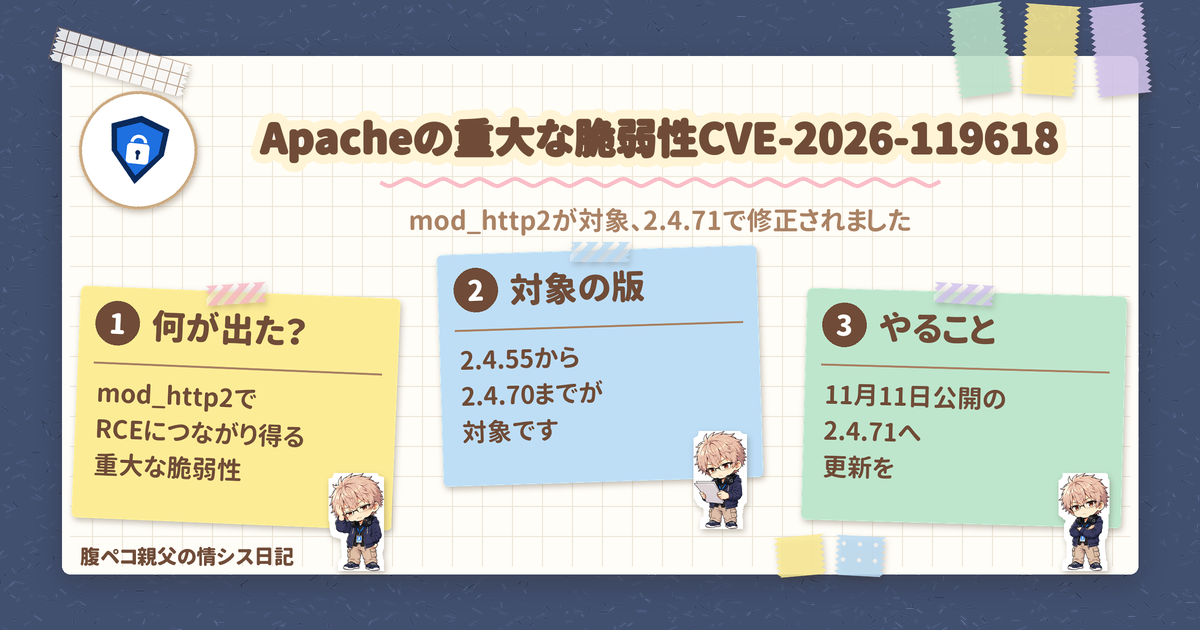
Apache HTTP Server(以下 Apache)の HTTP/2 モジュール mod_http2 に、Apache 自身が深刻度を critical(重大)とする脆弱性 CVE-2026-119618 が見つかりました。2026年11月11日に公開された修正版 2.4.71 で直っていて、2.4.55〜2.4.70 を動かしているサーバーの運営者に関係します。
結論から言うと、やることは 2.4.71 への更新です。すぐに更新できないときの一時しのぎもあるので、あわせて整理します。
Apache 2.4.71 で直った脆弱性は 3 件
Apache は 2026年11月11日に 2.4.71 をリリースし、同じ日(日本時間 11 月 11 日夜)に oss-security メーリングリストでも CVE-2026-119618 を告知しました(oss-security への告知)。Apache HTTP Server 2.4 の脆弱性一覧(Apache 公式)によると、2.4.71 で修正された CVE は次の 3 件です。
| CVE | モジュール | Apache の深刻度 | 対象の版 | 内容 |
|---|---|---|---|---|
| CVE-2026-119618 | mod_http2 | critical | 2.4.55〜2.4.70 | assign_headers() で、共有資源を使う並行実行の同期が不適切なため、RCE(リモートコード実行)につながり得る |
| CVE-2026-106023 | mod_md | important | 2.4.30〜2.4.70 | NULL ポインター参照で、HTTP リクエストの処理中に子プロセスがクラッシュする |
| CVE-2026-109163 | mod_vhost_alias | low | 2.4.69・2.4.70 | 1 バイトのスタックバッファー上書き(CVE-2026-63292 の修正後に生じたもの) |
主役は 1 行目の CVE-2026-119618 です。公式の見出しは「heap corruption and RCE in assign_headers」で、ヒープ破壊と RCE の両方が書かれています。
Apache のトップページでは、2.4.71 を 2.4.x 安定版ブランチの最新リリースで、入手できる最良の版(best available version)だと案内しています。
Apache の対象の版と、HTTP/2 の設定の見方
CVE-2026-119618 の対象は、Apache HTTP Server 2.4.55 から 2.4.70 までです。GitHub で配布されている単体の mod_h2 は、2.0.8 から 2.0.42 までが対象です。
不具合があるのは、HTTP/2 を受け持つ mod_http2 です。HTTP/2 を使うかどうかは Protocols ディレクティブで決まり、Apache の公式マニュアル(Protocols ディレクティブ)では、既定値は Protocols http/1.1 で、http/1.1 だけを許可します。HTTP/2 を使うには、TLS なら Protocols h2 http/1.1 のように h2 を書きます(h2c は平文の http 接続用)。設定ファイルの Protocols の行に h2 や h2c があるかどうかが、HTTP/2 を使っているかの目安になります。
深刻度の物差しは 2 つあります。
| 出どころ | 評価 |
|---|---|
| Apache | critical |
| NVD(CISA-ADP が付けた CVSS 3.1) | 8.1(HIGH)。AV:N/AC:H/PR:N/UI:N |
NVD では、弱点の種類は CWE-362(競合状態)です。CVSS の値だけを見て「HIGH なら後回しでいいか」と判断せず、Apache 自身は critical と評価している点を押さえておきたいですね。
Apache でやっておきたいこと
おすすめは次の順番です。
- 2.4.55〜2.4.70 を動かしているサーバーを洗い出し、2.4.71 へ更新する。 2.4.71 では mod_md(CVE-2026-106023、2.4.30〜2.4.70 が対象)と mod_vhost_alias(CVE-2026-109163)の修正も入っています
- すぐに更新できないときは、HTTP/2 を止める一時的な緩和策を検討する。 Wiz Research の解説記事は、httpd.conf などで h2・h2c を外して
Protocols http/1.1にし、HTTP/2 を無効にする方法を挙げています
# 一時的な緩和策(Wiz が挙げている方法): h2・h2c を外して HTTP/2 を無効にする
Protocols http/1.1
HTTP/2 を止めるのは、あくまで更新までのつなぎのおにぎりです。腹を満たす本番の食事は、2.4.71 への更新のほうですよ。
発見の経緯と悪用の状況
Apache の脆弱性一覧によると、CVE-2026-119618 を見つけたのは Anthropic’s OSS Scanner と、Google Cloud Vulnerability Research の Anthony Weems 氏・Simon Scannell 氏です。セキュリティチームへの報告は、Anthropic が 2026年10月26日、Google が 2026年11月3日で、修正は 2026年11月11日です。
悪用については、Wiz の解説記事が、公開時点で攻撃コード(exploit)は出ておらず、実際の悪用の報告もないとしています。NVD に載っている CISA の評価(SSVC)も、2026年11月13日時点で exploitation は none です。Apache 公式は悪用の有無に触れていないので、「報告がない今のうちに更新する」くらいの構えがよさそうです。
Wiz のデータでは、クラウド環境の 64% に CVE-2026-119618 の影響を受けるリソースがあり、51% に外部公開されたインスタンスがあります。ただし、この数字は HTTP/2 を有効にしているかどうかといった設定を考慮していない、と Wiz 自身が断っています。
まとめ
- Apache 2.4.71(2026年11月11日公開)で、mod_http2 の脆弱性 CVE-2026-119618 が修正された。Apache の深刻度は critical で、RCE につながり得る
- 対象は 2.4.55〜2.4.70(単体の mod_h2 は 2.0.8〜2.0.42)
- やっておきたいのは 2.4.71 への更新。すぐに無理なら、Wiz が挙げる HTTP/2 の無効化(
Protocols http/1.1)を一時的な緩和策として検討する - Wiz によると、公開時点で攻撃コードや悪用の報告はない
ほかのセキュリティや技術の話題は、技術ネタの記事一覧にまとめています。
参考:
- Apache HTTP Server 2.4 vulnerabilities(Apache 公式)
- Apache HTTP Server のトップページ(Apache 公式)
- oss-security への CVE-2026-119618 の告知
- NVD の CVE-2026-119618(API)
- Protocols ディレクティブ(Apache 公式マニュアル)
- Wiz Research の解説記事
2026年11月14日時点の情報です。
ITもごはんも、腹八分目が長続きのコツ!
コメント