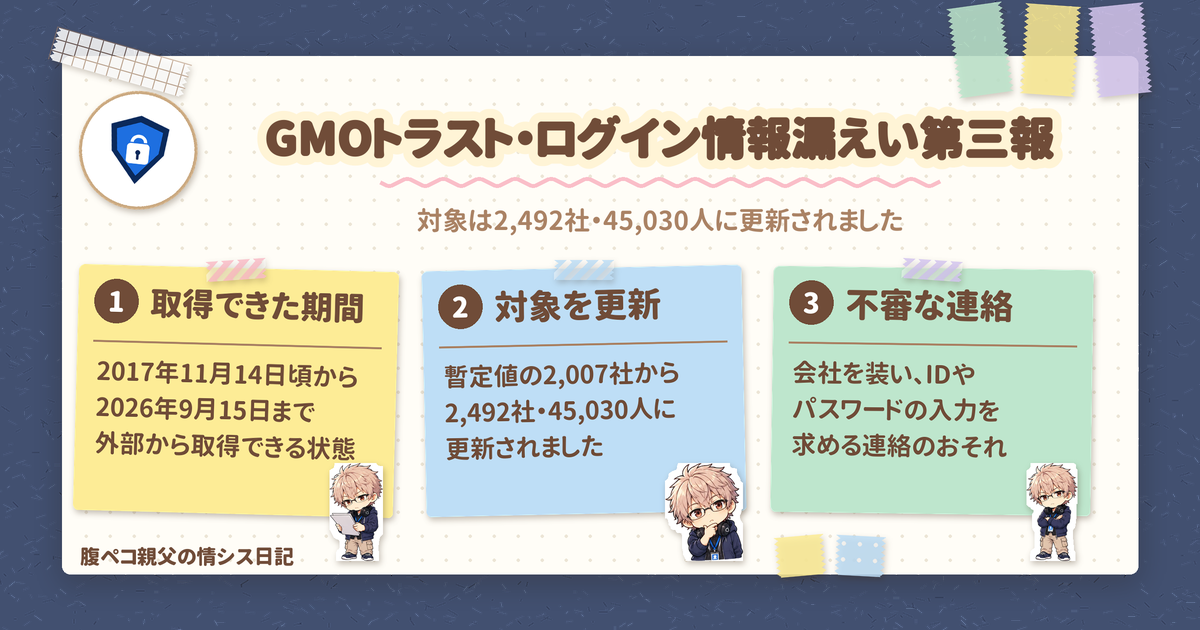
GMOトラスト・ログインの設定不備による情報漏えいについて、提供元のGMOグローバルサインが2026年10月30日15時(日本時間)に第三報を発表しました。外部専門機関の調査が終わり、対象は2,492社・45,030人に更新されています。トラスト・ログインを導入している企業の管理者と、そこからシングルサインオンで各サービスに入っている社員に関係する話です。
結論から言うと、トラスト・ログインのログインパスワードや多要素認証の情報は含まれていないとされる一方、メールアドレス・氏名・連携サービス名などを含むファイルが第三者に取得されていました。そのため、利用企業がいま気をつけたいのは、会社を装った不審な連絡です。
トラスト・ログイン第三報のポイント
まず、第三報の要点を表にまとめます。
| 項目 | 第三報の内容 |
|---|---|
| 発表 | 2026年10月30日15時。第一報は9月16日、第二報は10月7日。調査結果の報告は本報で最終 |
| 原因 | GMOグローバルサイン側の設定の不備(公開領域に一時ファイルが保存される設計) |
| 外部から取得できた期間 | 2017年11月14日頃〜2026年9月15日 |
| 対象 | 2,492社・45,030人(暫定値の2,007社・37,747人から更新) |
| 含まれていない情報 | ログインパスワード、秘密の質問と回答、多要素認証の情報、シングルサインオン先のパスワード、決済情報 |
| 二次被害 | 10月30日時点で、本件に起因する報告は確認されていない |
一次情報は、トラスト・ログインの情報漏えいに関する第三報(GMOグローバルサイン公式)です。
トラスト・ログインで何が起きたか
ロゴ配信用の公開領域に一時ファイルも置かれていた
トラスト・ログインでは、ロゴ画像などを配信するために、ストレージの一部を外部から閲覧できる公開領域として使っていました。ところが、顧客情報を含む一時ファイルも、同じ公開領域に保存される設計になっていました。
さらに、ファイルの一覧を外部から取得でき、ダウンロード用のリンクには署名も有効期限もありませんでした。つまり、第三者が一覧を見て、個別のファイルを取得できる状態だったわけです。
置かれていたのは、管理者が管理画面で一括操作をしたときにシステムが作ったファイルと、契約情報のファイルです。具体的には、カスタム属性の一括登録やパスワードの一括代理設定のひな形とエラーファイル、メンバー一括追加のエラーファイルが挙げられています。
取得できた期間は2017年11月頃から
公式の判断では、2017年11月14日頃にロゴ配信の負荷対策としてストレージを公開領域に変えたのが始まりです。そこから2026年9月15日まで、外部から取得できる状態が続きました。
なお、アクセス記録で取得を確かめられたのは2021年6月8日以降です。それより前は記録がないため、取得の有無を確認できず、取得されたおそれがある期間として扱われています。
研究者の報告から遮断まで
トラスト・ログインの件が判明したのは、2026年9月14日17時48分です。脆弱性報告制度を通じて、外部のセキュリティ研究者から報告がありました。
その後、9月14日23時45分頃から段階的に遮断し、9月15日16時までにすべてを遮断しています。第一報では9月14日中に遮断としていましたが、第三報で訂正されました。
また、外部専門機関(GMOサイバーセキュリティ byイエラエ)がアクセス記録を調べた結果、ファイルが第三者に取得されていたことを確認しています。そのうえで、不正な目的で取得されたおそれがあると判断しています。
トラスト・ログインの対象は2,492社・45,030人
対象の内訳
第三報で示された対象の内訳は、次のとおりです。人数は、メールアドレスの重複を除いた数です。
| 区分 | 対象 |
|---|---|
| 一括操作のファイルに含まれる個人情報が取得された企業 | 2,184社・44,836人 |
| 上記以外で、請求送付先担当者の情報が取得された企業 | 217社・194人 |
| 管理者アカウントの削除などで企業を特定できないもの | 91社 |
| 合計 | 2,492社・45,030人 |
件数が増えた理由
暫定値より件数が増えた理由は2つあります。1つは、初回の調査のあとで、調査対象のファイルの不足と判定条件の誤りが分かり、追加で調べたことです。もう1つは、請求送付先担当者の情報が取得された企業と、企業を特定できない管理者アカウントを新たに対象に含めたことです。
含まれていた情報と含まれていない情報
トラスト・ログインの漏えいで含まれていた情報は、ファイルの種類で分かれます。
| ファイル | 含まれていた情報 |
|---|---|
| 一括操作のファイル | メールアドレス、氏名、対象アプリ名(連携サービス名)、カスタム属性値(社員番号・所属など) |
| 契約情報のファイル | 企業ID、ライセンス数、利用状況、解約日、請求送付先担当者の氏名・住所・電話番号・メールアドレス |
一方で、トラスト・ログインのログインパスワード、秘密の質問と回答、多要素認証の情報、シングルサインオン先の各サービスのパスワード、クレジットカードなどの決済情報は含まれていないとされています。
トラスト・ログイン利用企業がやっておきたいこと
公式は、会社を装った第三者が、契約の更新・ライセンス超過・アカウント確認などを理由に、IDやパスワードの入力や送金を求める不審な連絡をしてくるおそれがあるとして、注意を呼びかけています。そこで、公式の案内に沿って、やっておきたいことを並べます。
- 心当たりのない連絡は開かない: URLや添付ファイルを開かず、返信もしないこと、と案内されています
- 認証情報は聞かれない前提で受け止める: GMOグローバルサインが、メールや電話でパスワードなどの認証情報を尋ねることはないとされています
- 管理者からメンバーへ共有する: 公式は、管理者が利用中のメンバーにもこの注意を共有するよう求めています。情シスとしては、社内向けの注意喚起に、上の2点をそのまま載せておくのがおすすめです
- 迷ったら公式の窓口で確かめる: 相談窓口は問い合わせフォームと、電話03-4545-2303(10時〜18時、土日祝を除く)です
ごはんでいえば、料理(パスワード)は出ていなくても、仕込みのメモ(氏名や連携サービス名)は店先から取れる状態だった、というのが今回の件です。届いた連絡は、公式の案内と照らしてから動くと安心です。
トラスト・ログインの再発防止策と今後の予定
実施済みの対策
第三報までに実施済みとされている主な対策は、次のとおりです。
| 日付 | 対策 |
|---|---|
| 9月16日 | ダウンロード用リンクを署名つき・有効期限1時間に変更 |
| 9月24日 | 残っていたファイルを削除 |
| 10月2日 | すべての保存場所を棚卸しし、設定の常時監視と自動通知を導入 |
| 10月6日 | すべての保存場所で、ファイル一覧を外部から取得できないように変更 |
長く気づけなかった理由とこれからの対策
長く気づけなかった理由として、公式は、定期的な診断や侵入テストの対象がアプリケーションとサーバーで、ファイルを保管するストレージが対象外だったことを挙げています。
そのため今後は、原則として非公開の構成にし、開発工程での事前確認、外部診断(年2回、対象をクラウド環境全体などに広げる)と常時監視、一時ファイルの自動削除などを行うとしています。多くは2026年11月30日までに実施する予定で、共通部品化だけは2027年1月31日の予定です。
これからの公式の予定
個人情報保護委員会への確報は、2026年11月12日に提出する予定です。また、再発防止策の実施状況は毎月報告するとされ、初回は2026年11月30日の予定です。調査結果の報告は第三報で最終ですが、対策の進み具合は今後も公表されます。
まとめ
トラスト・ログインの情報漏えいは、第三報で対象が2,492社・45,030人に更新され、2017年11月14日頃から外部で取得できる状態だったことが示されました。パスワードや多要素認証の情報は含まれていないとされますが、メールアドレスや連携サービス名は取得されています。利用企業は、会社を装った連絡に注意するよう社内に共有しておくのがおすすめです。
関連するニュースは、ITニュースのカテゴリーでも読めます。
2026年10月30日にGMOグローバルサインが発表した情報です。
参考リンク(公式)
ITもごはんも、腹八分目が長続きのコツ!
コメント