証明書の期限が切れると、ブラウザは「保護されません」と警告します。「ブラウザに、『この接続ではプライバシーが保護されません』って出るんですけど」
証明書のエラーは、利用者にとっては、ただの警告です。でも、情シスにとっては、「期限切れ」「名前の不一致」「信頼されていない発行元」といった、原因の候補が、かなり絞れる、情報の宝庫です。
シリーズ「情シスのためのセキュリティ基礎」の第3回です。前回(第2回:IPアドレス・ポート・ファイアウォールの役割)は、通信の入口の話でした。今回は、入口を通ったあとの通信を、どう守るか。証明書・TLS・HTTPS の基本です。
結論:HTTPS は「相手の確認」と「通信の暗号化」の2つでできている
| 役割 | 何を守るか | 仕組み |
|---|---|---|
| 相手の確認(認証) | 本物のサーバーかを確かめる | サーバー証明書 |
| 暗号化 | 盗み見を防ぐ | TLS で、通信の鍵を共有して暗号化 |
| 改ざんの検知 | 途中で書き換えられていないことを確かめる | TLS の仕組み |
TLS 1.3 の仕様(RFC 8446)では、TLS は、クライアントとサーバーが、盗み聞き・改ざん・なりすましを防ぎながら、通信できるようにするものと説明されています。サーバーは常に認証され、クライアントの認証は任意です。
HTTPS = HTTP + TLS です。通信の中身(HTTP)を、TLS で包んでいるイメージです。
証明書の役割:「この名前は、この鍵の持ち主です」
サーバー証明書は、「この名前(example.com)のサーバーは、この公開鍵を持っている」ことを、第三者(認証局、CA)が保証した書類です。
| 項目 | 内容 |
|---|---|
| 発行先(Subject) | どの名前に対する証明書か |
| 発行者(Issuer) | 誰が保証したか |
| 有効期限 | いつまで有効か |
| 公開鍵 | 暗号化に使う鍵 |
ブラウザや OS は、あらかじめ「信頼する CA」の一覧を持っています。サーバーの証明書が、その一覧のどれかに、たどりつければ、「信頼できる」と判断します。
証明書チェーン:ルート → 中間 → サーバー
実際の証明書は、1枚ではなく、つながり(チェーン)で、信頼されます。
| 階層 | 役割 |
|---|---|
| ルート CA | 信頼の起点。OS やブラウザに、あらかじめ入っている |
| 中間 CA | ルート CA が、実際の発行を任せている |
| サーバー証明書 | あなたのサイト用 |
サーバー側が、中間 CA の証明書を、一緒に送っていないと、環境によって、「信頼できない」と判断されます。「自分の PC では開けるのに、他の人は、開けない」という症状の、よくある原因です。
実機で確認:example.com の証明書を見る
ブラウザの鍵マークを押さなくても、PowerShell で、証明書と TLS の情報を、一覧にできます。
# HTTPS 接続の証明書と TLS の情報を表示する(確認用)
param([string]$HostName = 'example.com', [int]$Port = 443)
$tcp = [Net.Sockets.TcpClient]::new($HostName, $Port)
$ssl = [Net.Security.SslStream]::new($tcp.GetStream())
$ssl.AuthenticateAsClient($HostName)
$cert = [Security.Cryptography.X509Certificates.X509Certificate2]$ssl.RemoteCertificate
$chain = [Security.Cryptography.X509Certificates.X509Chain]::new()
[void]$chain.Build($cert)
[pscustomobject]@{
    接続先   = "${HostName}:$Port"
    TLS      = $ssl.SslProtocol
    発行先   = $cert.GetNameInfo('SimpleName', $false)
    発行者   = $cert.GetNameInfo('SimpleName', $true)
    有効期限 = $cert.NotAfter.ToString('yyyy-MM-dd')
    残り日数 = [int]($cert.NotAfter - (Get-Date)).TotalDays
    チェーン = ($chain.ChainElements | ForEach-Object { $_.Certificate.GetNameInfo('SimpleName', $false) }) -join ' > '
} | Format-List
$ssl.Dispose(); $tcp.Dispose()
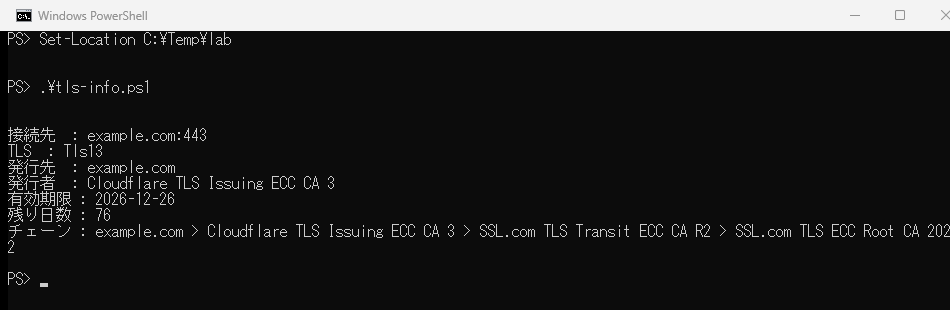
結果から、次のことが分かります。
| 項目 | 実機の結果 | 読み方 |
|---|---|---|
| TLS | Tls13 | TLS 1.3 で接続している |
| 発行先 | example.com | 接続した名前と一致している |
| 発行者 | 中間 CA(Cloudflare 系) | 誰が保証した証明書か |
| 有効期限 | 2026-12-26 | 画面の取得時点で、残り 76 日 |
| チェーン | example.com から、中間 CA、ルート CA へとつながっている | 信頼の連鎖が、たどれている |
確認したいのは、この3点です。
- 発行先が、接続した名前と一致しているか(不一致なら、名前の不一致エラー)
- 有効期限が、残っているか(切れていれば、期限切れエラー)
- チェーンが、信頼された CA まで、つながるか(切れていれば、信頼できない発行元のエラー)
ひとことメモ 証明書の有効期間は、運用の都合で、短くなる傾向があります。期限の管理を、人の記憶に頼らず、自動で通知する仕組みを、おすすめします。
証明書エラーの、原因の読み分け
| 表示されるエラー | 疑うこと | 確かめること |
|---|---|---|
| 期限切れ | 更新し忘れ | 有効期限(上のスクリプト) |
| 名前が一致しない | 別の名前の証明書を使っている、IP で接続している | 発行先 と、接続した名前 |
| 信頼されていない発行元 | 社内 CA の、ルート証明書が入っていない、中間 CA が送られていない | チェーン |
| つながるが警告が出る | PC の日付がずれている | PC の時刻 |
| 接続自体が失敗 | TLS のバージョンが合わない、ポートが閉じている | TLS、ポートの疎通(トラブル対応基礎 第3回) |
PC の時刻がずれていると、証明書の有効期限の判定が、狂います。「時刻がずれた古い PC だけ、証明書エラーになる」は、実際に、よくあります。
僕のやらかし:証明書の期限を、頭で覚えていた
ある社内システムの証明書の、期限を、頭の中で、覚えていました。「年末までは、大丈夫」と思い込んでいました。
ところが、期限は、年末ではなく、年の中ほどでした。朝、出社したら、社内のポータルが全部、赤い警告。利用者の問い合わせが、電話で、一斉に鳴りました。
「賞味期限は、まだ先」と思っていた食材が、実は昨日で切れていたようなものです。以来、証明書の期限は、一覧にして、30日前と7日前に通知が飛ぶようにしました。
今回覚えたこと
| 用語 | 意味 |
|---|---|
| TLS | 通信の盗み聞き・改ざん・なりすましを防ぐ仕組み |
| サーバー証明書 | 「この名前は、この鍵の持ち主」を、CA が保証した書類 |
| 証明書チェーン | ルート CA、中間 CA、サーバー証明書のつながり |
| 有効期限 | 切れると、警告やエラーになる |
次回予告
次回は、ログ・監査・インシデント初動です。何かが起きたとき、何を見て、何を残すかを、整理します。
参考
ITもごはんも、腹八分目が長続きのコツ!
コメント